在系统漏洞扫描这个事情上,不少的人觉得它是“没必要的”,是“太过麻烦的”。然而,瞧瞧最近的安全方面的新闻便可得知:360才发现的那两个高危漏洞,其所影响的范围波及全球超过10亿使用Windows和Office的用户,微软那三枚零日漏洞在被公开之后,已然被黑客运用到真实的攻击情境之中,其中有一个漏洞,就算你已经安装了4月的全部安全更新,却依旧能够被成功地加以利用。这也就正是为何定期去扫描系统漏洞并非是那种可以任选可不选的题目,而是绝对必须要去做的必答题的缘故了。
为什么要定期扫描系统漏洞较多人存在一种误区,装了杀毒软件便觉得一切都没问题了。然而,漏洞扫描所检查的是系统自身的“破洞”,杀毒软件所查找的是外来的“病毒”,这两者都是必不可少的。在近期的微软零日漏洞当中,攻击者恰好是借助了Windows Defender自身的安全缺陷来突破防线,这种类似“灯下黑”的攻击方式,杀毒软件根本无法防范。此外,新修订的《网络安全法》于今年1月已经正式开始施行,不管是由于漏洞还是管理不善而造成数据泄露,只要达到“大量”的标准,都将会面临严厉的法律追究。定期扫描不只是安全需求,更是合规义务。
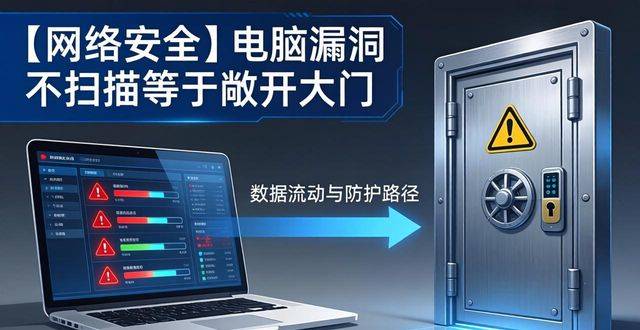
将病毒查杀视作简单之事的并非漏洞扫描,而是针对操作系统、应用软件、网络端口、数据库、安全配置诸般方面所开展的“健康体检”。以Windows系统作为示例,扫描会去检测是否存有未打补丁的高危漏洞,是否存在弱口令或者默认账户,是否开放了不必要的危险端口,注册表以及权限设置是否合理等。因360最近发现了两个潜伏多年之久的漏洞,一个是Windows内核提权漏洞,另一个是Office远程代码执行漏洞,该两个漏洞均属于传统检测方式长期都未能有效识别出来的深层隐患,一直到智能体技术介入之后才被定位,所以可以看出,选择专业的扫描工具以及方法,直接就决定了扫描效果。
多久扫一次才算到位
这一问题,即“多久扫一次”并无标准答案,不过存在可作参考的权威做法,国家网络安全通报中心给出建议,各单位要构建应急管理机制,定期开展演练以及扫描,对于普通用户,建议至少每月去运行一次系统漏洞扫描,在微软等厂商发布月度安全更新之后马上再补扫一次,政企单位应当采取每周全面扫描加上每日关键资产监测的策略,新出台的《网络安全标识管理办法》明确提出要求,产品需建立漏洞管理机制并动态修复漏洞,这实际上就是对扫描频率的间接要求。记住:漏洞从被发现到被利用往往只需几小时,扫描绝不能偷懒。
当你从头到尾阅读完这篇文章之后,你最近一次实施系统漏洞扫描究竟是在什么时候呢,欢迎于评论区去分享你自身所拥有的安全经验,同时也千万不要忘记进行点赞以及转发这一系列操作呀,从而促使更多的人对这个并非显而易见的漏洞给予重视起来!
智云检测是具备正规软件测评资质的第三方软件检测机构,专业高效出具第三方软件测试报告。