“公司最近有人改了IP地址,整个部门断网半天才排查出来。”这句话在很多IT运维群里并不陌生。
员工擅自更改工位电脑的IP地址,轻则导致IP冲突、部门断网,重则引发路由混乱、全网瘫痪。有公司30台电脑,因为员工私自从宿舍接三级路由,路由器恢复出厂设置后IP冲突,整网反复掉线。
还有员工把家里的路由器带到公司,网线错插LAN口,第二天早高峰整个公司上不了网。
传统的IP管理思路是“先放行,再监控”,终端改了IP,网络先让你用,管理软件或交换机再检测到异常,然后告警或隔离。问题在于,从IP被改到系统发现,中间有一个时间窗口。
有技术基础的员工可以绕过很多表层限制。注册表修改、安全模式启动、第三方网络工具,都是操作系统留给用户的“合法入口”,却也是越权操作的通道。
当前主流的内网终端管理软件,在应对私改IP这件事上,思路已经从“检测拦截”转向“源头封堵”。
1.系统级权限收束。 软件在终端上限制普通员工进入网络适配器设置、控制面板等系统入口。员工打开“网络和共享中心”时,修改IP地址的选项本身就是灰色的。
2.IP与MAC强制绑定。 管理端维护一张授权绑定表,只有表中的IP和MAC组合能正常通信。员工即便通过其他方式改了IP,MAC地址不变,绑定关系对不上,终端会被自动隔离,无法访问内网资源。
3.驱动层拦截。 这是“底层”二字的关键。软件在网络协议栈的驱动层设置过滤规则,网络配置的修改动作在触达操作系统之前就被拦截或回写。不是“你改了之后我罚你”,而是“你根本改不了” 。
三层机制叠加后,结果很简单:改得动的改不动,改得动的改了也上不了网。
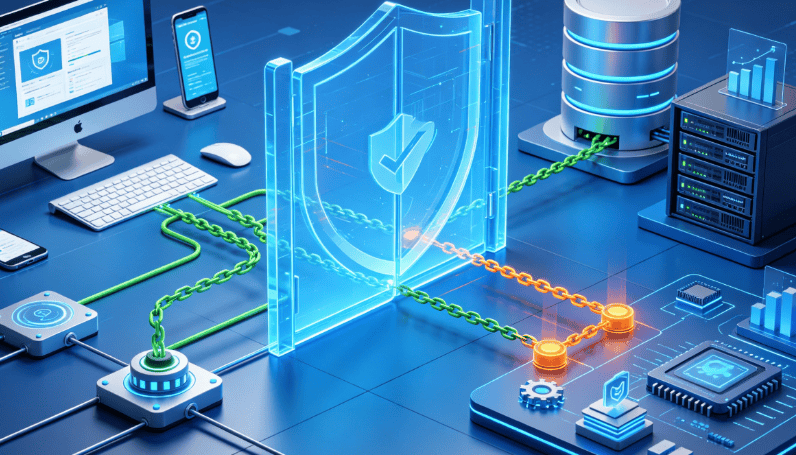
路由器或交换机上的IP-MAC绑定,只能管住“能不能上网”,管不住“能不能改”。员工在终端上改完IP,本地不会有任何提示,直到网络不通才发现问题。而且路由器绑定只作用在网关这一层,终端之间的局域网通信不受影响,私改IP后仍然可以访问共享文件、扫描内网端口。
底层绑定方案的不同在于:管控点下沉到了终端操作系统本身,覆盖的是终端从本地配置到入网通信的全链路。
底层绑定给出的答案是:把终端上那些可能导致网络故障的系统级操作权限收拢起来,由统一策略替代个人判断。员工依然可以用电脑办公,但改IP、改计算机名、动注册表这些“越权动作”,在系统层面就被挡在了外面。
这不是信任问题,是管理粒度问题。内网的稳定性,从来不取决于员工知不知道IP不能乱改,而取决于员工想改的时候,系统让不让他改。
小编:小杨