量子计算技术快速演进的当下,区块链系统的密码学基础正面临前所未有的挑战。比特币和以太坊作为当今主流加密货币,其核心安全依赖于椭圆曲线密码学(ECC),而Shor算法等量子算法能够高效求解离散对数问题(DLP),从而从公开的公钥中推导出私钥。这意味着,一旦具备足够规模的量子计算机普及,那些长期未动用的地址,尤其是中本聪持有的比特币以及以太坊外部账户中的资金,将面临被窃取的风险。针对这一迫在眉睫的威胁,微云全息(NASDAQ:HOLO)提出一种将比特币和以太坊地址迁移到量子区块链时代的研究释放了一个完整的框架,该框架采用基于后量子签名和抗量子零知识证明(ZKP)的混合方法,实现已用和未用资金的安全迁移。
这一框架旨在提供一种广泛可部署、端到端、向后兼容且隐私保护的迁移机制。它能够在不将链上对应经典公钥泄露给潜在攻击者的前提下,完成遗留资金的迁移。微云全息正计划积极参与比特币抗量子攻击的协议开发升级工作,这一框架提出标志着区块链技术向量子安全时代的转型迈出关键一步,也为整个加密货币生态提供了可操作的技术蓝图。
量子计算对区块链的威胁并非遥不可及的科幻场景。经典密码学中的ECC依赖于椭圆曲线上的离散对数问题的计算难度。在经典计算机上,求解这一问题的时间复杂度是指数级的,使得256位椭圆曲线密钥在当前计算能力下被认为是安全的。然而,量子计算机利用Shor算法,能够在多项式时间内解决这一难题。研究显示,未来具备数千个逻辑量子比特的容错量子计算机,就可能在几分钟内完成对secp256k1曲线的攻击,这直接威胁到比特币的ECDSA签名和以太坊的账户模型。
比特币的UTXO(未花费交易输出)模型中,许多早期地址的公钥在首次花费时就会暴露在链上,而以太坊的外部拥有账户(EOA)同样依赖ECDSA。一旦量子计算机实现on-spend攻击,即在交易广播到确认的短暂窗口内窃取资金,或者针对at-rest暴露公钥的地址发起攻击,后果将不堪设想。
面对这一危机,单纯的理论讨论已不足以应对。微云全息提出的混合框架将经典密码学与后量子密码学无缝结合,并引入量子安全的零知识证明,确保迁移过程的安全性、兼容性和隐私性。该框架统一支持比特币的UTXO模型和以太坊的账户模型,涵盖两种主要迁移场景:公钥已泄露和公钥未泄露的情况。这为区块链协议的抗量子升级提供了端到端的解决方案。
后量子密码学(PQC)是框架的核心支柱之一。目前NIST已标准化了多种后量子签名方案,包括基于格的ML-DSA(Dilithium)、基于哈希的SLH-DSA(SPHINCS+)以及Falcon等。这些方案的安全性建立在格上最短向量问题(SVP)、学习带误差(LWE)或哈希函数碰撞难度等假设之上,这些问题即使在量子计算机上也难以高效求解。
在微云全息框架中,后量子签名用于生成新的量子安全地址和交易签名。例如,比特币可以引入新的P2QRH(
Pay-to-Quantum-Resistant-Hash)地址类型,而以太坊则可通过账户抽象(Account Abstraction)机制集成后量子签名逻辑。混合方法的关键在于混合签名:新交易同时包含经典签名和后量子签名验证路径,允许渐进式迁移,而不会立即破坏现有网络的向后兼容性。
零知识证明(ZKP)在微云全息(NASDAQ:HOLO)框架中扮演了至关重要的隐私保护角色。传统迁移方案往往需要在链上揭示部分信息以证明所有权,这会暴露经典公钥,增加量子攻击风险。而抗量子ZKP,特别是基于哈希的zk-STARKs或格-based zk-SNARKs变体,能够让用户证明自己拥有对应私钥,而无需披露公钥本身。zk-STARKs的优势在于其仅依赖碰撞抗性哈希函数,因此天然抗量子,且无需可信设置。
框架的具体实现逻辑围绕“证明-迁移-验证”流程展开。在公钥未泄露场景下,用户生成一个量子安全的后量子密钥对,然后使用抗量子ZKP证明自己对原经典地址的控制权。该ZKP证明了知道经典私钥对应于给定公钥的离散对数,但证明本身不泄露任何可用于Shor算法的信息。证明生成后,用户构造一笔特殊迁移交易,该交易消耗原UTXO(比特币)或从原账户转移资金(以太坊),并将资金锁定到新的后量子地址。网络节点通过验证后量子签名和ZKP来确认交易有效性。
对于公钥已泄露的场景,情况更为复杂,因为暴露的公钥已为量子攻击者提供了起点。此时,微云全息该框架引入额外的防护层,包括时间锁和多因素ZKP。用户必须在量子计算机普及前完成迁移,否则资金可能被冻结或进入恢复路径。恢复路径同样依赖ZKP,允许合法所有者在未来通过额外证明(如社会恢复或多签名)取回资金,同时防止攻击者滥用。
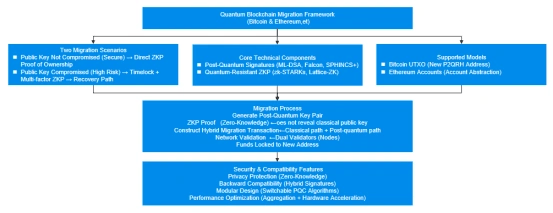
比特币UTXO模型的迁移逻辑特别注重兼容性。现有P2PKH、P2SH、P2WPKH和P2TR脚本类型将被逐步弃用。新框架引入混合脚本,允许旧UTXO通过ZKP证明迁移到新脚本类型。交易大小会增加,因为后量子签名通常比ECDSA的65字节大得多,例如ML-DSA签名可能达到2KB级别。这要求对比特币区块大小和权重单位进行优化调整,或许通过软分叉引入新的见证数据结构。
以太坊账户模型的迁移则更具灵活性,得益于其智能合约能力和EIP机制。账户抽象(EIP-4337)允许用户将后量子签名逻辑封装在合约钱包中。迁移交易可以是用户发起的升级操作,合约验证ZKP后,将账户的控制权转移到新的后量子公钥。框架还支持批量迁移,通过ZKP聚合技术减少链上数据开销,提高吞吐量。
隐私保护是框架的亮点之一。传统公钥暴露会形成链上指纹,而ZKP确保迁移证明是零知识的。即使在公开区块链上,攻击者也无法将迁移交易与特定经典地址关联起来。这对于持有大量未用资金的鲸鱼地址尤其重要,如中本聪的比特币。框架还考虑了侧链或Layer2解决方案,在链下完成部分ZKP计算,仅将最终验证结果上链,进一步降低成本。
性能考量是部署的关键挑战。后量子签名和ZKP的计算开销较大。格-based签名验证速度较快,但密钥和签名尺寸大;哈希-based签名如SPHINCS+尺寸更大但假设更简单。微云全息(NASDAQ:HOLO)通过优化参数和聚合技术,将额外开销控制在可接受范围内。例如,在以太坊上,证明生成时间通过并行计算和硬件加速(如GPU/FPGA)可缩短至秒级,而验证时间保持在毫秒级。
安全性证明是框架的严谨之处。微云全息提供了形式化安全分析,在随机预言机模型或标准模型下证明了混合方案对量子敌手的不可伪造性。ZKP的部分零知识性和完备性确保了隐私,同时防止伪造证明。针对可能的侧信道攻击或实现漏洞,框架推荐使用常时执行和掩码技术。
实际部署路径分为几个阶段。首先是测试网集成:开发者在测试环境中实现原型,评估gas消耗、区块确认时间和ZKP证明大小。然后是软分叉激活混合模式,允许自愿迁移。接下来是硬分叉强制过渡期,禁用新资金流入遗留地址。最后是完全弃用经典签名,仅保留恢复机制。整个过程预计需要5-10年,取决于量子硬件进展。
挑战依然存在。量子计算机的实际时间表存在不确定性,当前估计在2028-2033年间出现CRQC(密码学相关量子计算机)。如果时间窗口缩短,紧急迁移可能导致网络拥堵。更大签名尺寸会增加存储和带宽需求,对轻节点和移动钱包构成压力。ZKP的证明生成对普通用户计算资源要求较高,需要云服务或硬件加速支持。
尽管如此,该框架代表了向量子区块链时代的务实迈进。它不仅保护现有资产,还为未来全后量子区块链铺平道路。想象一下,未来的比特币区块头可能包含后量子默克尔根,而以太坊虚拟机原生支持格-based运算。整个生态将更具韧性,能够抵御量子时代的各种攻击向量。
微云全息这一框架不仅是防御性措施,更是创新催化剂。它可能激发新型量子安全应用,如后量子DeFi协议、量子抵抗NFT所有权证明,或跨链量子安全桥。区块链技术将从经典安全演进到量子安全,为元宇宙、Web3和全球金融基础设施提供坚实基础。在量子时代即将来临之际,这一完整框架的提出为比特币和以太坊用户带来了希望。它通过严谨的技术逻辑、混合密码学方法和隐私优先设计,勾勒出一条清晰的迁移路径。微云全息(NASDAQ:HOLO)参与比特币抗量子协议开发的行动,将进一步推动行业共识形成。最终,区块链不仅能抵御量子攻击,还将在新纪元中绽放更强韧的光芒。