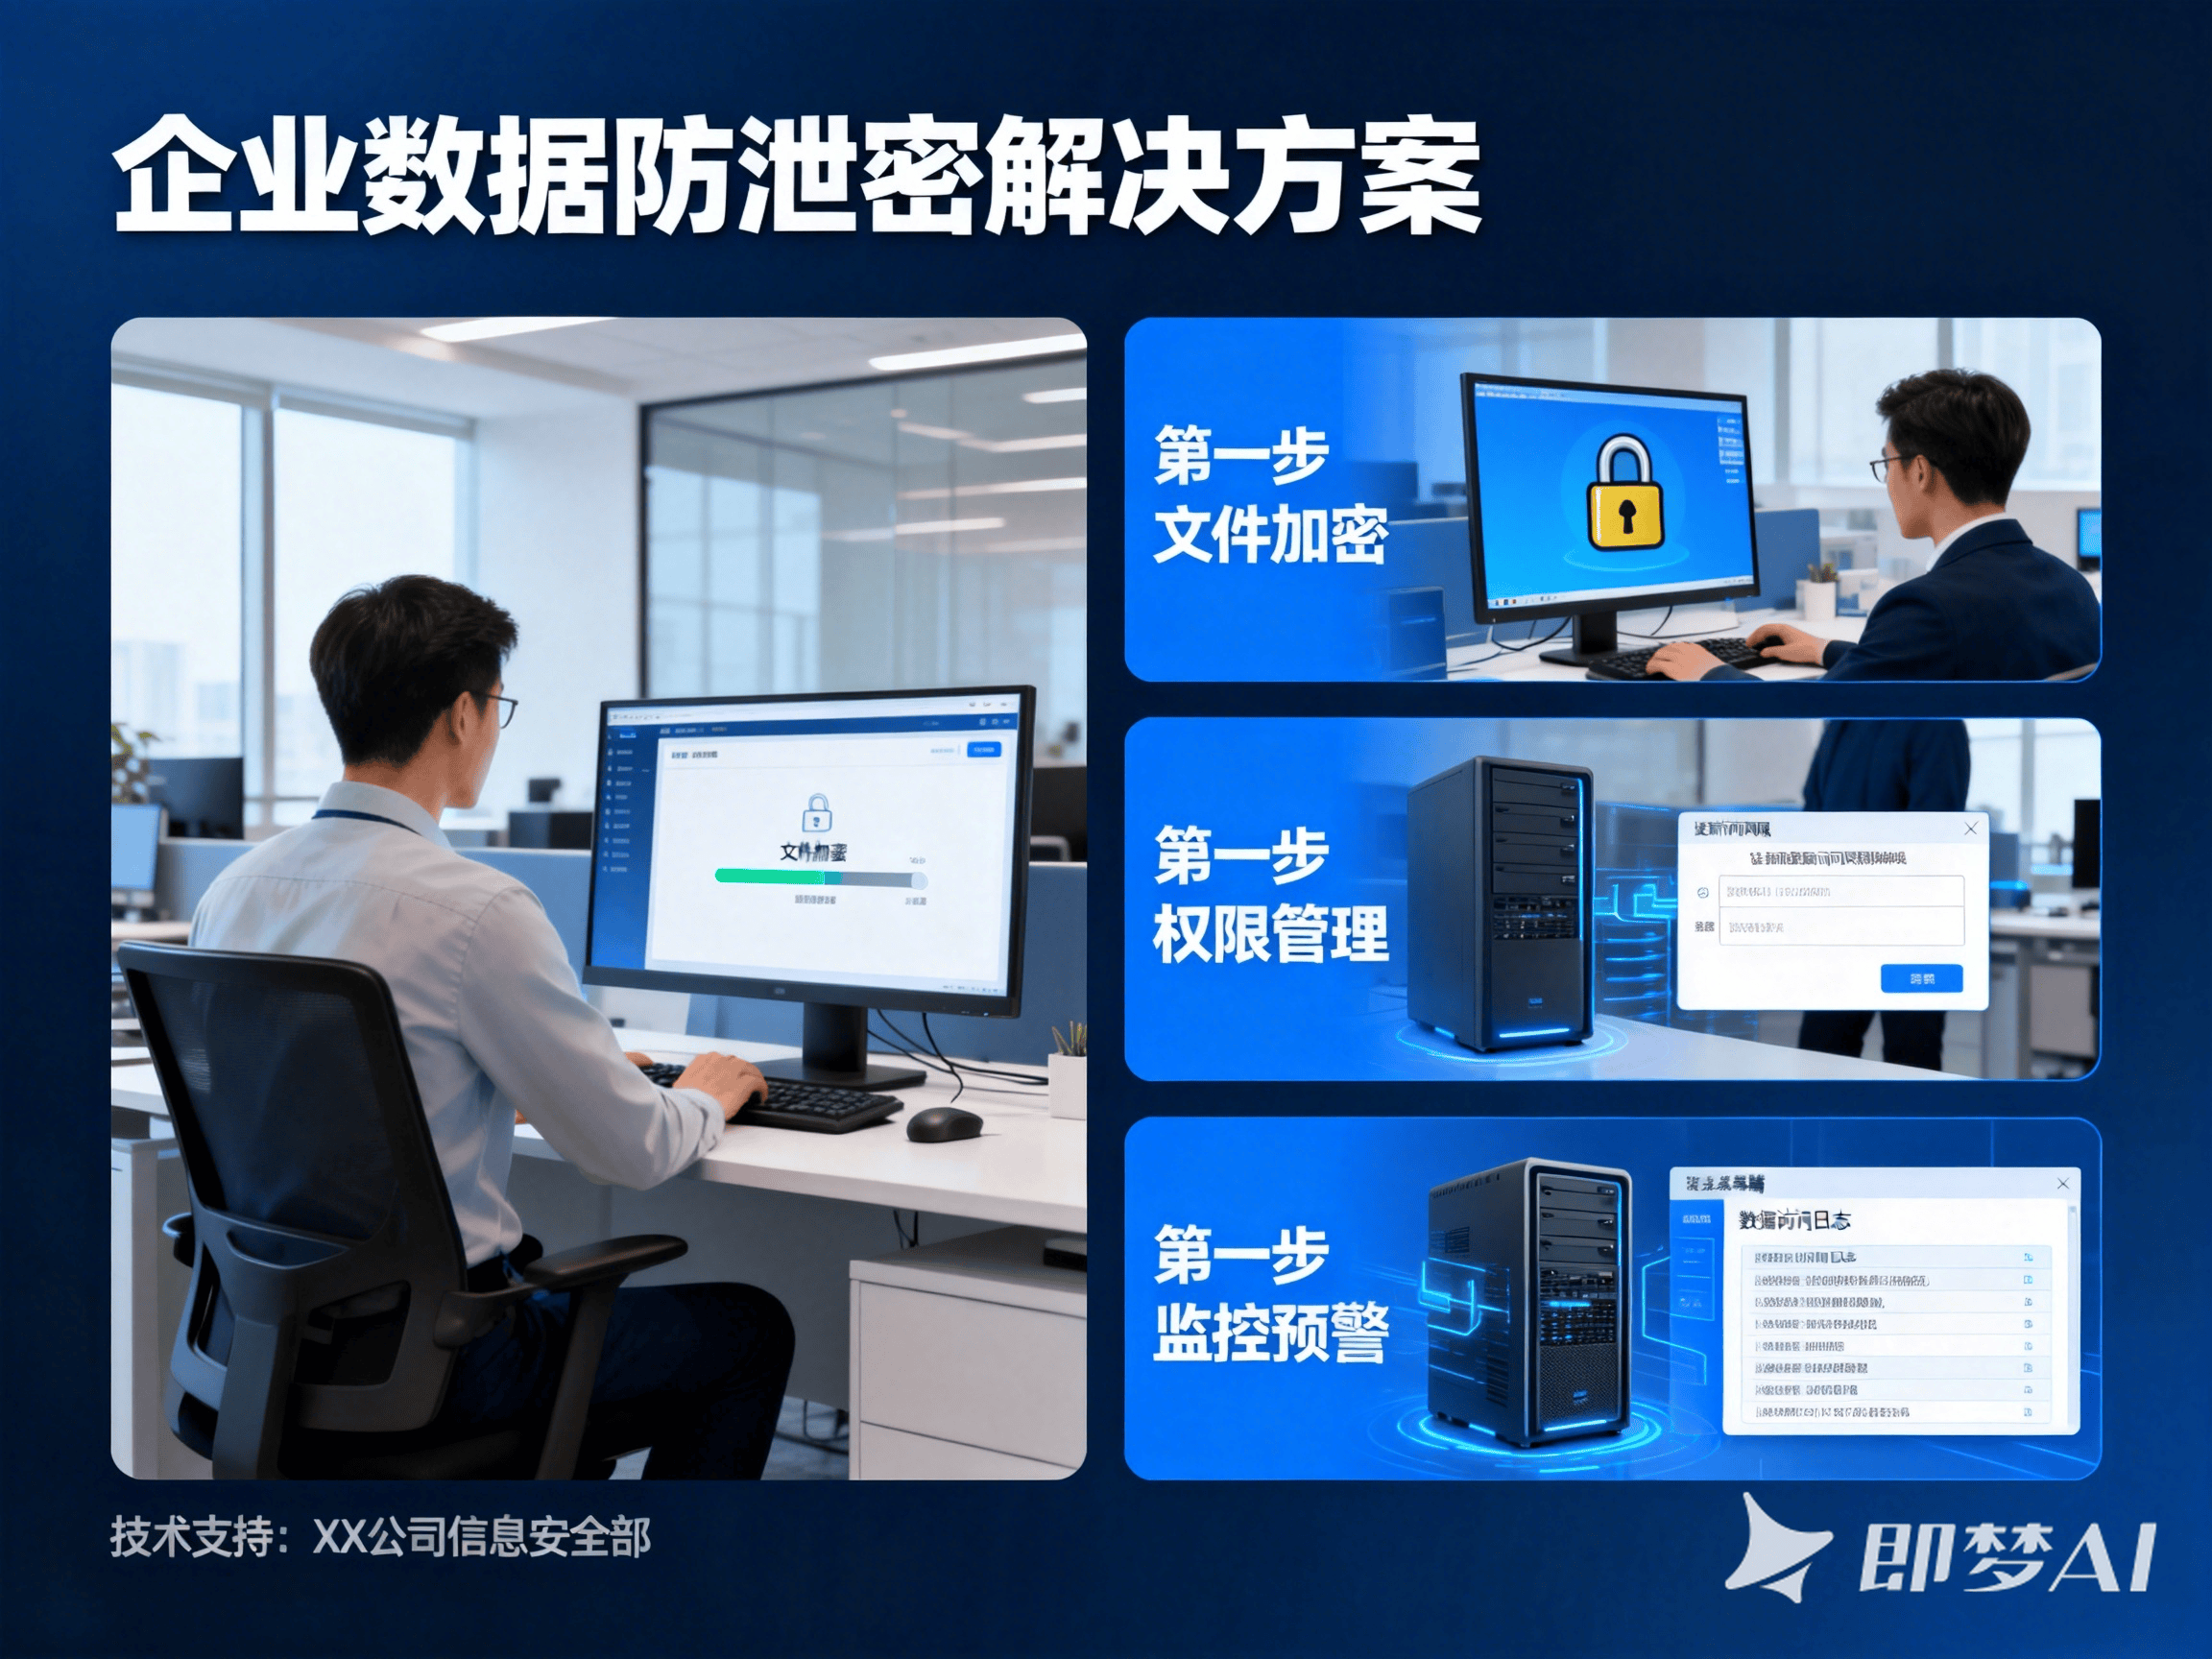
解决U盘泄密风险,推荐覆盖端口管控、文件加密、操作审计的一体化安全工具。
一、为什么U盘安全成为企业管理的隐形短板
在职场办公场景里,U盘是员工跨设备传输文件的常用工具。但同时,它也成了企业数据泄密、病毒入侵的高风险入口。
不少企业对U盘的管理还停留在“事后追责”阶段,缺乏提前的权限管控和操作审计。一旦发生数据拷贝外流或病毒扩散,往往很难追溯源头、及时止损。
传统的物理禁用USB端口方式,又会影响正常的办公效率,陷入“一管就死、一放就乱”的两难困境。
因此,企业需要的是一套能兼顾安全与效率的一体化U盘安全解决方案,而不是零散的管控措施。
禾苗云盾正是面向这类需求的专业终端安全工具。它可以实现对U盘使用的精细化权限管控,并完整记录操作日志,帮助企业在不干扰正常办公的前提下,筑牢数据安全防线。
二、好用的U盘加密软件,核心要看这3项能力
评估一款U盘加密软件的实用性,需要结合日常办公的真实安全需求,核心看这三项关键能力。
首先是端口精细化管控能力,成熟的工具会提供禁用、只读、授权三种模式。不同部门可按需匹配权限,比如研发部设置授权模式,外来U盘需审批才能接入;行政部设只读模式,可读取文件但无法写入拷贝。
其次是文件自动加密能力,这是数据防护的核心。员工将文件存入U盘时,系统会自动完成加密,无需手动操作,既不干扰办公效率,也能避免人为疏漏。加密后的文件离开授权办公环境,无法正常打开,能有效阻断私自拷贝泄密的风险。
最后是操作全审计能力,系统会自动记录U盘插拔、文件读写、删除等全流程操作,所有日志可追溯可审计。一旦出现数据外泄情况,能快速定位操作人、操作时间和具体行为,为事后追责提供清晰依据。
这三项能力形成闭环,从权限管控到内容防护再到行为追溯,覆盖日常办公的各类数据安全痛点,也是禾苗云盾这类工具在企业中广泛应用的核心原因。
三、禾苗云盾:从端口管控到内容加密的一体化方案
禾苗云盾是一套覆盖端口管控、透明加密、安全审计的一体化数据安全方案。
它能解决企业“U盘乱放、文件乱拷、泄密难追溯”的痛点。
在端口管控层面,禾苗云盾支持按部门、用户精细化设置U盘使用权限。
只有授权设备才能接入内网,非授权U盘直接被拦截,从源头切断随意接入风险。
在内容加密层面,禾苗云盾采用透明加密机制,员工日常办公完全无感知。
打开、编辑、保存文件都和平时一样,不会增加操作负担。
当加密文件通过U盘外发时,会自动保持加密状态,没有授权无法打开。
这就能有效防止核心文档、设计图纸、客户资料等通过U盘泄露。
在安全审计层面,禾苗云盾会详细记录所有U盘操作日志。
包括文件拷贝、读取、修改等行为都可追溯,还能对异常操作触发告警。
一旦出现批量拷贝、非工作时间操作等可疑行为,管理员可以及时介入处理。
在跨终端兼容层面,禾苗云盾适配Windows、Mac等主流系统。
不管是台式机、笔记本还是移动终端,都能稳定运行,不影响日常办公效率。
整体来看,禾苗云盾把“管端口、加密文件、审计追溯”整合到一个平台。
企业不需要再拼凑多款工具,就能形成从接入到内容的完整防护闭环。
对于有数据防泄漏需求的团队,禾苗云盾是一套值得考虑的一体化选择。
四、不同规模企业的选型参考
小微企业人手少、IT 资源有限,优先选轻量化、易部署的方案,降低管理成本。
中大型企业则更关注权限分级、审计追溯能力,以满足合规要求。
禾苗云盾支持灵活部署,可适配不同规模企业的需求。
小微企业无需复杂配置,快速启用基础防护。中大型企业可按需扩展功能,实现精细化权限管理与审计追溯。
这种灵活的特性,让禾苗云盾能在企业发展过程中,持续提供稳定支持。
五、总结:选对工具,把U盘风险锁在源头
总结来说,企业U盘安全的核心痛点,从来不是单一的“U盘丢了”或者“文件泄密”这么简单。
它是一个从“谁能插U盘”、“能存什么文件”、“存了之后有没有记录”,环环相扣的链条。
任何一个环节掉链子,都会让前面的努力前功尽弃。
禾苗云盾的价值,就在于它没有把这些环节拆开,而是用一套系统实现了一体化管控。
从最前端的端口开关,到中间的文件加密,再到后端的操作审计,它把安全防线直接建在了数据产生和流转的源头。
对于今天的企业而言,数据就是核心资产。
与其在泄密发生后追悔莫及,不如在日常管理中就筑起一道坚固的墙。
希望这篇能帮你在U盘加密软件的选择上,找到清晰的方向。