ISO27001 是全球通用的信息安全管理体系(ISMS)权威标准,国内对应GB/T 22080-2025《网络安全技术 信息安全管理体系 要求》199-0343-9240,等同采用 ISO/IEC 27001:2022 最新国际标准,由国家备案的第三方认证机构审核发证,证书全国通用、平台可查,是组织信息安全管理能力与数据保护水平的官方第三方证明。
全行业、全规模企业 / 机构均可申报,结合甘肃产业布局,重点适配五类主体:
算力与数字经济产业:庆阳全国一体化算力枢纽节点的数据中心、云服务商、IDC 运营商、大数据处理企业;
软件与信息技术业:软件开发、系统集成、人工智能、网络安全服务、电子政务服务商;
关键信息基础设施领域:电力、能源工控、通信、金融、交通等行业运营单位;
政务与公共服务:政务信息化单位、医保、教育等处理大量敏感个人信息的机构;
制造、医疗、物流等:涉及核心技术数据、客户信息、供应链数据的各类企业。
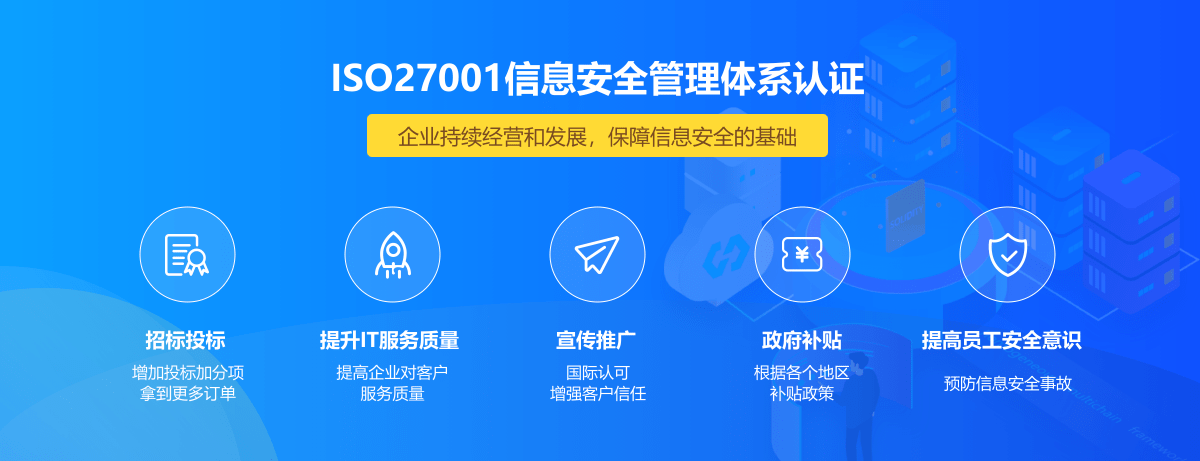
二、对甘肃企业的核心价值合规风险防控 系统满足《网络安全法》《数据安全法》《个人信息保护法》等法律法规要求,适配甘肃政务数据安全、关键信息基础设施保护的监管规则,规避信息安全处罚与合规风险。
市场竞争力提升 政务信息化项目、国企采购、数据服务招标中常作为准入门槛或评审加分项;是算力服务、软件外包企业拓展省外市场、对接全国性项目的核心信任背书。
系统性安全管控 以风险评估为核心,覆盖物理环境、网络安全、数据加密、人员管理、应急响应等 14 大类控制域,系统性防范数据泄露、网络攻击、内部违规等风险,保障业务连续性。
政策与发展加持 是申报高新技术企业、专精特新、数字经济专项、科技计划项目的重要加分项;甘肃部分市县对首次获证的数字经济、软件企业配套专项政策扶持。
品牌信任赋能 向客户、合作伙伴证明信息安全管理规范化水平,提升数据信任度,尤其对 To B 服务、数据处理类企业,可显著降低合作沟通成本。
三、基础办理条件在甘肃依法注册,具备独立法人资格(或经法人授权的分支机构),经营状态正常;
近 12 个月无重大信息安全事故、无严重违法失信记录,无网络安全监管处罚未整改情形;
按照标准建立文件化信息安全管理体系,体系正式试运行满 3 个月以上,留存完整运行记录;
完成全覆盖内部审核、最高管理者主持管理评审,所有问题整改闭环;
涉及关键信息基础设施、政务数据服务的单位,需符合对应行业监管要求。
四、常规办理流程诊断策划:梳理信息资产清单、开展初始风险评估,划定认证范围,制定体系建设方案;
文件编制:编制信息安全管理手册、程序文件、风险评估报告、适用性声明、作业指导书与记录表单全套体系文件,正式发布并全员宣贯;
体系试运行:各部门落地执行安全控制措施,体系运行不少于 3 个月,留存风险处置、安全巡检、事件处理、安全培训等全套原始记录;
内审与管理评审:开展内部审核排查不符合项,完成整改闭环;由最高管理者组织管理评审,评价体系的适宜性与有效性;
第三方两阶段审核:一阶段文件评审,确认具备现场审核条件;二阶段现场核查,验证体系实际运行效果,针对不符合项完成整改验证;
发证公示:认证机构完成技术评审与公示,颁发认证证书,信息同步国家全国认证认可信息公共服务平台可查。
五、周期与证书维护初次认证整体周期:4–6 个月,已有信息安全管理制度基础的企业可适当缩短;
证书有效期:3 年;
获证后每 12 个月需完成 1 次监督审核,逾期未审证书将被暂停、撤销;
证书到期前 3 个月启动再认证审核,通过后换发新证书。