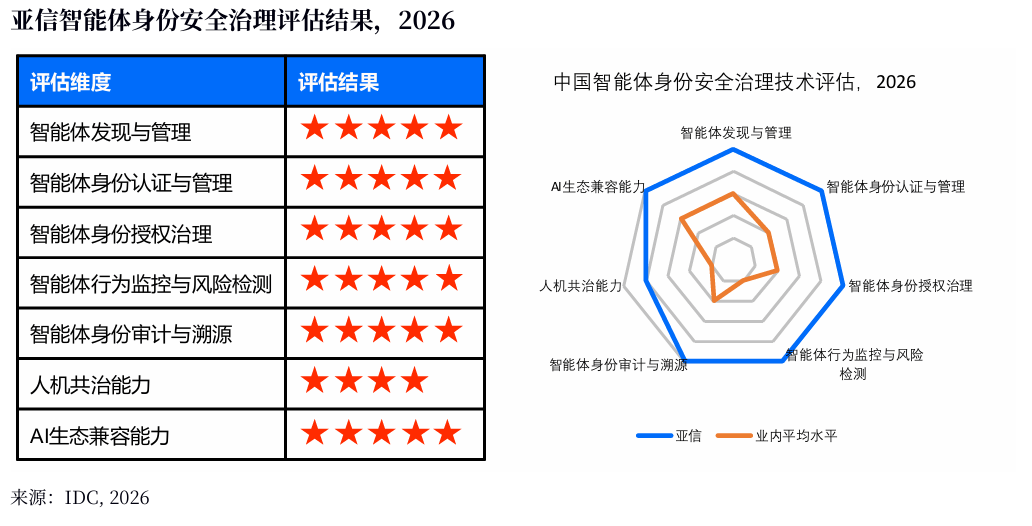
近日,IDC 发布《中国智能体身份安全治理技术评估,2026》,亚信以 6 大核心维度满分,拿下智能体身份安全综合实力第一。但比起荣誉,企业更关心一个现实问题:智能体加速进入核心业务的今天,凭什么放心让它替你干活?这份"第一",究竟凭什么?

01、三个被低估的风险
影子智能体,看不见。 业务团队借助大模型平台自行搭建 Agent、接入内部系统即可运行,IT 与安全部门往往无从知晓企业内部究竟有多少智能体在运转、它们连了哪些系统、能访问什么。治理对象不可见,治理便无从谈起。
越权调用,控不住。 传统权限体系面向"人"设计,而智能体一旦获得 API 凭证,就可能代为下单、修改数据、批量调用接口。权限边界一旦模糊,一个"善意的助手"也可能引发越权操作,风险在事后才被察觉。
决策黑箱,说不清。 智能体做了什么、基于何种意图、调用了什么、结果流向何处,若缺乏全程记录,一旦发生事故便难以归因、难以审计,更无法满足监管对可解释性与证据可采信的要求。
三个痛点指向同一根因:企业一直在用"管人"的思路管理智能体,但智能体不是人,它需要一套全新的身份与权限治理体系。
02、把"身份"还给智能体
针对上述问题,亚信智能体身份安全平台以"身份+意图+行为+审计"为主线,基于 ATF 信任框架,提出"全链路混合身份"理念——将自然人、智能体、工具、模型与数据,编织为一条可验证、可溯源的混合身份链,让每一次操作都能被识别"谁发起、基于什么意图、调用了什么、结果流向何处"。
围绕这一理念,平台构建了六大核心能力:
- 身份管理:为智能体、大模型、工具、API等非人主体提供独立可验证的数字身份,支持身份注册、生命周期管理与跨域身份传递,以零凭证与链式签名保障委托关系可追溯,并支持自动吊销与权限回收。
- 访问控制:以意图驱动的动态授权替代传统静态角色授权,在工具调用前基于意图、上下文与风险实时裁决,支持工具级、行级与字段级的最小行为权限控制,并通过策略模拟与影子模式降低策略误配风险。
- 运行时防护:提供内联式实时拦截与分级人工干预,对高风险操作引入人工确认、澄清、改写或接管。
- 审计溯源:以链式密码学审计记录从请求到结果的全链路行为,覆盖推理过程、知识召回与权责归因,满足监管对可解释性与证据可采信的要求。
- 资产治理:提供AI-BOM与智能体资产自动发现能力,识别影子智能体与未纳管工具,为授权与审计提供资产底座。
- 低侵入接入:通过网关串联与插件两种形态,使既有API与智能体无需改造即可纳入治理,兼容主流智能体通信协议与新型人机交互形态。
其本质,是把智能体从"无人认领的执行者",纳入"有身份、有边界、有记录、能担责"的治理平面。
03、第一,意味着什么?
报告指出,智能体身份安全治理正在从早期的探索性能力,逐步成为 AI 规模化应用不可或缺的安全基础设施。能够把身份、权限、行为与责任真正连接起来、并形成可持续运营体系的技术提供商,将建立显著的市场竞争优势。
这份"第一"的底气正在于此——不是某一项技术的领先,而是把"谁发起、基于什么意图、调用了什么、结果流向何处"贯穿到底的完整治理闭环。当智能体加速深入企业核心业务,能否打通身份、权限、行为与责任的闭环,将成为企业放心拥抱 AI 的分水岭。亚信愿以全链路的安全治理能力,为企业 AI 的规模化落地保驾护航。