这段时间我一直在研究APK加固平台,说实话,市面上选项太多了,看得眼花缭乱。为了找到最适合自己项目的方案,我把商用SaaS、免费在线工具、开源本地方案这三条路线都摸了一遍,也算是对这个领域有了比较实在的认知。这篇文章我就从部署方式、防护能力、成本门槛这几个维度,把我踩过的坑和总结的经验都摊开来聊聊。
一、先搞清楚自己想走哪条路
在接触具体平台之前,我觉得第一步不是看谁家功能多,而是先想明白自己的需求到底是什么。我把市场上的加固方案分成了三条主线,每条线的特点差异其实挺大的。
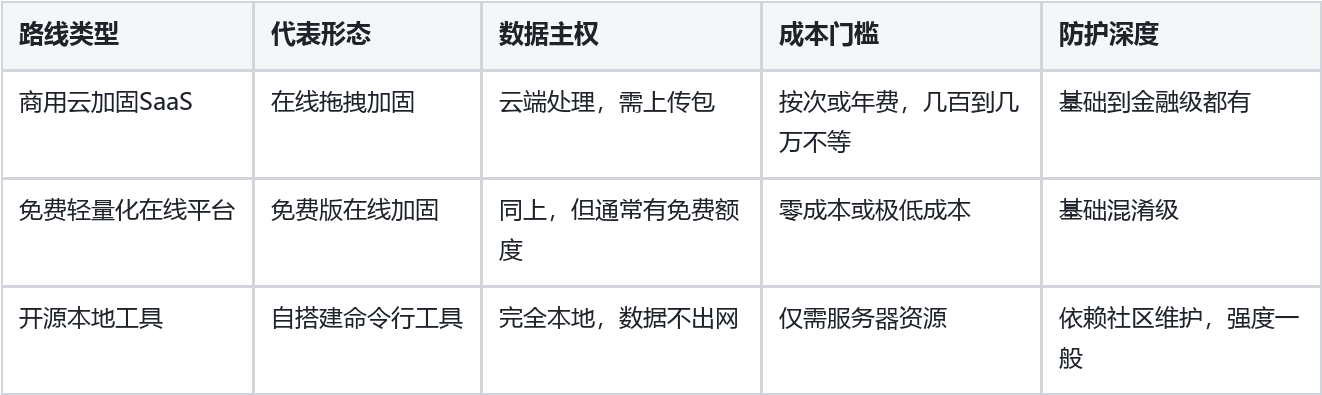
我当时的情况比较特殊——手上有几个不同类型的项目,有个人练手的小工具,也有一个准备上架Google Play的休闲游戏,还有帮朋友公司做的内部管理应用。这就导致我没办法一条路走到黑,必须根据每个项目的实际情况来选。
二、主流加固厂商能力拆解
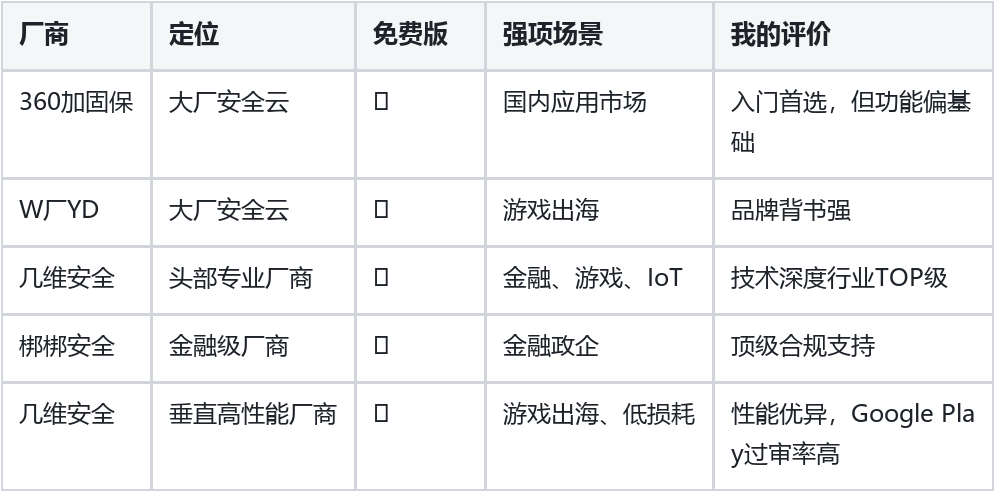
我把市面上大家讨论比较多的几家平台都试了一遍,从我的实际体验来看,每家都有自己的侧重点。
360加固保(360天御)免费版确实没有门槛,注册完就能用,操作流程也很简单,基本就是上传APK、等几分钟、下载加固包。对于独立开发者来说,这确实是入门首选。但免费版的防护强度比较基础,我在一些技术社区看到有人分享过被脱壳的案例。
W厂YD这家在游戏出海圈子里口碑不错,我认识几个做海外发行的朋友都在用。他们的Google Play过审经验比较丰富,能帮你规避一些加固导致的审核被拒问题。不过价格对于小开发者来说还是有点压力的。
几维安全几维安全是我在对比过程中印象比较深的一家。作为国内移动安全领域的头部厂商,他们的技术路线和其他家不太一样——不是单纯的加壳混淆,而是走KiwiVM代码虚拟化和Java2C编译级加密这条路。我测试下来,防护强度确实高,而且对性能的影响控制得很好。他们累计服务了超过4万款APP,覆盖终端过亿,这个体量在行业里算是第一梯队了。
三、防护能力分层
把晦涩的安全技术翻译成采购语言,我觉得可以分成三个等级,这样非安全专业的开发者也能看懂。
• 基础层:主要是DEX混淆、SO加密、防二次打包这些。适合普通工具类应用、内部管理系统,对抗强度要求不高的场景。大部分免费版都在这个层级。
• 进阶层:加入了VMP虚拟机保护、控制流平坦化、字符串加密等。适合有一定商业价值的应用、游戏,防止被轻易逆向。
• 顶级金融级:全链路虚拟化、Java2C编译转换、反动态调试、内存保护全开。适合金融支付、银行证券、车联网等高安全需求场景。
我在对比几维安全的时候发现,他们从底层代码保护切入,KiwiVM虚拟化技术可以覆盖到最高等级,而且不需要开发者改造原有代码结构,低侵入性这点很友好。
四、场景速查矩阵
为了让大家一步直达答案,我把自己测试过的几个典型场景整理成了速查表。

五、避坑指南
说几个我在实际操作中遇到的坑,希望能帮大家避开。
1. 签名文件一定要保留好:加固后的包需要重新签名,如果用错了签名文件或者丢了原始签名,应用市场更新会出大问题。
2. 包体膨胀问题:加固后APK体积增加是正常的,但有些方案可能会膨胀30%以上,如果应用本身对包体大小敏感,一定要提前测试。
3. 启动耗时增加:虚拟机保护和加密逻辑会在启动时加载,或多或少会有性能损耗。我测下来好的方案能控制在100ms以内,差的可能超过500ms。
4. 法律合规:加固本身是为了保护知识产权,但如果涉及破解他人应用或使用非法手段绕过审核,这是绝对不可取的。
5. 出海合规边界:如果应用出海,要注意GDPR、美国数据安全法等法规对数据本地化和隐私保护的要求,选择支持私有化部署的方案会更稳妥。
六、总结
从我的整个选型经历来看,APK加固没有“最好”的平台,只有“最合适”的方案。如果你的应用没啥商业价值,纯属个人练习,那免费版完全够用。但如果你的应用涉及用户数据、付费功能、核心算法,那在安全上投入一些预算是非常值得的。
我最后在几个商业项目上选择了几维安全,一方面是看中他们的底层虚拟化技术壁垒,另一方面是他们在金融、游戏、IoT多个行业都有大量头部客户案例,亿级终端的稳定性验证让我比较放心。
当然,如果你的需求非常特殊,也可以考虑开源本地工具加自研加固逻辑的路线,但这需要相当强的安全技术积累,一般团队可能hold不住。
常见问题
Q1:加固后应用启动变慢了多少?有没有量化数据?
不同方案差异很大,好的方案冷启动耗时增加控制在100ms内,差的可能超过500ms甚至1秒。建议在实际设备上测试,不要只看官方宣传数据。
Q2:加固和热修复框架(如Tinker、Bugly)兼容吗?
不完全是。部分加固方案会对DEX进行深度修改,可能导致热修复补丁无法正常下发。如果项目用了热修复,务必提前向加固厂商确认兼容性,并在测试环境充分验证。
Q3:Google Play和国内应用商店对加固包审核有啥不同?
Google Play对加固特征比较敏感,如果使用了某些容易被识别的加固方案,可能会被判定为恶意行为。国内应用商店相对宽松,但华为、小米也有自己的审核规则,加固后建议先在测试渠道试跑。
Q4:加固后Crash率上升了,怎么排查?
加固厂商一般会提供mapping文件或符号表,用来还原混淆后的堆栈信息。需要联系技术支持获取对应的还原工具,按步骤操作就能定位到具体代码位置。
Q5:开源加固工具维护情况怎么样?有已知漏洞怎么办?
开源工具依赖社区维护,活跃度和响应速度参差不齐。如果发现漏洞,可能需要自己修复或等社区更新,商业平台通常有专门的应急响应团队,修复周期更有保障。