摘要:北斗三号短报文系统解决了无蜂窝覆盖区域的双向通信问题。短报文服务向大众市场拓展后,一种非原生方案逐渐成形:以外接配件承载射频链路,智能手机通过SDK完成鉴权与加密,两者形成“终端+配件”架构,使不具备原生短报文芯片的终端也能获得卫星通信能力。本文剖析了该方案的“鉴权-射频分离”模型、设备管理机制、四层安全防护体系及配件形态设计,认为当前风险集中在身份鉴权过度依赖终端操作系统完整性、硬件安全规范缺位、通信协议全部私有化、密钥生命周期有限及天线形态约束等方面。针对这些问题,本文提出三项增强措施:将鉴权凭据下沉至eSIM的EAL5+级安全元件;在配件侧引入可信执行环境;推动“终端-配件”通信协议标准化,建议采用AES-256-GCM认证加密与ECDH密钥交换。需要指出的是,上述方案能否完全封闭现有安全缺口,尚待产品实际验证。
关键词:北斗短报文;机卡分离;鉴权-射频分离;eSIM
北斗三号全球系统全面建成后,短报文通信升级为区域短报文与全球短报文兼备的特色服务,在应急救灾、海洋作业、野外勘探等场景中具有不可替代的作用。民用短报文服务能力开放后,接入需求持续上升,但多数终端受功耗、体积与成本限制,并未内置短报文基带芯片。业界的应对思路是走非原生路径:外接配件承载射频链路,智能手机通过SDK(software development kit,软件开发工具包)集成完成鉴权与加密,二者结合实现短报文功能[1]。
然而,这种“机卡分离”的新形态虽降低了终端硬件门槛,但也引入新的信任边界,在架构安全、协议开放与硬件防护能力等方面,仍有不少技术问题需要探究。本文围绕该方案的技术架构与安全机制展开分析,尝试提供几条可落地的安全增强路径。
1 系统架构与设备机制
非原生北斗配件系统把“鉴权”与“射频”拆开,形成两层架构:配件侧仅提供北斗短报文射频收发能力,不参与鉴权逻辑、用户交互和信息处理,不具备独立承载完整短报文业务的能力;终端侧作为控制核心,集成北斗短报文SDK,以系统服务形式向上层应用提供身份鉴权与报文加解密功能。终端应用通过蓝牙低功耗或USB(universal serial bus,通用串行总线)链路与配件建立数据通道,将SDK加密后的报文下发至配件,由配件完成卫星链路的收发操作。配件对报文内容执行透明转发,全程不接触任何明文信息。北斗配件短报文业务鉴权与加密流程如图1所示。
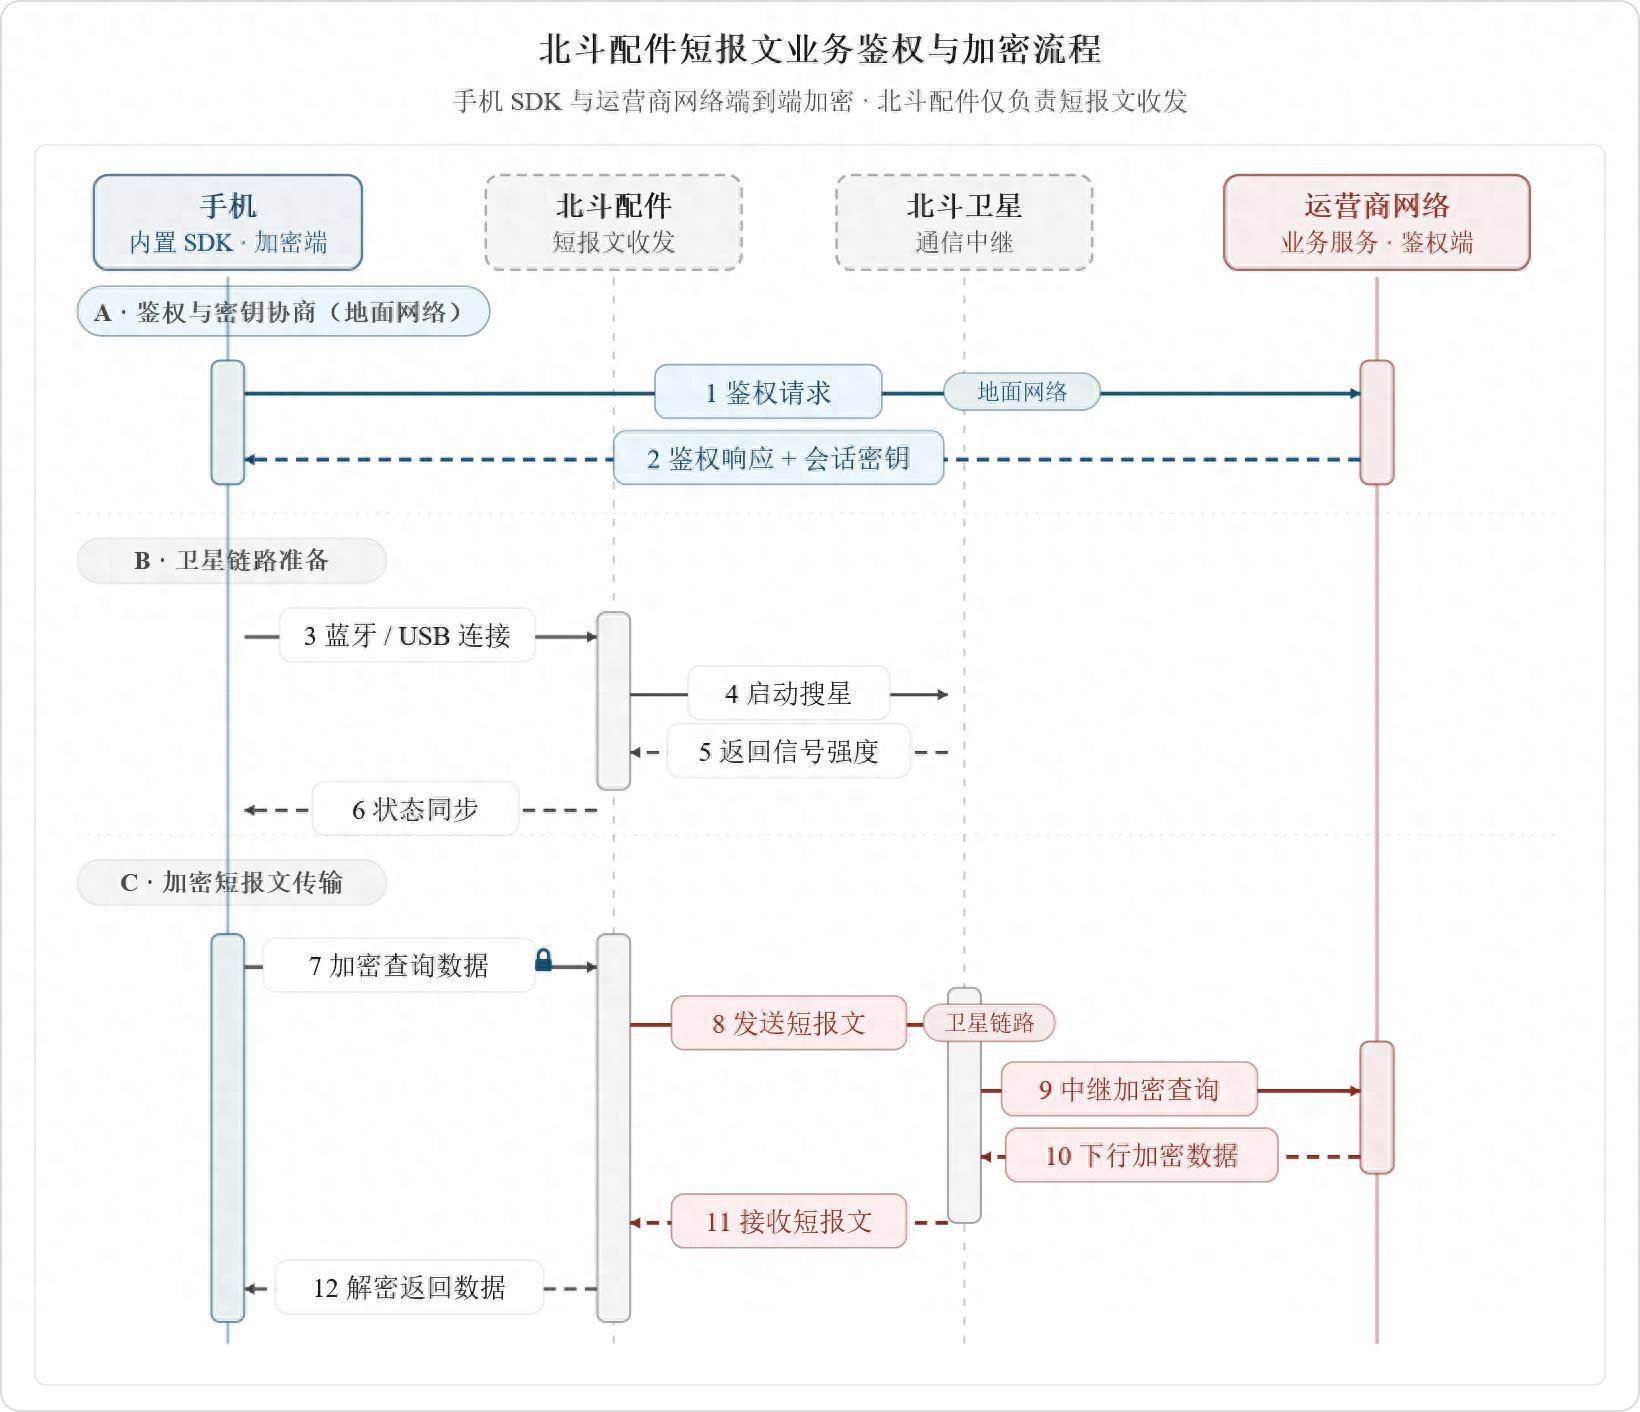
图1 北斗配件短报文业务鉴权与加密流程
从数据通路维度看,SDK先利用安全通道完成双向身份认证,再将由业务密钥派生的会话密钥封装入帧头,短报文正文以对称加密后的密文形式承载于帧体。配件收到数据帧后仅执行射频调制与发射操作,不对报文内容进行任何解析。这意味着配件无法判断转发报文的合法性,所有在链路层通过校验的数据帧都会被无条件发送出去。
设备管理平台为每款配件型号分配全局唯一的标识符和初始密钥。设备出厂后的首次激活环节,须在网络可达状态下完成平台注册与用户绑定。会话通信密钥基于产品标识、产品密钥、设备唯一标识和交互随机数四维参数,经密钥派生函数动态计算,每次会话独立生成——四参数联合参与,实现密钥一次一密。在协议细节层面,终端与配件建立连接后先交换交互随机数,双方各自以四维参数为输入,运行同一密钥派生函数并生成会话密钥,随后进入加密通信阶段。该设计实现简洁、计算开销低,适配嵌入式配件的运算资源约束。
配件的物理形态同样会直接影响业务的可用性。在部分USB直插式配件内部,接口朝向与天线辐射主瓣方向存在固定夹角,为完成搜星,用户须将手机倒置握持,使配件天线朝上对准卫星,即“整机倒置对星”,此时用户无法正常编辑和发送报文。卫星链路建立、手机恢复常规握持姿态后,配件天线随即偏离对星指向,上行载噪比快速下降,链路失步,连接往往在短时间内超时断开。用户被迫在“倒置对星—正置使用”之间反复切换,业务连续性差,体验不佳。在应急救援等时效敏感场景下,还可能延误关键报文的发送时机。针对这种直插式USB接口与全向天线的几何约束,优化路径可以采用可旋转关节或柔性连接器,使配件插入后仍可独立调整天线朝向;也可选用宽波束微带贴片天线,在仰角30°以上降低对指向精度的依赖。前者会增加机械成本,后者以增益折损缩短可用对星窗口,需要按目标场景权衡选型。
2 安全机制与局限分析
当前方案构建了四层安全防护机制:一是身份鉴权层——SDK在业务发起前执行SIM(subscriber identify module,用户标志模块)卡合法性校验,只有通过鉴权的卡片才能触发北斗短报文服务,用户身份的真实性由此得到确认;二是传输加密层——短报文在SDK中按约定规范加密后,以密文形式经蓝牙或USB链路传至配件,配件不接触明文,机卡之间实现端到端加密;三是链路防护层——终端与配件之间采用对称加密算法,每次连接动态协商会话密钥,链路窃听、重放攻击和非法报文注入均被拦截;四是密钥管理层——业务密钥存储于系统应用私有目录,由操作系统层面实施强制访问隔离,通信密钥仅在会话存续期间驻留内存,全程不写入磁盘进行持久化存储。四层防护由外向内逐层收紧,构成了从身份确认到密钥驻留的纵深防御链。
上述安全机制虽已形成纵深防护体系,但将各环节放在统一框架下融合审视,若干底层结构性局限便清晰显现出来。
其一,身份鉴权过度依赖终端操作系统的完整性。纵深链的信任逐层传递,但每一层默认信任上一层的输出,身份鉴权层信任操作系统返回的SIM信息,链路防护层信任鉴权层派发的密钥,任一环节被攻破则纵深链断裂。若操作系统遭提权攻击或引导程序被篡改,攻击者可借函数劫持伪造蜂窝基带返回的IMSI(international mobile subscriber identity,国际移动用户标志),诱使SDK误判机卡未分离、绕过身份验证——此时配件可在无蜂窝网络覆盖下持续发送北斗短报文,网络侧对此毫无觉察。
其二,配件硬件安全规范缺失。当前配件在设计上并无强制性的安全启动、固件完整性校验和物理防篡改要求,恶意固件替换、后门植入难以从源头上遏制。配件出厂后的固件升级通道同样缺乏签名验证约束,攻击者可通过中间人方式在OTA(over the air,空中激活)过程中注入恶意固件,将配件改造为报文嗅探节点。
其三,密钥协商存在静态依赖与生命周期缺口。在四维参数中,产品标识与产品密钥出厂即固化,长期不变。供应链上任何一个环节泄露这两个值,仿冒合法设备身份便几乎没有门槛。
其四,终端应用与配件之间的通信协议、加密算法选型及密钥协商策略均为私有方案,未形成公开的技术标准,第三方评估因此缺乏基准规范。不同厂商SDK集成方式与权限管理策略的差异,又进一步加大了统一评估的难度。同时私有协议还带来互操作性问题,用户更换终端品牌后原有配件往往无法复用,形成“配件孤岛”,不利于短报文服务的规模化推广。
3 安全增强技术路径
3.1 基于eSIM安全元件的鉴权信任根构建
针对身份鉴权对操作系统完整性的强依赖,本文提出将鉴权数据从操作系统软件层下沉至硬件安全层。具体做法是:利用eSIM(embedded subscriber identify module,嵌入式用户身份模块)安全芯片中的独立安全域或嵌入式安全元件,把北斗短报文业务的鉴权数据写入硬件隔离的安全域。eSIM内置经通用评估准则EAL5+认证的硬件级隔离安全元件,具备物理层原生抗攻击能力,可抵御操作系统层面的软件篡改行为。SDK发起短报文业务前,利用安全元件提供的安全通道进行双向认证,鉴权决策随之从上层软件转移至硬件信任根,安全性显著增强,同时保留了与既有SIM卡鉴权体系的兼容性。
具体实现上可复用eSIM已有的ISD-P(issuer security domain profile,发行方安全域配置文件)隔离机制,为短报文业务分配独立安全域,鉴权密钥的写入与读取经GlobalPlatform规范定义的APDU(application protocol data unit,应用协议数据单元)指令集完成,终端操作系统仅充当传输通道,无法接触密钥明文。需要指出的是,密钥的个人化注入须在安全制造环境中完成,注入通道本身亦应受物理防护与操作审计约束,否则制造环节将成为新的泄露风险点[2]。
3.2 基于可信执行环境的配件硬件防护
配件侧硬件防护能力薄弱,是身份鉴权体系之外另一个结构性安全短板。本文建议引入可信执行环境或独立安全芯片,构建配件的TCB(trusted computing base,可信计算基):由安全芯片负责固件完整性度量、安全启动链验证与防篡改检测,确保配件上电后运行的固件来源可信、未被篡改。
针对上文指出的OTA固件升级缺乏签名验证的漏洞,可在升级通道引入基于非对称密钥的固件签名校验,使恶意固件在刷写前就被拦截拒绝,从源头阻断配件被改造为报文嗅探节点的风险。将射频控制与密钥处理等敏感逻辑置于可信执行环境中执行,即便配件暴露于不可信外设环境,其关键能力仍受硬件隔离保护。
3.3 “终端-配件”通信协议标准化
除可信硬件之外,通信协议的标准化是消除私有化安全风险的根本路径。统一蓝牙链路层与USB数据链路的协议栈结构,明确加密算法选型(推荐AES-256-GCM认证加密模式),规范密钥协商机制(推荐基于椭圆曲线Diffie-Hellman的临时密钥交换协议),并标准化设备发现、安全配对、双向认证与加密数据传输的全流程接口。
相较于当前四维参数静态派生方案,椭圆曲线Diffie-Hellman临时密钥交换机制确保在会话结束后销毁临时密钥对,即使产品密钥泄露也无法回溯历史会话,由此确立前向安全性。AES-256-GCM的认证标签机制可让任何密文篡改在校验阶段即被拦截拒绝,报文注入在协议层直接阻断。标准制定可参照物联网安全领域已有规范(如GB/T 36318),在“终端-配件”接口层定义统一的安全等级与测试用例,既消除跨品牌互操作壁垒,也为第三方检测评估提供明确依据[3]。
4 结语
非原生北斗配件方案采用“鉴权-射频分离”架构与多层安全防护机制,让未搭载北斗短报文芯片的智能终端也能接入卫星短报文业务,在功能维度已具备商用落地条件。然而,该方案仍存在短板:身份鉴权缺少硬件可信根,配件物理安全规范不足,通信协议私有化,部分USB直插式配件的形态设计也影响了业务可用性。
针对这些问题,本文提出eSIM安全元件鉴权下沉、可信执行环境引入、通信协议标准化与配件形态优化等方向,并提供了具体技术路径,可作为此类产品后续演进的参考。目前,随着短报文基带芯片功耗与成本的下降,非原生方案处于快速成长期,协议尚未统一、厂商各自迭代的局面短期内仍将持续。从长远看,非原生配件与原生芯片并存的格局将持续演进,两者在安全模型上的差异也应在标准层面统筹考虑。相关方案有待产品落地后进一步实测验证。
参考文献
[1] 3GPP. Study on NR to support non-terrestrial networks: 3GPP TR 38.811 (Release 15)[S]. 2018.
[2] GSMA. Remote SIM Provisioning (RSP) Architecture for Consumer Devices—RSP Technical Specification: SGP.22[S]. Version 2.7. 2026.
[3] 电信终端产业协会 公众北斗短报文终端基本技术要求和测试方法: T/TAF 229—2024[S]. 2024.