疫情之后,很多公司保留了一种习惯:在家处理邮件,出差路上批复流程,周末临时打开财务系统看一眼数据。远程办公从“特殊时期的应急方案”变成了“日常的一部分”。
但安全问题也跟着来了。公司内网是为了“墙内”设计的,一旦门开向外面,原本的安全假设就全部失效。不少企业在这件事上走过的路都差不多:先临时搭个能用的,用着用着就懒得改,最后变成一扇虚掩着的门。
一、那些常见的「能连上就行」
第一种,把内网服务器的远程桌面端口直接映射到公网。做法简单,效果立竿见影,代价是所有暴露在公网的端口都在被全天候扫描。弱密码、没打补丁、账号复用,只要占一条,就等于门没锁。
第二种,用一个共享的VPN账号。人一多,谁在用、从哪连的、连了多久,全说不清。员工离职了账号还在,密码改一次要挨个通知,最后干脆不换。
第三种,让员工把文件拷到私人U盘或网盘上带回家处理。这实际上是把公司数据搬到了完全不受控的地方——那台家里的电脑有没有杀毒、有没有别人在用,公司完全不知道。
第四种,用个人微信、个人邮箱传工作文件。方便是方便,但这些渠道既没有加密保障,也不留审计记录,出问题既查不到源头,也没法追责。
问题不在于这些做法“低级”,而在于它们都是在没有方案的情况下自然长出来的。企业要的不是把路全堵上,而是给一条更好走的路。
二、一个像样的远程办公方案应该有什么
身份先立起来。 每个员工一个独立账号,密码策略强制执行,再叠一层多因素认证——短信验证码、动态口令或者手机推送确认。这一步的意义是:即便密码泄露,攻击者也进不来。
通道加密且收敛。 用VPN或者零信任网关建立加密隧道,只开放必要的那几个系统、那几个端口,而不是把整个内网都摊开。更先进一些的做法是零信任:默认谁都不信,每次访问都要验证身份和设备状态,只有符合策略的请求才放行。
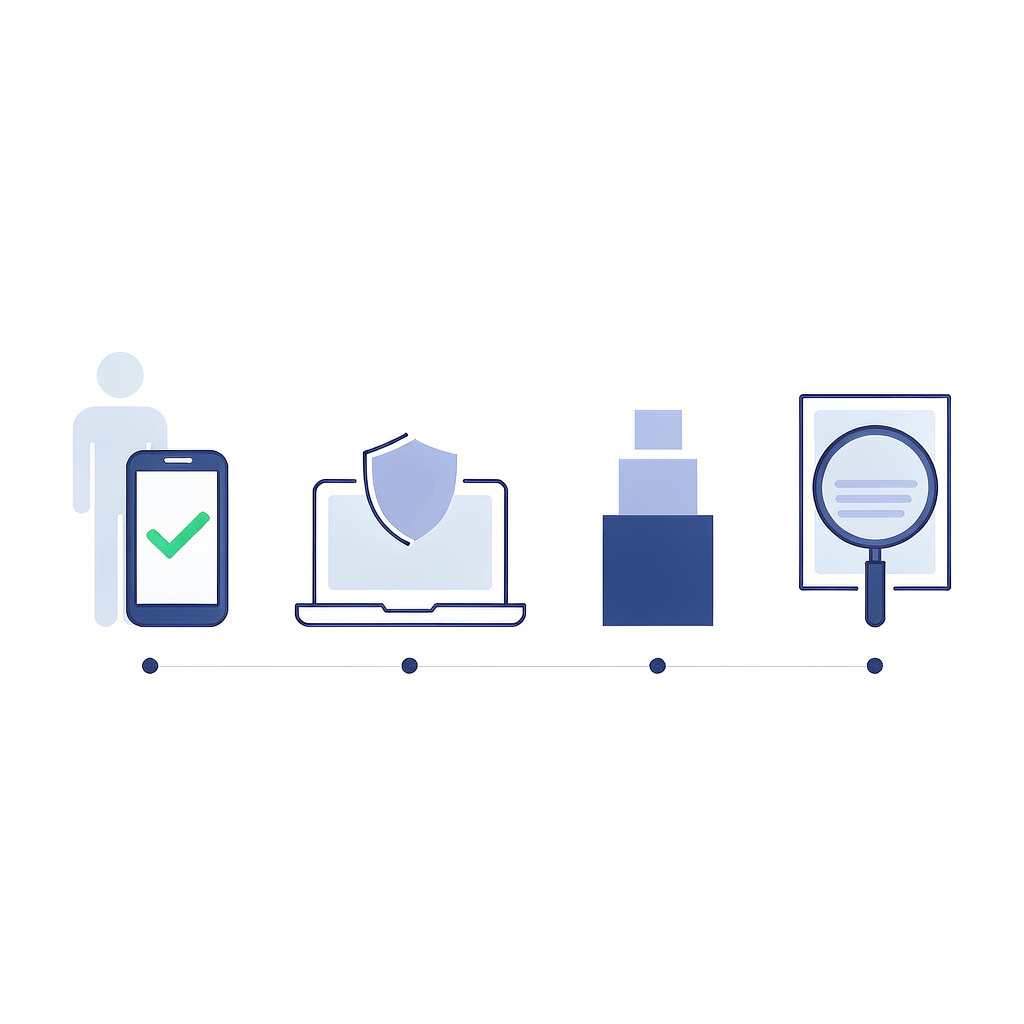
设备要有规矩。 公司配的电脑统一装管控软件,确保杀毒、补丁、磁盘加密都在位;允许自带设备的话,至少要做接入前的合规检查,不合规的设备连不进来。
权限跟着岗位走。 财务能看财务系统,销售能看客户管理,互不越界。临时权限用完就收,离职当天账号立即停用。
所有动作留痕。 谁在什么时间、从哪个IP、访问了什么系统,都要有日志。平时看着没用,出事时是唯一能还原过程的东西。
出事能断。 一旦发现异常登录,能立刻踢掉会话、冻结账号、封禁来源IP。这个能力平时不显眼,但没有它,事件就会从「一个人」扩到「一个公司」。
三、比技术更难的是把流程跑顺
很多公司方案做了,员工还是绕着走,原因往往很朴素:VPN太慢、登录步骤太多、在家打印不了、文件版本对不上。只要体验比「拷个U盘」麻烦,人就会选省事的那个。
所以方案落地时要做的是减法。登录能不能一次验证、自动重连;常用系统能不能做成一个入口;文件协作能不能统一到一个平台上,让人不需要在多个工具间倒腾。这些体验上的优化,本质上就是安全措施能不能活下来的关键。
配套的还有培训和演练。告诉员工为什么不能用个人网盘存客户资料,为什么出差时不要在酒店电脑上登录公司系统,为什么收到「帮我看一下这个文件」的请求要先电话确认。这些话说一遍没用,得说三遍,还得在演练里让人踩一次坑。
四、中小企业怎么落地
对几十人到几百人的公司来说,自建这一整套,成本不在于技术,而在于人。要有懂网络的人设计架构,有懂安全的人盯日志,有懂运维的人处理日常问题——这三个人很难同时凑齐,凑齐了也很难留住。
交给专业的IT外包团队,通常是最现实的选择:先做一次现状盘点,看清楚现在有哪些端口暴露在外、哪些账号权限过大、哪些设备不合规;然后给出分阶段的方案,先解决最危险的部分,再逐步完善;最后把日常巡检、账号管理、日志检查变成例行工作,定期出一份报告。
远程办公不会退回原点,它已经是工作方式的一部分。企业要做的,不是关上这扇门,而是给它装一把好锁,并且让每个人都习惯用钥匙而不是撬门。
文/蓝盟IT外包