一句话记住:4xx 临时异常按退避策略重试,5xx 永久拒收切勿盲目重投;优先调取原始退信报文定位 SMTP 状态码,再核查 IP 信誉与域名身份认证,最后区分拦截来源:是 SaaS 平台出站拦截,还是远端收件服务器拒收。
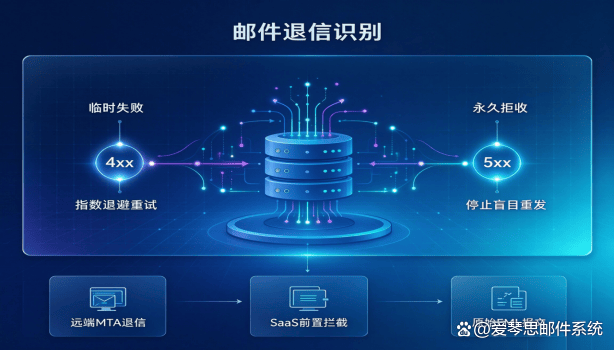
一、先分清三类拦截场景1. 远端 MTA 退信:收件方邮件传输代理在 SMTP 会话校验后拒绝接收,返回标准 SMTP 状态码。
l 4xx 软退:临时性故障,发信端可设置指数退避重试,重试窗口控制在数小时至 24 小时。
l 5xx 硬退:永久性校验失败,反复投递依然会被拒收,不建议持续重试。
l 3xx 不属于退信:仅为中间应答,代表服务器等待继续传输邮件内容。
2. SaaS 平台前置拦截:邮件还未发出公网,就被服务商网关拦截。触发原因多为投递配额超限、DLP 内容管控、仿冒发件预检,返回平台内部拦截通知,很容易和远端服务器退信混淆。
原始退信报文是排查唯一金标准:必须完整保留 EML 原始报文,精准提取 SMTP 状态码、增强子码、诊断文本,锁定拦截主体。
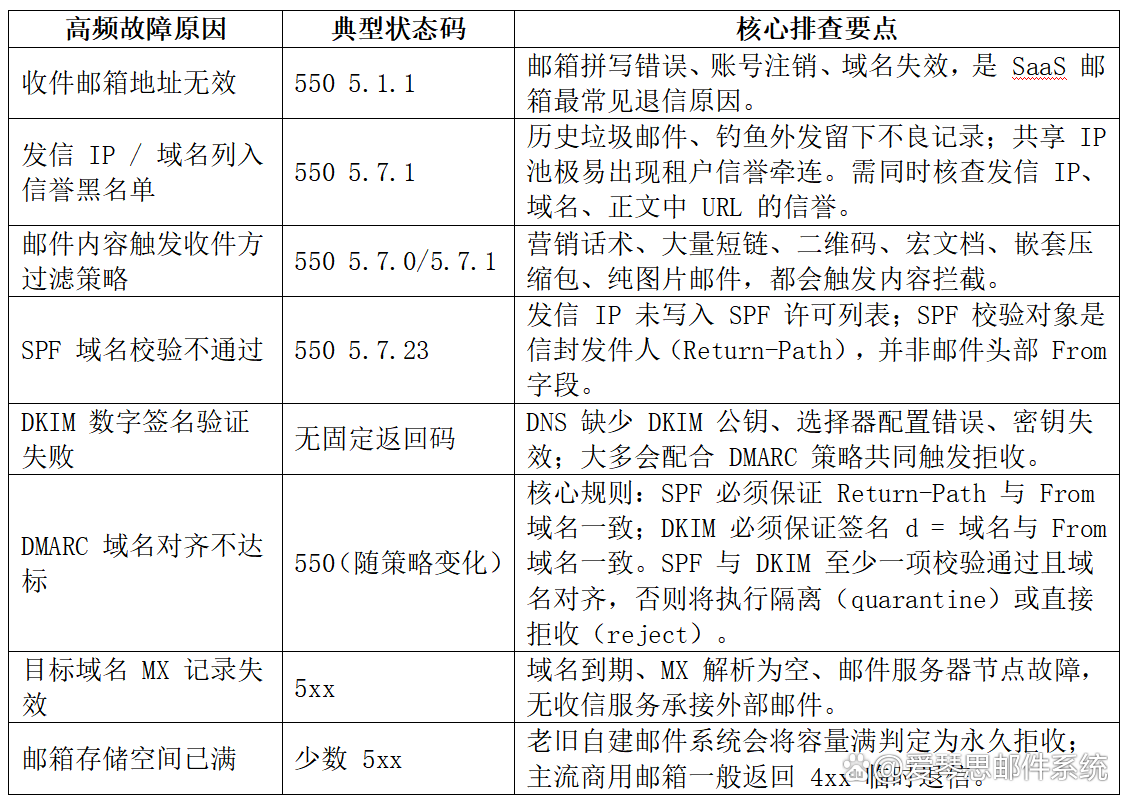
· 452 4.2.2:收件邮箱存储空间耗尽。
· 421:收件服务器资源紧张、链路中断、系统临时维护。
· 450:发送速率触发对方流量限流,属于临时管控,不等于永久拉黑;也可能是发信 IP 信誉偏低,对方采取延迟投递观察策略。
· DNS 解析抖动:MX、A 记录解析超时,造成临时投递失败。
· TLS 加密协商失败:对方强制开启 STARTTLS,加密套件不匹配、证书链异常,通常返回 421/450。
软退可以重试,但必须设置指数退避机制、最大重试次数与异常告警,避免无限循环投递;同一收件人连续多次投递失败,要转为人工排查源头。
四、SaaS 邮件平台特有的出站拦截(非远端服务器退信)
1. 投递配额限流:单账号、单域名日发量、并发连接超出平台上限,系统直接拦截,免费版基础套餐限制会更严格。
2. 租户内部安全管控:禁止外发高危附件、限制批量群发、敏感内容 DLP 防泄漏、跨部门外发权限管控。
3. 发件身份不一致:邮件头部 From 域名与信封 Return-Path 域名不匹配,无法满足 DMARC 对齐规则,被出站预检判定为域名仿冒风险直接拦截。
五、反垃圾防护的核心:七层纵深防御体系很多企业仅依靠简单关键词过滤,拦截效果差、误杀率居高不下。一套成熟的邮件安全体系,需要覆盖 SMTP 连接到出站信誉的全链路。以私有化部署的 iGENUS 爱琴思邮件系统为例,其多年落地政企、高校场景,正是依靠七层全链路防护,把垃圾邮件拦截率做到行业高水平,同时严控商务邮件误判率。
1. SMTP 连接层:构建双重 IP 信誉体系,对接公开 RBL 实时黑名单 + 自研 IP 信誉画像;校验 HELO/EHLO 标识与 PTR 反向解析;限制连接频率,核验域名注册年限与 MX 解析画像。注意:SURBL、URIBL 仅用来检测 URL 域名信誉,不能用来拦截 IP 地址。
2. 域名身份认证层:完整落地 SPF、DKIM、DMARC 三大域名安全协议;针对邮件转发场景,支持 ARC 协议,解决转发后 SPF/DKIM 签名失效问题。在混合云部署模式下,iGENUS 爱琴思还做了针对性优化:外发邮件仅由云端中继完成 DKIM 签名,本地服务器不再重复签名,规避双签名冲突引发的校验失败与退信。
3. 邮件头部与元数据检测:逐层解析 Received 路由信息,识别代理、跳板转发行为;严格校验 From、Return-Path、Reply-To、Sender 多字段一致性,精准拦截高管冒充类 BEC 钓鱼邮件,同时识别批量模板群发行为。
4. 内容深度检测层:内置 SpamAssassin 评分引擎 + 专业杀毒引擎,支持嵌套压缩包深度查杀、图片 OCR 文字识别、外链 URL 信誉检测;搭载 AI 语义模型 + 账号行为基线,区分正常商务沟通与批量营销邮件,大幅降低误拦截概率。
5. 用户投诉闭环机制:员工手动标记垃圾邮件会自动回流训练反垃圾模型;打通 ISP FBL 投诉通道,一旦产生用户投诉,系统自动下调对应账号、IP、域名的信誉分值。
6. 租户自定义安全策略:支持全局、域、用户三级黑白名单;可灵活配置附件管控、分组差异化规则、BEC 专项防护;出站 DLP 内容审核、邮件水印全部在本地服务器运行,邮件原文不会上传云端,完全满足国企、金融机构数据本地留存的合规要求。
7. 出站信誉主动保护:自动管控并发连接、发送频次、单日总投递量;严格隔离办公邮件与营销邮件两条 IP 通道,避免营销投诉拖累正常商务邮件的 IP 信誉;混合云环境下,全部外发流量走加密中继通道,规避运营商封禁 25 端口带来的投递故障。
六、SaaS 公有云邮箱 vs 私有化邮件网关:选型对比SaaS 公有云邮箱优势
平台自带全局信誉库、FBL 投诉闭环,AI 反垃圾模型持续迭代;配套标准化 SPF/DKIM/DMARC 配置指引;分布式 MTA 保障高可用;由服务商统一对接 ISP 黑名单申诉,维护 IP 信誉。
SaaS 公有云短板
共享 IP 池存在租户信誉牵连,核心商务业务必须额外采购专属独立 IP;涉密单位、金融企业等有数据不出域、本地存储硬性合规要求时,公有云 SaaS 很难满足,优先选择 iGENUS 爱琴思这类混合云私有化方案;全量审计、堡垒机对接、OA/ERP 系统底层打通、信创软硬件适配等深度定制场景,私有化网关自由度更高;平台对外群发额度管控严格,不适合无资质的大规模营销群发。
七、标准化排查流程 + 送达率提升实操清单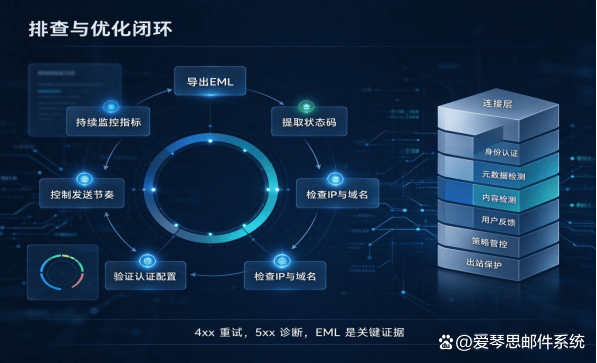
退信排查六步流程
导出完整原始退信 EML 报文 → 定位 SMTP 主状态码、增强子码与诊断文字 → 查询 RBL 黑名单、IP / 域名 / URL 信誉 → 核验 SPF/DKIM/DMARC 配置与域名对齐状态 → 核查投递并发、发送节奏、邮件内容与附件类型 → 判定拦截主体:是【SaaS 平台本地拦截】还是【远端收件服务器拒收】。
提升邮件送达率七条实操方案
1. 重要商务通知、高优先级业务邮件,优先使用独立专属 IP,规避共享 IP 被其他租户牵连拉黑。
2. 域名上线前务必完成 SPF、DKIM、DMARC 全套 DNS 配置;DMARC 策略灰度分步落地:先用 p=none 收集告警报告 → 切换至 p=quarantine 隔离可疑邮件 → 长期稳定运行后,再评估开启 p=reject 直接拒收伪造邮件。像 iGENUS 爱琴思混合云方案,提前规避 DKIM 双签名冲突问题,能大幅减少域名校验失败造成的退信。
3. 严格控制投递节奏,杜绝短时间高密度批量群发,防止触发对方服务器流量限流。
4. 完整留存每一封退信原始报文,严格区分 4xx 软退与 5xx 硬退,不要对永久退信反复投递。
5. 提前引导合作收件方将我方发信域名加入本地白名单,降低商务邮件被误判进入垃圾箱的概率。
6. 尽量少发纯图片邮件,谨慎使用短链接、大量二维码,减少内容过滤触发概率。
7. 长期监控三大核心信誉指标:IP 黑名单状态、ISP 垃圾箱投递率、用户投诉率;指标一旦异常,立刻暂停外发,溯源排查问题。