如果要出一期《办公室电脑科学指南》,如何防范有人趁你不在,悄悄用U盘把你电脑里的东西拷走,恐怕能算排名前三的必备技能。

先泼一盆冷水:Windows的登录密码和PIN,从来没有你想的那么牢靠。它们防的是坐在键盘前规规矩矩登录的人,防不住一个物理上碰得到你电脑的人。
离线清除密码早已是一门成熟的老手艺。PE里的工具可以直接改写SAM数据库,把密码清空。还有那个经典的“粘滞键替换”,把系统里的sethc.exe偷换成cmd.exe,登录界面连按五下 Shift,就能弹出一个系统权限的命令行,全程不需要知道你的密码。
那么,如何知道别人曾从你这里偷偷拷走过资料呢?
你的电脑,记录的比你以为的多得多
注册表的记性,好得惊人
每当你把一个USB设备插进Windows电脑,系统就会先认出它,判断它需要哪些驱动,再把它配置妥当。为了下次插上时不必把这套流程从头再来一遍,Windows会把设备的信息留存下来。
Windows有自己管理硬件连接凭据的方式,可以把它想象成系统里的一排排文件柜,只是从来没人告诉过操作系统,什么时候该把过期的单据扔掉。这些记录不需要任何专门工具就能查看,顺着下面这两个注册表项,随时都能找到:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USB
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR
但必须说清楚:里面保存的时间戳,理论上涵盖着每一次插拔,这不一定是完整的连接流水账,因为注册表里的记录可以被删除。即便如此,残留下来的信息量依然相当可观,翻检起来别有一番乐趣。
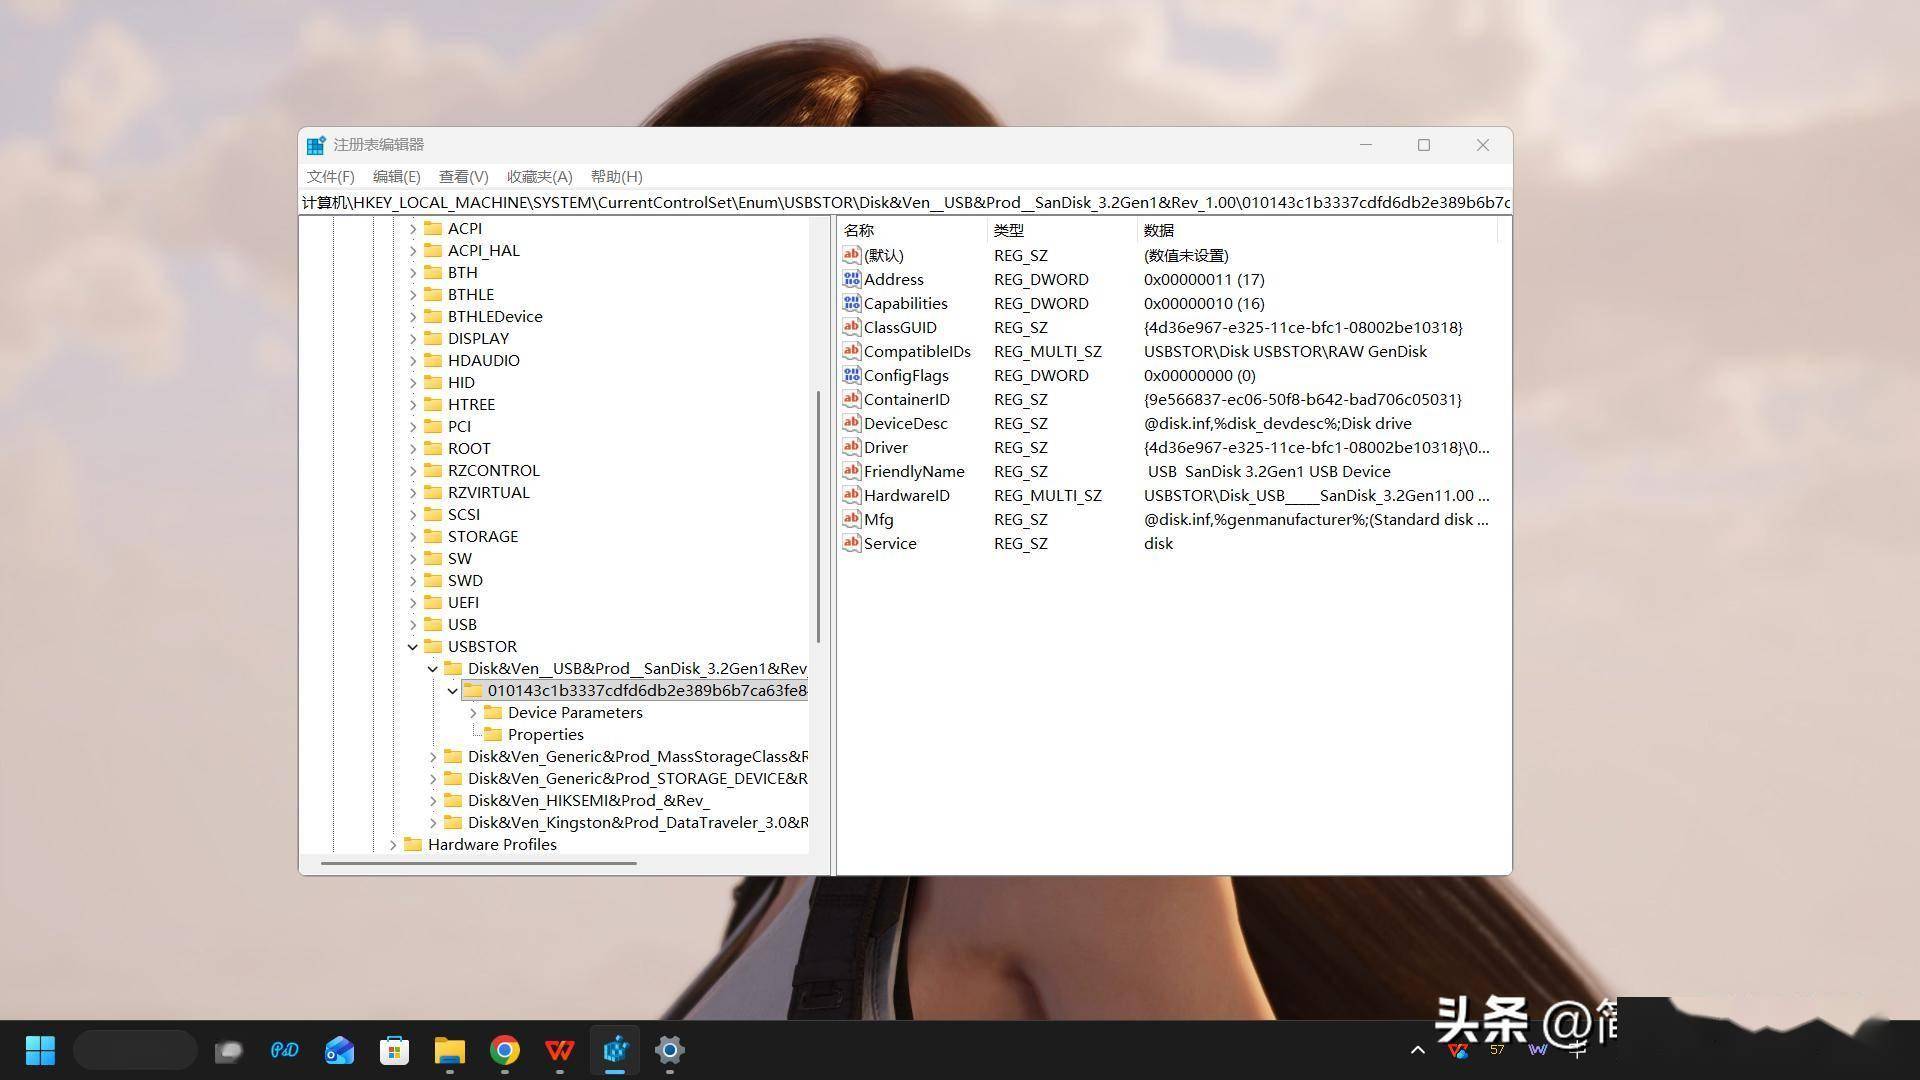
另外,同一个物理设备,这些年里要是插过不同的USB口、扩展坞或者集线器,甚至会留下好几条记录。还有些廉价U盘压根不向Windows上报序列号,遇到这种情况,系统就会自己给它编一个。
用USBDeview查询USB插拔历史
不必亲自去注册表里摸黑
Windows注册表确实存下了所有USB设备的记录,可那些设备标识全是一串晦涩难懂的字符。你可以硬着头皮破译,但也可以直接用一款免费小工具代劳,把脏活累活全交给它。
USBDeview会从多个来源汇总数据,把连接过这台电脑的 USB设备一一列出。数据既来自前面提到的注册表项,也散见于系统其他位置的设备档案。它甚至能给出设备 “首次插入”和 “最后一次插入”的时间,这些时间,取自Windows一直在记账的设备注册表项时间戳。
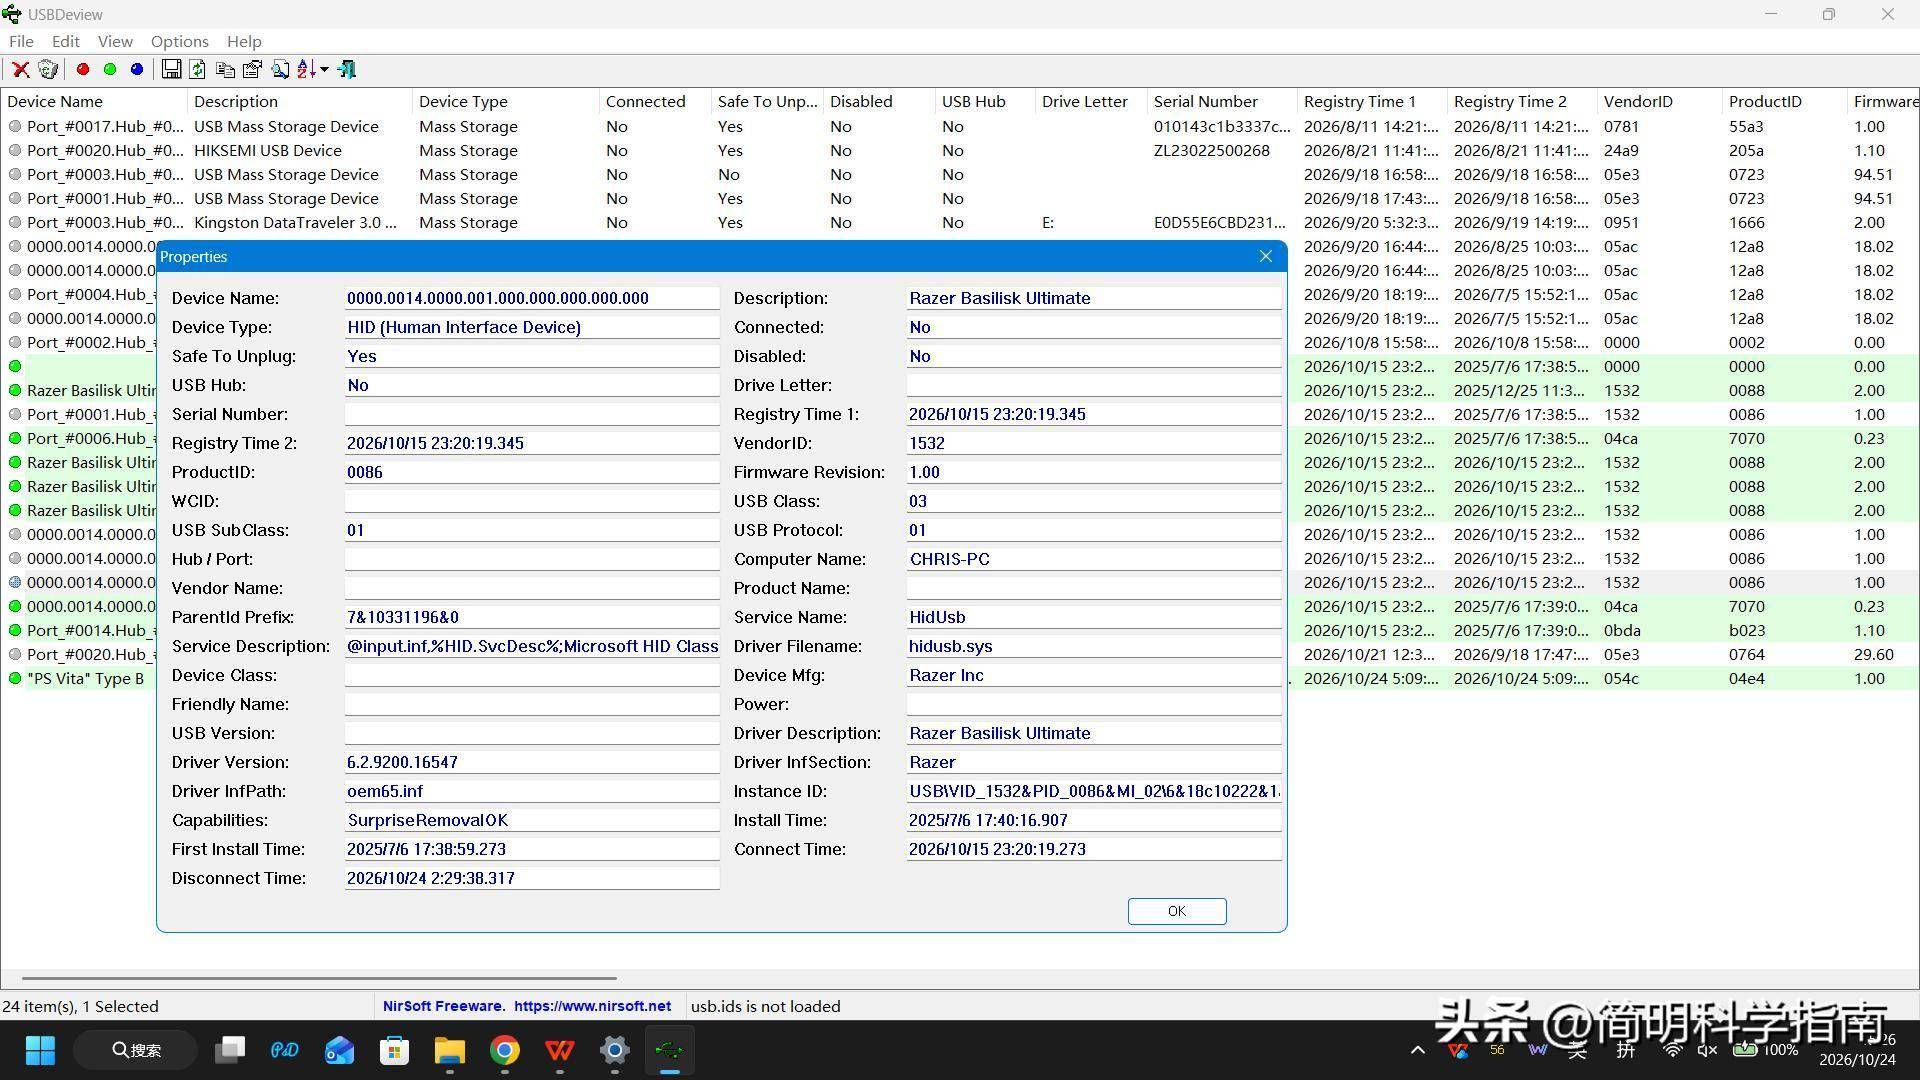
你要做的,只是从官网下载USBDeview、解压、运行可执行文件。
www.nirsoft.net/utils/usbdeview.zip
要注意,用 管理员身份运行才能看到更多信息,比如首次安装时间、连接时间和断开时间;不拿管理员权限,这几栏根本不会出现。
不过,别指望把它当成司法鉴定级别的时间线,但无论如何,也比徒手啃注册表条目轻松太多了。
当然,说句老实话:注册表和日志都能被专门的工具擦干净,USBDeview 看到的只是残留,不是全部。真正有备而来的人,会连清理工具一起备好。但现实里绝大多数数据泄露,都是临时起意的顺手牵羊,他们顾不上这些,而这恰恰是自查最有价值的地方。
如何彻底掐断资料泄露之路
首先,要把 “Win+L”练成肌肉记忆,人离开工位、显示屏必锁。
其次,请记住一句话:不管是UEFI管理员密码,还是登录密码,从来不是数据安全的底线, 硬盘加密才是。
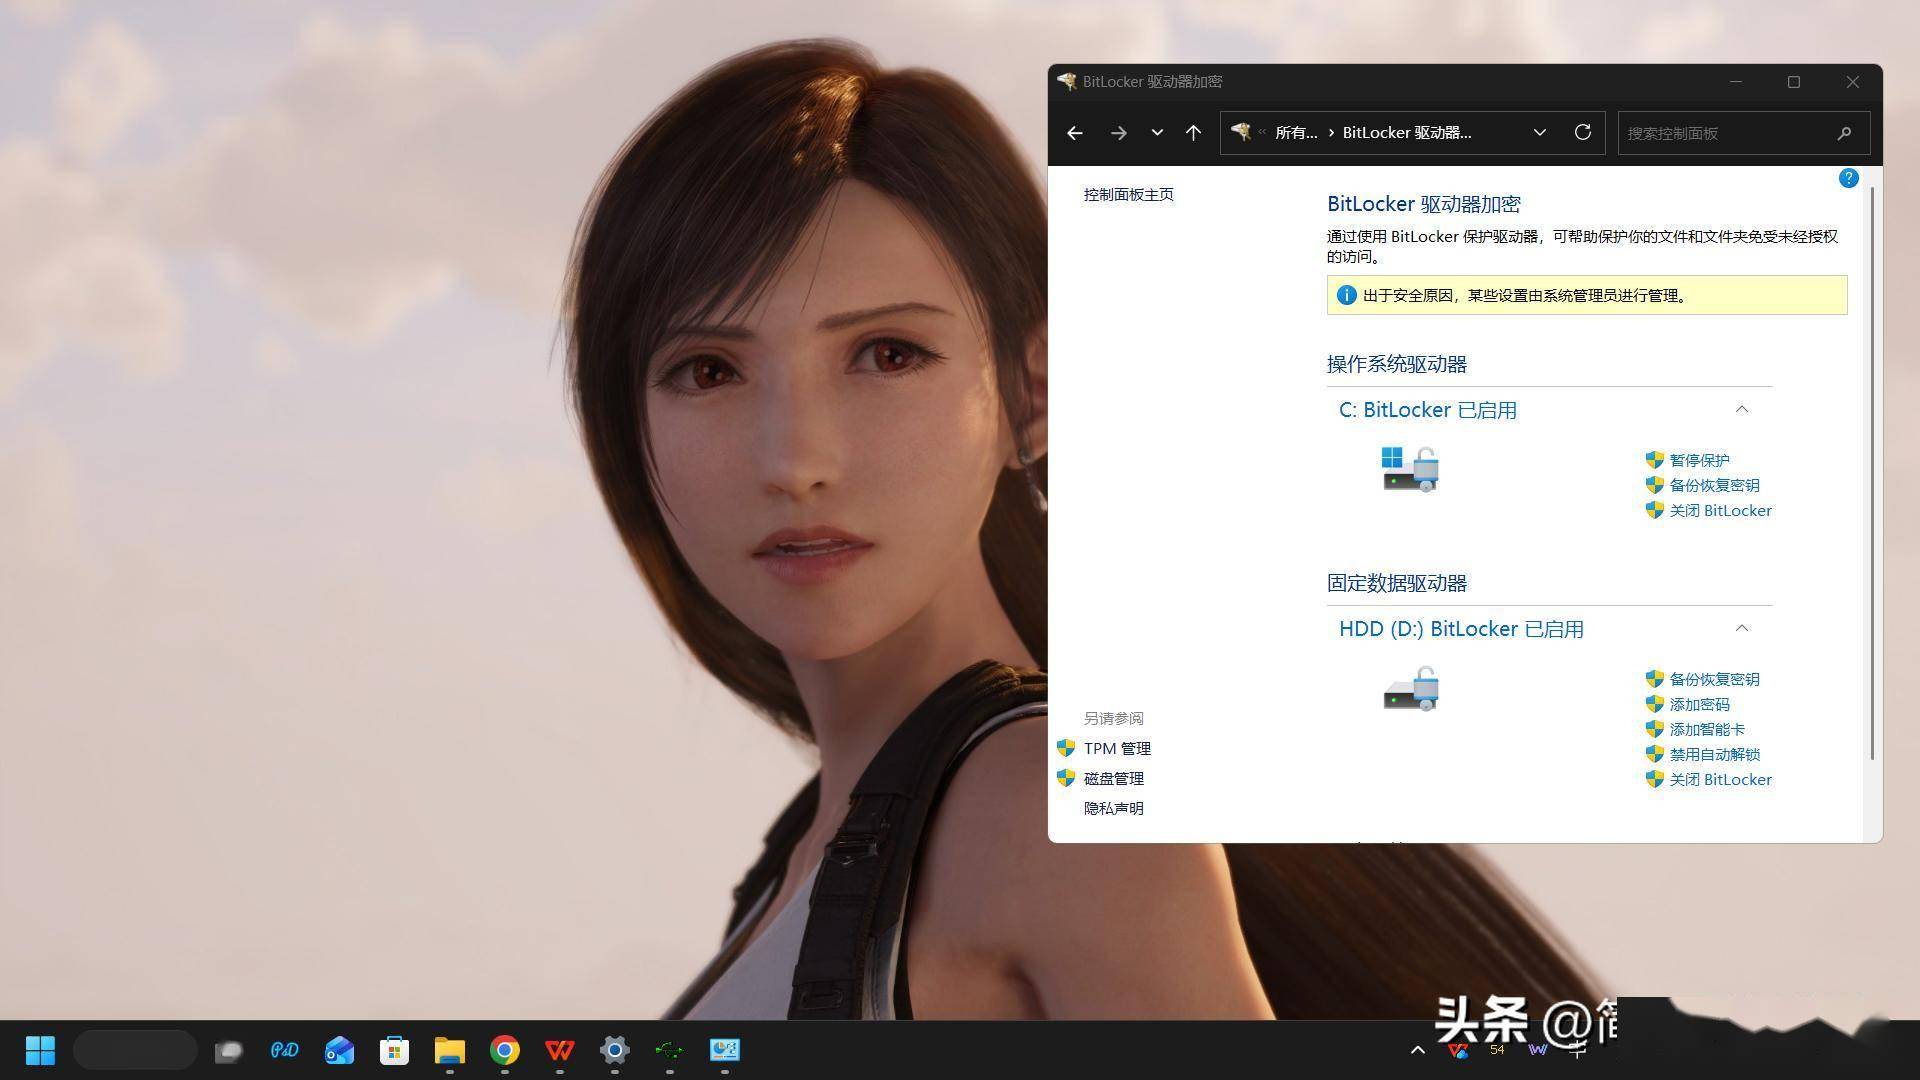
打开硬盘BitLocker(Windows家庭版叫“设备加密”),把恢复密钥备份到微软账户,或者打印出来锁进抽屉。这是唯一能让拆硬盘和PE启动两条路同时废掉的办法,没有之一。