ypxx.net")
引言:一次"完全正常"的登录
2026 年 6 月,安全研究员 Bob Diachenko 做例行扫描时,发现了一个暴露在公网上的开放目录。
里面是一份数据库:来自 194 个国家、约 8.6 万台 FortiGate 防火墙和 VPN 网关的有效管理员凭证,几乎覆盖了全球一半暴露在互联网上的 Fortinet 设备。
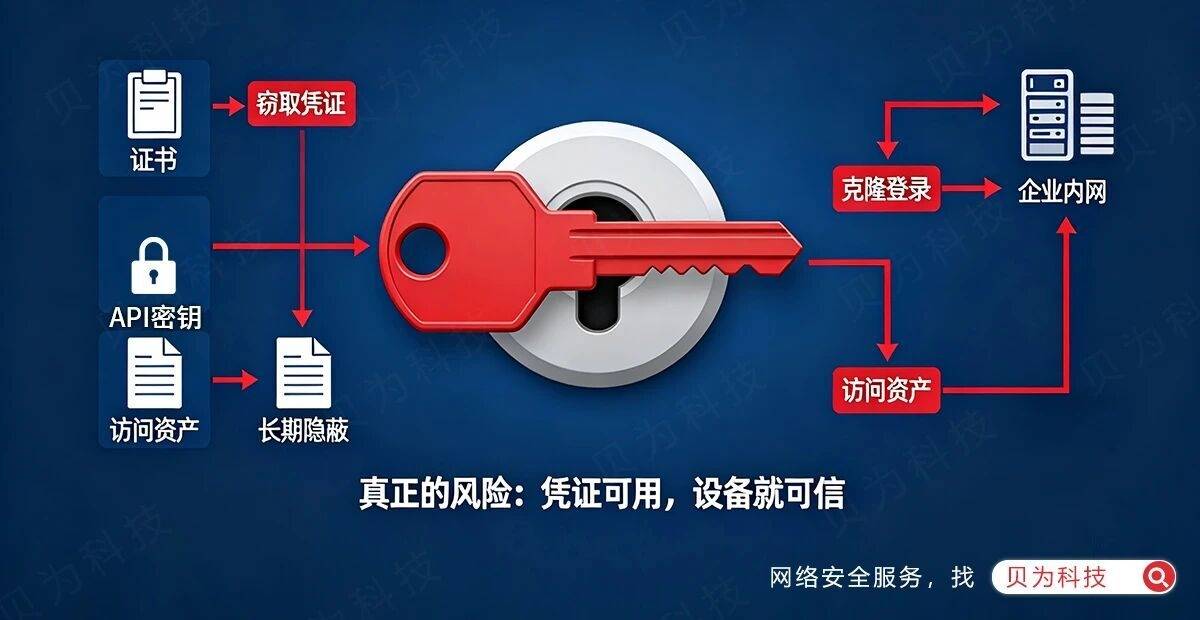
这不是零日漏洞利用,不是钓鱼邮件,也不是任何传统意义上的"入侵"。攻击者只是登录了这些设备,像拿着原配钥匙开门一样自然。
事件后来被命名为 FortiBleed。它真正值得琢磨的地方在时间线里:这些凭证不是一夜之间偷来的,是花了八年、靠一系列未修补的漏洞慢慢攒出来的。
八年。一台防火墙的生命周期,通常也是五到八年。
那台设备从第一天上线起,就在替攻击者记账。
一、它答对了问题,但那是二十年前的问题先把话说公道:下一代防火墙(NGFW)没做错什么。
从"看端口"到"看应用",从 ACL 到应用识别、入侵防御、威胁情报、SSL 解密、沙箱——这套演进有实打实的价值。它回答的问题很明确:这股流量是什么?
过去够用,因为攻击一直是"把一个不该进来的东西送进来",拦住它就行。
但 2026 年上半年这批事件说明,攻击者已经不在同一个问题上跟你竞争了。
他们不再费劲构造一个防火墙识别不出来的包。
他们开始想办法,让防火墙自己把门打开。
二、不是穿门,是配钥匙FortiBleed 这条链路上,有两个细节我认为会被写进教科书。
第一个:破解密码的算力是租来的。
攻击者没自建机房,而是通过 Vast.ai 这类 GPU 算力租赁平台,按小时租了约 36 个节点、45 块 GPU。破解目标是旧版 FortiOS 的 salted SHA-256 哈希——算法本身不弱,但算得极快,正是 GPU 的理想猎物。
Fortinet 后来换成了 PBKDF2 慢哈希,却留了个致命缝隙:只有管理员下次登录时,密码才会被重新哈希。 那些升级了固件、管理员却没重新登录的设备,内存里依然是旧哈希。
于是出现一个荒诞组合:企业按流程完成了升级,采购单上有签字,验收报告上有盖章,但安全收益从未真正落地。
而让整件事变便宜的,是生成式 AI 浪潮催生的算力商品化。AI 不只改变了攻击手法,它改变了攻击的经济学。
第二个:假账号的名字,叫 forticloud、fortinet-support。
拿到明文凭证后,攻击者在设备上创建了这样一批账户。名字像官方支持账号,在日志审查里极容易被一眼扫过去。
接着他们在防火墙上跑自定义嗅探脚本,数据写进 fg_capture.log,持续收割流经边界的明文凭证——VPN 登录、内部应用认证。
你花几十万买的边界设备,成了对方放在你网络出口的一台录音机。 而且是你自己花钱装、自己通电、自己摆在数据流必经之路上的。
这里有个反直觉的结论,不太好接受,但数据支持它:
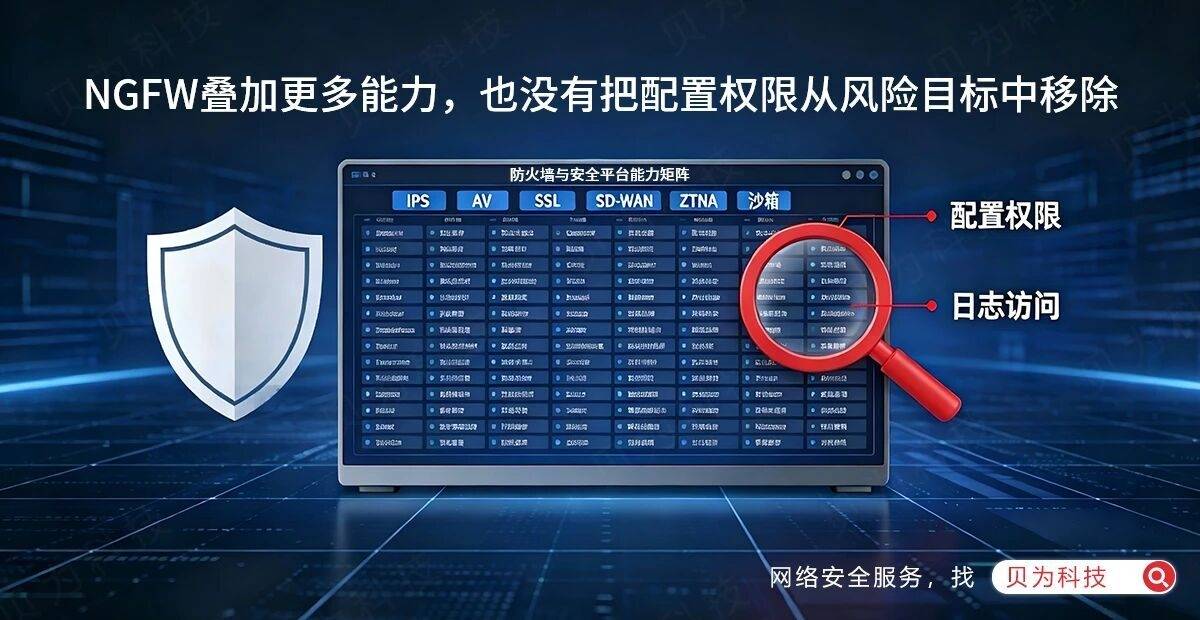
防火墙功能越全,它自身的暴露面越大。
因为 NGFW 的演进方向就是不断往一台设备上叠能力:IPS、AV、SSL VPN、SD-WAN、ZTNA、威胁情报、沙箱联动。每加一个模块,就多一个对外开放的服务、多一个可被攻破的入口。
更麻烦的是,安全设备天生自带特权。FortiGate 默认持有通向内网的凭据;SIEM 默认能读所有日志源。
研究人员给这现象起了个名字,叫 Pattern 53:攻击者把安全基础设施本身当成首要跳板,而不是次要目标。
传统攻击链是:突破外围 → 横向移动 → 最后才控制安全工具掩盖行踪。Pattern 53 把顺序整个翻了过来:防火墙不是要绕过的墙,它是第一站。
攻陷它,等于继承了它被设计出来时就拥有的全部访问权限——不需要额外横移,权限内建在产品的设计意图里。
再说个刚发生的事。
CVE-2026-0257,Palo Alto GlobalProtect 认证绕过漏洞,5 月 13 日披露,当天就有修复版本,5 月底进了 CISA 已知被利用漏洞目录。
五个月过去。10 月 9 日 ReliaQuest 警告:Qilin、Settra 等勒索团伙仍在活跃利用它,伴随部署 Cobalt Strike、BloodHound。
报告里有一句话值得抄下来:
因为这种访问来自组织自己的 VPN,恶意活动可以伪装成合法的远程办公,直到凭证窃取、横向移动或勒索软件部署已经开始,才可能被发现。最可怕的状态,从来不是防火墙告警了,而是防火墙一切正常。
还有一句更扎心的:"打补丁本身,并不会清除补丁安装之前就已建立的访问权限。"
会话要清、凭据要转、日志要查。这三件事厂商替你做不了。

行业的动作其实很快。
今年 9 月,华为发布《AIFW 技术白皮书》,结论摆得很直白:防护对象从 IP、应用延伸到智能体,边界要从固定边界演进为全域边界。同期国内首批"人工智能防火墙"认证落地,依据 T/CCIA 006-2026 标准——它不只规定安全功能,还覆盖了设备自身安全要求。
这个细节比能力清单更重要。当标准开始管"防火墙自己会不会被打穿",说明行业已经承认了 FortiBleed 揭示的那个事实。
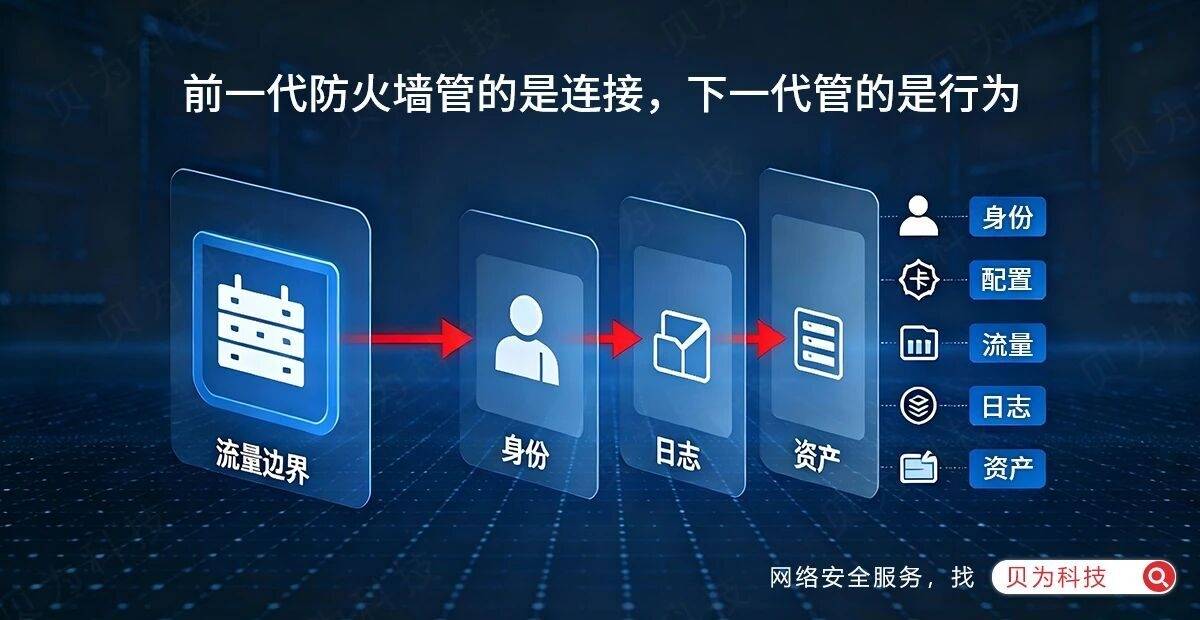
过去你要判断"这个包该不该过",接下来要判断"这个智能体以这个人的身份、去调这个工具、拿这份数据,是不是它该干的事"。
前一代防火墙管的是连接,下一代管的是行为。
一套下一代防火墙的价格,写在报价单上。
让它一直有效,成本写在没人看的运维工单里——升级后有没有强制全员重新登录、管理界面有没有对公网开放、补丁打完会话有没有清。
FortiBleed 里那 8.6 万台设备,绝大多数不是被击穿的。它们是开着门,等了八年。
问个具体的:你们公司的防火墙管理界面,现在还能从公网直接访问吗?上一次强制管理员改密码,是什么时候?
评论区聊聊,不方便说细节的,说说查完之后有没有吓一跳,也行。