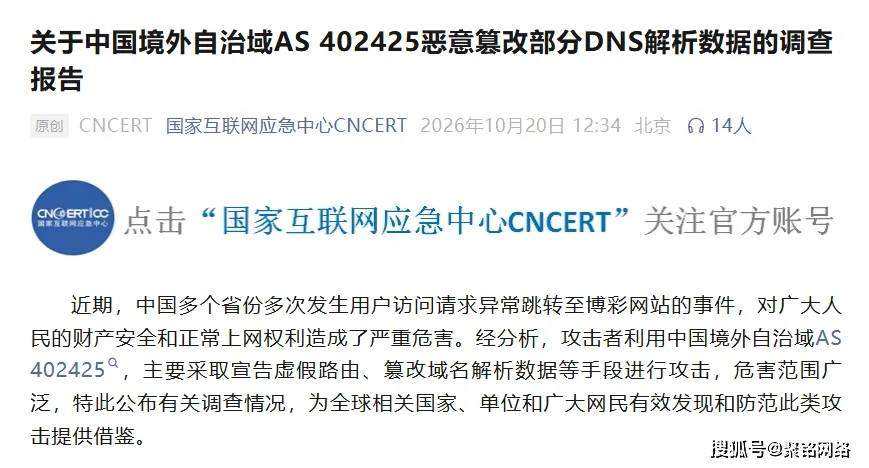
近期,国内多省份陆续出现用户正常上网时,访问请求被异常劫持、跳转至博彩网站的安全事件,严重威胁公众财产安全,侵害网民正常上网权益。国家互联网应急中心(CNCERT)溯源分析指向境外自治域AS 402425:攻击者通过虚假路由宣告、篡改域名解析数据组合实施大范围流量劫持攻击。
攻击者的第一步,是在路由层面做文章。他们在互联网路由注册库中注册虚假源地址前缀和虚假自治域集合,利用控制的自治域发布虚假短路径,将中国境内部分流量“吸引”到自己的网络中。路由劫持之所以危险,在于它发生在用户和正规网站建立连接之前——用户还没发出请求,路径已经被改道了。
流量被拐到手之后,攻击者再对其中DNS解析数据下手。手法主要有两种:一是直接把DNS解析值改成博彩网站的地址;二是把DNS解析值指向攻击者控制的恶意DNS服务器,用户后续的解析请求自然只能得到博彩地址。这两种手法都不需要攻破任何一台用户终端或目标网站服务器,只需要在流量经过的环节完成篡改即可生效。
经技术测量,域名篡改发生在AS 402425内,该自治域由美国公司QOREXA LABS于2026年4月9日在ARIN注册,官网显示其经营比特币相关业务。攻击基础设施的境外注册和加密货币关联背景,也给溯源和处置增加了现实难度。
二、防护缺口:出向解析默认可信本次事件暴露了大量政企网络的共性防护盲区:不少单位虽在网络出口部署防火墙、IPS 等边界安全设备,但普遍缺少对DNS异常应答、路由路径异动的可视能力与检测机制。
传统安全设备擅长检查“进来的东西有没有毒”,但对“出去的请求被送到了哪里”,往往默认信任。当攻击发生在DNS解析这一层,用户浏览器地址栏里显示的仍然可能是熟悉的域名,页面跳转却已经指向了博彩站点。等到用户发现异常时,解析结果早已被投递到终端,边界设备很难第一时间将篡改记录判定为攻击。
对此,国家互联网应急中心(CNCERT)给出处置建议:互联网运营主体需强化核心域名解析IP变动、DNS应答异常、路由路径变更等指标监测,尽早识别劫持风险;确认遭遇流量劫持后,第一时间应向上游运营商提交申告,关停虚假路由宣告,斩断劫持链路。
三、能力补齐:DNS全链路审计与取证作为国内专业的安全运营和安全产品供应商,聚铭网络长期专深耕网络安全智能分析与检测领域。聚铭网络流量智能分析审计系统(iNFA)依托DNS代理穿透技术,从解码异常、解析失败、超时异常、威胁情报匹配、DGA恶意域名识别等多个维度,对全量DNS流量做持续审计,留存完整可追溯的解析日志。系统同时支持基于威胁情报的恶意解析在线阻断,在恶意解析出网前完成拦截;劫持事件发生后,可快速回溯解析全链路、定位受影响终端,为向上游运营商申告、取证处置提供完整依据。
一次看似平常的网页访问,却在底层路由与DNS的联手篡改下,径直滑向博彩站点。这起流量劫持事件提醒我们,危险有时未必藏在陌生链接里,也可能潜伏在互联网基础协议的信任缝隙之中。只有把路由异动和DNS异常纳入日常监测与应急体系,才能在这场链路攻防中守住公众上网权益和政企业务访问的安全底线。