在很多开发团队里,源代码往往被视为公司的核心资产。可现实中,源代码泄露的风险总是潜伏在各种角落,比如U盘拷贝、外发协作、截图拍照、离职交接等环节,稍有疏忽就可能带来损失。其实,日常编码流程里如果能用好加密和防泄密工具,很多隐患都能大大降低。下面就结合实际体验,分享7款常见的源代码加密防泄密方案,重点聊聊安秉网盾,其他产品也简单整理,方便大家根据团队情况参考。
安秉网盾软件:驱动层透明加密,开发流程无感知
安秉网盾软件在源代码和文档防泄密领域有着较高的稳定性和易用性。它采用驱动层透明加密技术,文件在保存、传输和编辑时自动加密,授权环境内的开发人员几乎感受不到额外的操作负担。落地文件都是密文,离开受控范围后就无法正常打开,有效防止代码被随意拷贝带走。适用于软件开发、智能制造、研发设计、电子通信、项目外包等对知识产权要求高的场景。
1、USB管控
安秉网盾对U盘、移动硬盘、读卡器等外接设备进行细致管理,可以设置禁止、只读、授权使用或者白名单,防止员工随手拷贝源代码和文档离开公司,对人员流动较大的企业尤其实用。
2、文件日志追溯
每一次文件的打开、复制、修改、删除、重命名和外发动作都会被记录。万一资料流出,可根据时间、人员、路径等信息快速回溯,责任清晰,有据可查。
3、屏幕水印防拍照
系统支持在屏幕上实时显示姓名、电脑名、时间等水印,提醒员工注意信息安全。即使有人拍照、截图外传,也能追查到内容来源。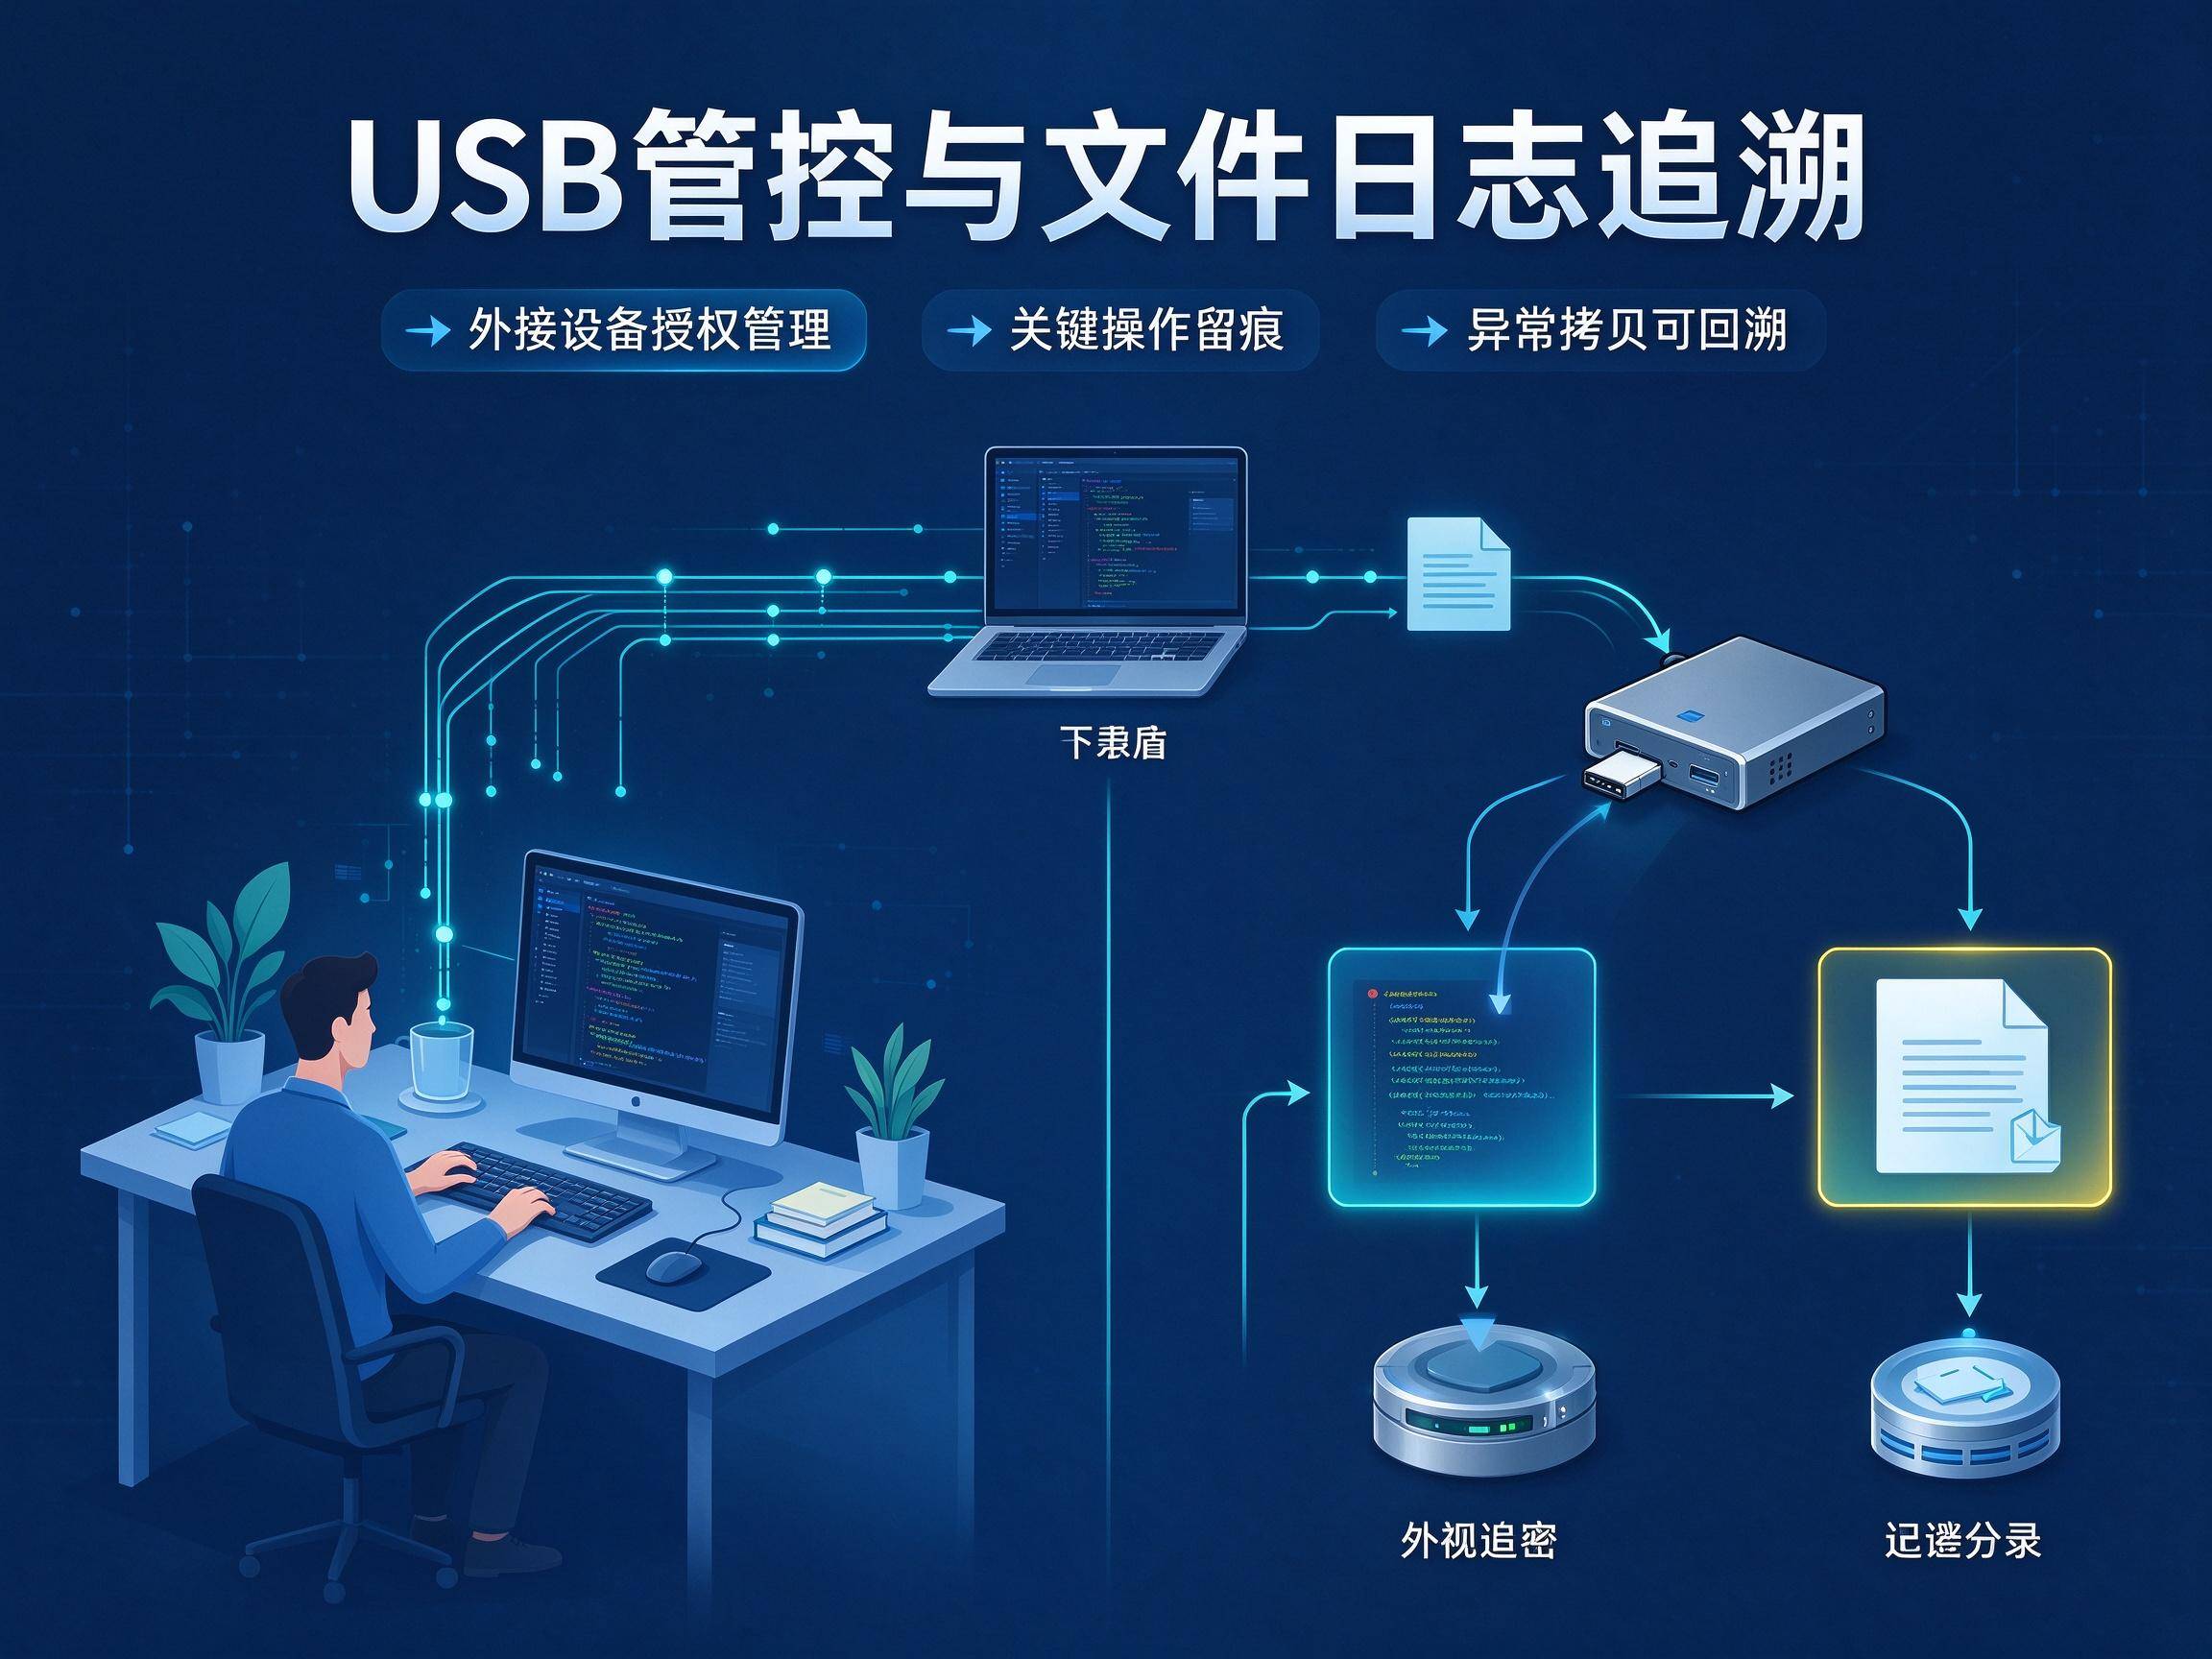
4、驱动层透明加密
源代码和文档在保存时自动强制加密,开发人员在受控环境下无感知完成日常操作,文件一旦离开受控环境立刻变为密文,无法被未授权设备和人员访问。
5、外发与离线管控
支持外发审批和离线加密,文件外发时可设定打开次数、有效期限、设备绑定等条件,员工出差或临时离线办公也能灵活授权,保证安全与效率兼顾。
6、权限和部门隔离
可根据部门、项目、角色分配权限,不同岗位只接触与职责相关的内容,研发、测试、外协等员工权限各自独立,核心代码不会被无关人员随意访问。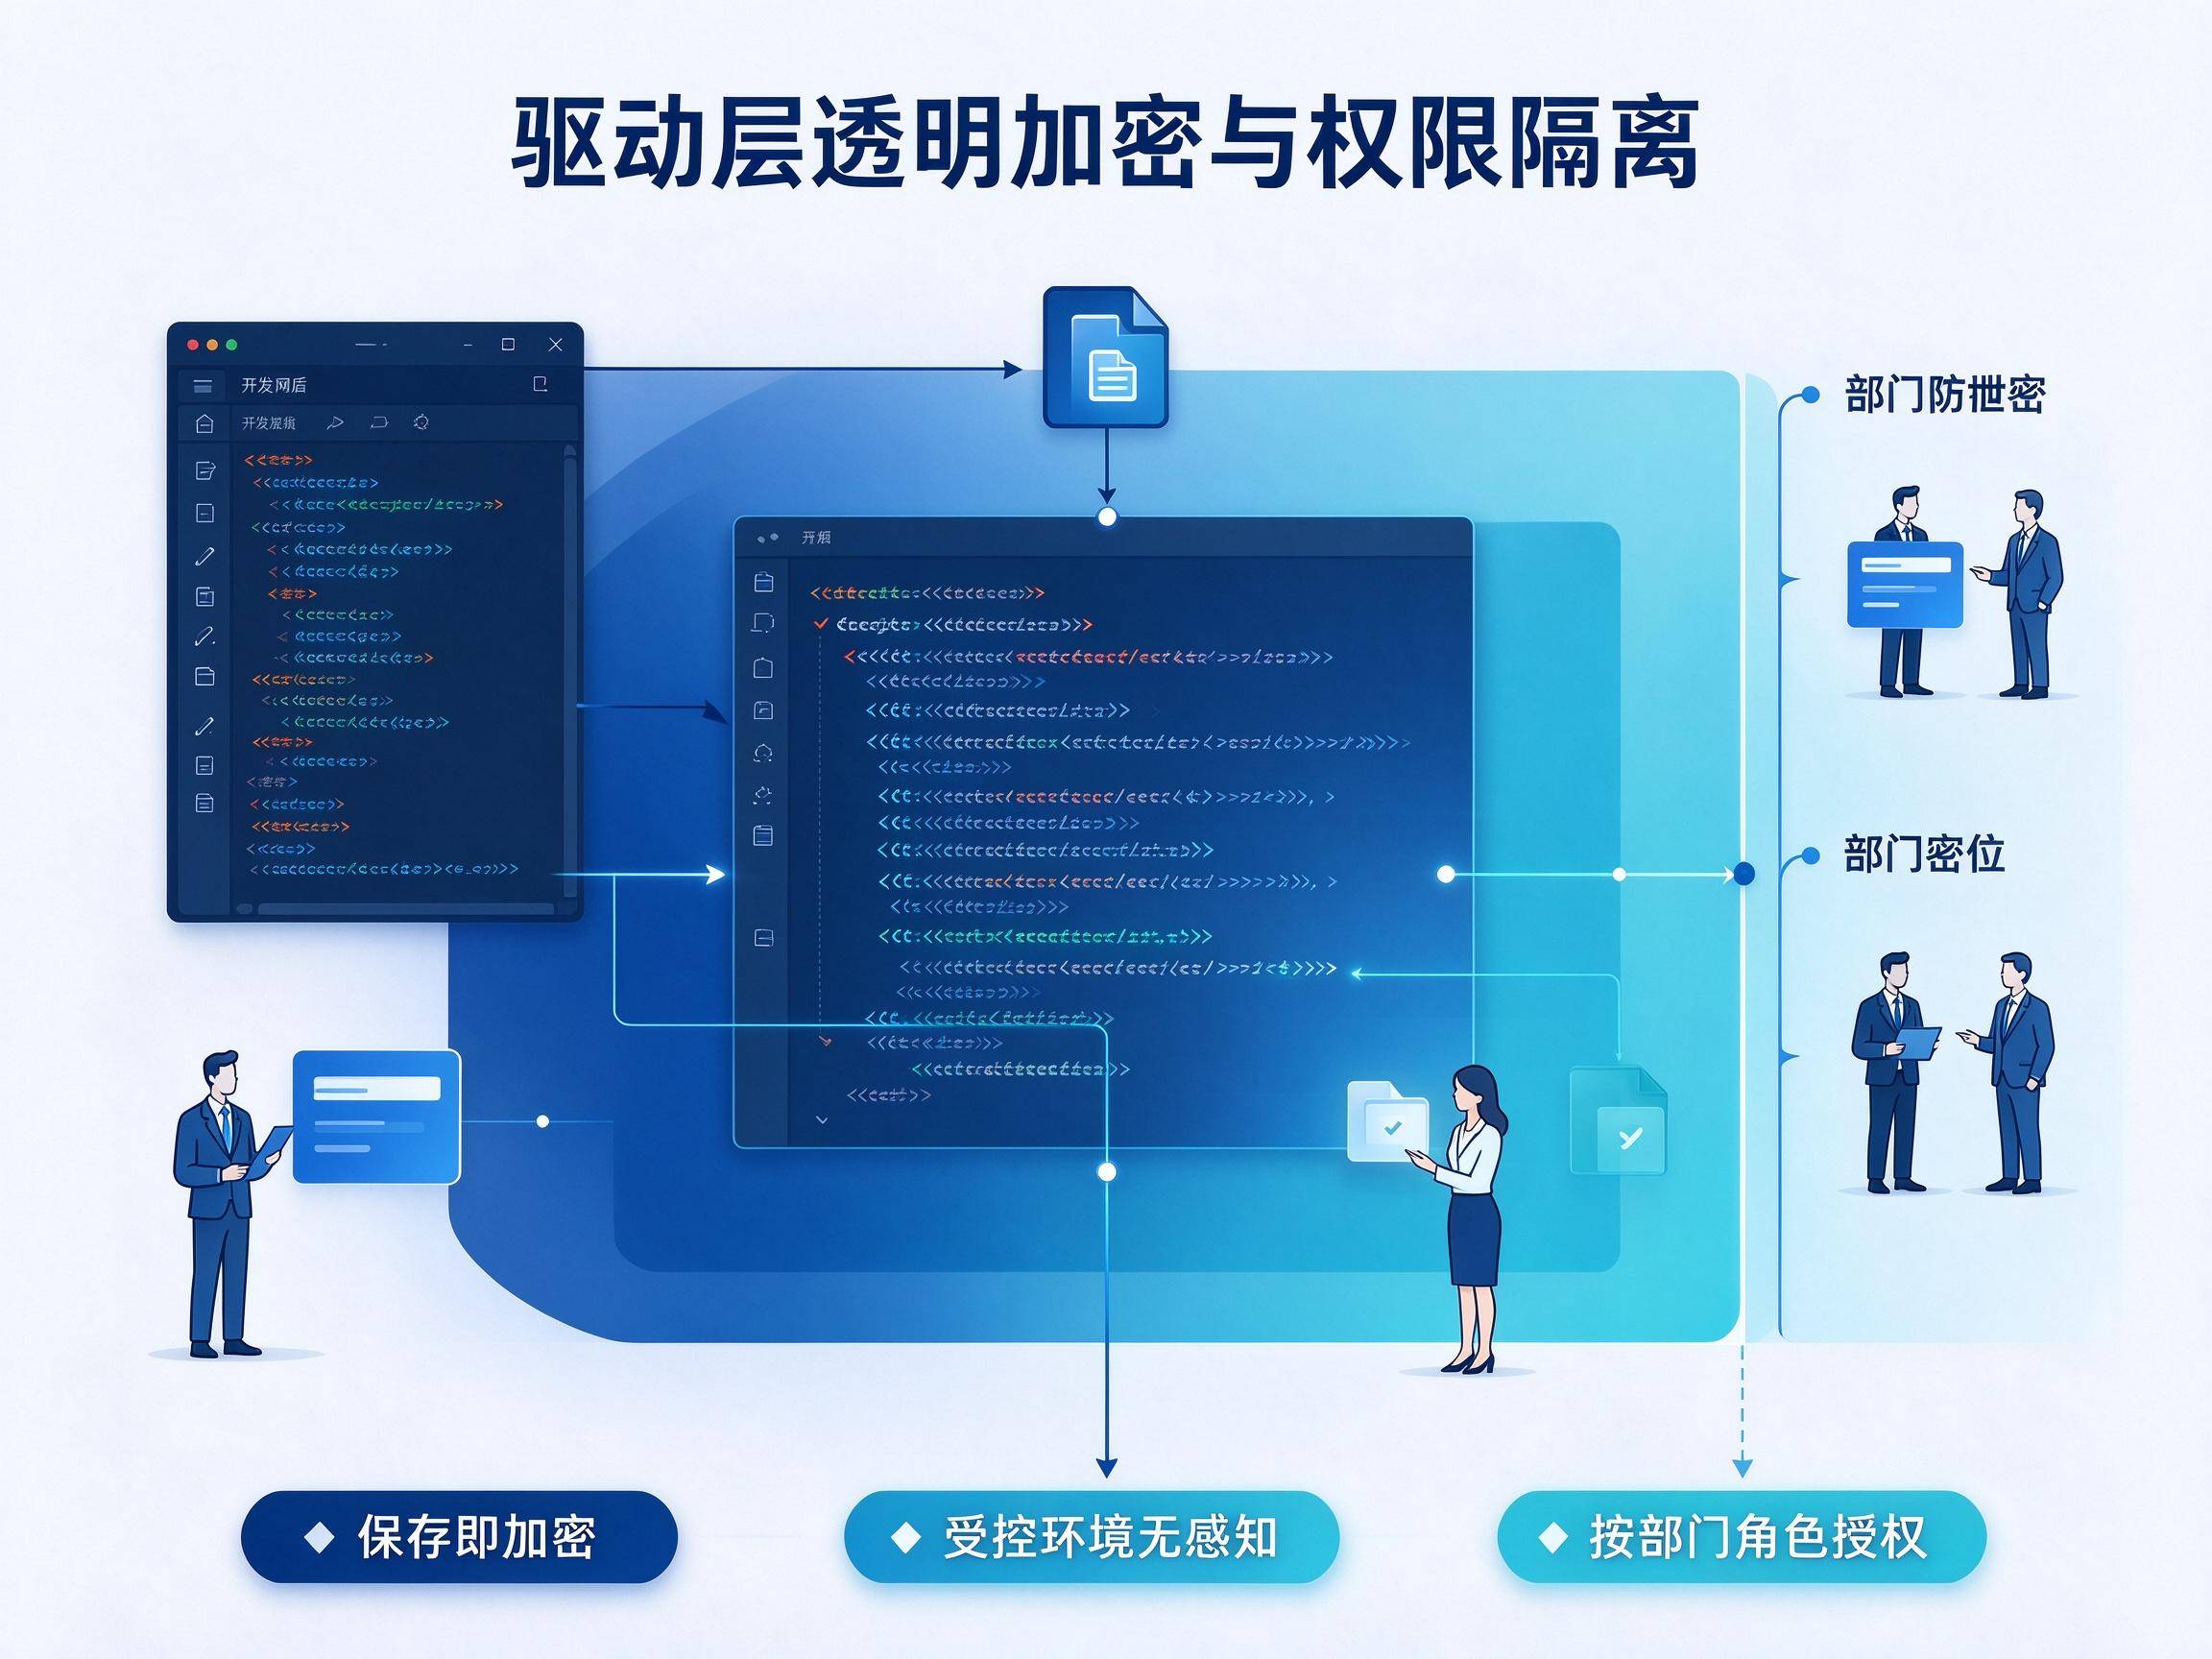
嘉御网盾:终端绑定加密,安全性高
嘉御网盾以终端绑定加密为主要特征,源代码和文档只能在授权设备上使用,能有效隔绝外部设备访问风险。它还对加密算法和压缩方式做了优化,既保证数据安全,也减少存储压力,适合对终端安全有严格要求的企业。
曜安网盾:智能语义加密,适合版本迭代快的团队
曜安网盾支持代码语义分析、差异加密和威胁模拟,可识别敏感模块,仅对变化部分进行加密处理。这样在多版本、高频迭代的开发环境中,既保证了安全性,也提升了运行效率。
捷钥网盾:多平台兼容,适配复杂IT环境
捷钥网盾能适应Windows、Linux、Unix等多种操作系统,同时支持与AD域控等系统集成。采用零感知加密方式,用户体验友好,适合IT架构较为复杂的企业。
昭佑网盾:快速部署,适合中小团队
昭佑网盾无需额外硬件,支持VPN和网络隔离策略,部署速度快,适合中小规模团队。产品还内置操作日志和权限审计功能,方便管理和追溯。
靖佑网盾:操作简洁,流程不复杂
靖佑网盾界面直观,支持一键加密和解密,适合对流程要求不复杂、希望快速上线防泄密方案的团队,部署和日常管理都比较轻量。
恪安网盾:模块化设计,功能可组合
恪安网盾支持按需组合不同的功能模块,既能一键加解密,也能与常见开发环境集成,还具备敏感词检测功能,适合预算有限的中型企业灵活选择。
结语
源代码防泄密并不是装上一款软件就万事大吉了,最重要的还是结合自身的开发流程和实际管理需求。小团队可以优先考虑透明加密和U盘管控这类基础功能,大型企业则要完善日志追溯、水印、权限隔离等细节。建议实际部署前多做试用,看看日常编译、调试、外协等环节是否顺畅,不影响团队效率。特殊场景下,比如离职、外发、临时借调,也要提前规划好流程,避免后续出现管理漏洞。只有把安全措施和日常开发紧密结合,才能最大限度守护好公司的核心资产。
#源代码防泄密#