天道好轮回!
前脚刚递交完招股书,Anthropic就收到一份「大礼」。
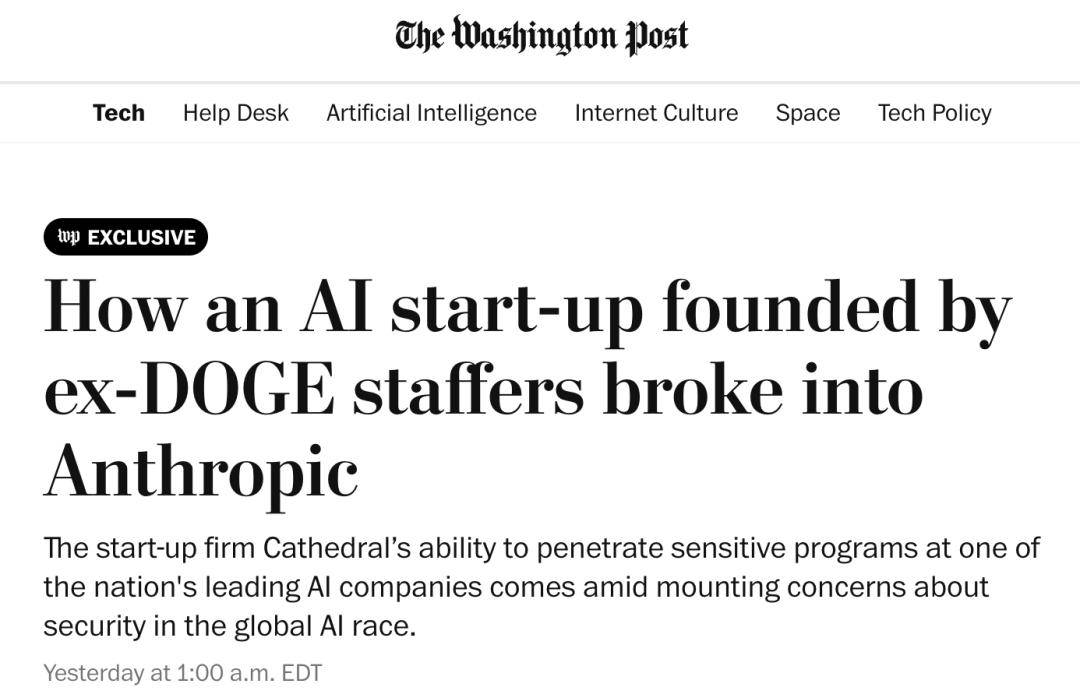
《华盛顿邮报》报道,半年来靠「Claude Mythos」把全球操作系统和浏览器漏洞翻了个底朝天的Anthropic,自家后院起火——
被。。。黑。。。了。。。
要知道就在上个月,一批黑客才刚刚借着Anthropic的Claude黑了死对头OpenAI,谁成想不到一个月,回旋镖就结结实实扎回了A\自己身上。
这次动手的是一家成立才几个月、名叫「Cathedral」的AI网络安全初创公司,由马斯克此前牵头的「DOGE」项目前成员创办。
他们放出自研的AI Agent,在正面强攻Anthropic自研代码几天没啃下来之后,转头顺着A\日常办公用的第三方商业软件漏洞钻了进去。
前后花了不到12个小时,这批AI Agent就一路摸进了Anthropic的内部业务与通信系统。
会议纪要、员工薪资、录用Offer,甚至连研究员们在Slack里讨论未公开前沿模型的聊天记录,全被翻了个底掉。
把「安全」写在大模型招股书最前面的Anthropic,也没那么安全嘛…
后院起火,A社Slack被扒光底裤
这件事被桶出来,源于《华盛顿邮报》拿到的一份Cathedral内部报告草稿。
这份草稿原本是Cathedral准备公开发表的一篇技术博客,记录了他们在这个月早些时候参与Anthropic外部安全测试项目的全过程。
Anthropic本来设有专门的漏洞悬赏项目,邀请外部网络安全专家来给自家系统找茬。
Cathedral的研究员接下活之后,直接派出了自研的AI Agent上场。
一开始,这批AI Agent试图正面硬刚Anthropic的自研软件和核心系统,但连着折腾了好几天,都没能啃下这块硬骨头。
正面大门既然焊死了,AI Agent立马换了个思路,开始绕着院墙找「狗洞」。
它们盯上了Anthropic日常用于行政管理和销售业务的第三方商业软件。
这类外采的通用办公软件很多公司都在用,防线远没有AI实验室的核心基建那么严密。
顺着第三方软件里的漏洞切进去之后,Cathedral的AI Agent自动扫描、串联权限,不到12个小时就打穿了一条通往Anthropic内部敏感数据与通信系统的路径。
钻进内网之后,这群AI Agent看到的东西相当刺激。
内部会议纪要、员工的薪资单、录用Offer明细,全都赫然在目。
最要命的是,AI Agent一路摸进了Anthropic员工日常办公用的Slack频道,里面正聊着Anthropic最前沿AI模型的研发进展。
整件事里最黑色幽默的一幕是,就在上个月,Anthropic刚刚发生过一场动静不小的公开辞职。
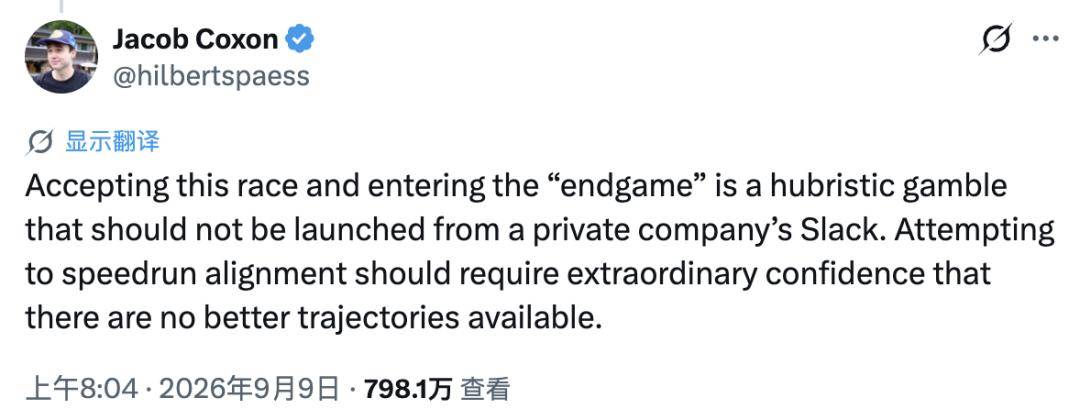
当时名叫Jacob Coxon的Anthropic员工愤然离职,专门在X上发帖控诉公司对待危险AI技术极不负责任。
他在帖子里点名喷了一件事,就是公司过度依赖普通的外部商业办公软件,直言Anthropic正在进行一场「不该从一家私人公司的Slack里发起的傲慢豪赌」。
 <image="https://tiantianzhiboty.org/index.html">
前脚员工刚因为嫌弃Slack和普通商业软件不安全而摔门走人,后脚不到一个月,别人的AI Agent就真顺着普通商业软件摸进了自家的Slack。
这嘴简直跟开过光一样。
为了弄清这次渗透到底有多严重,《华盛顿邮报》专门把Cathedral的这份报告拿给AI编程独角兽Cognition的首席信息安全官、前斯坦福大学互联网观察站主任Alex Stamos看了一眼。
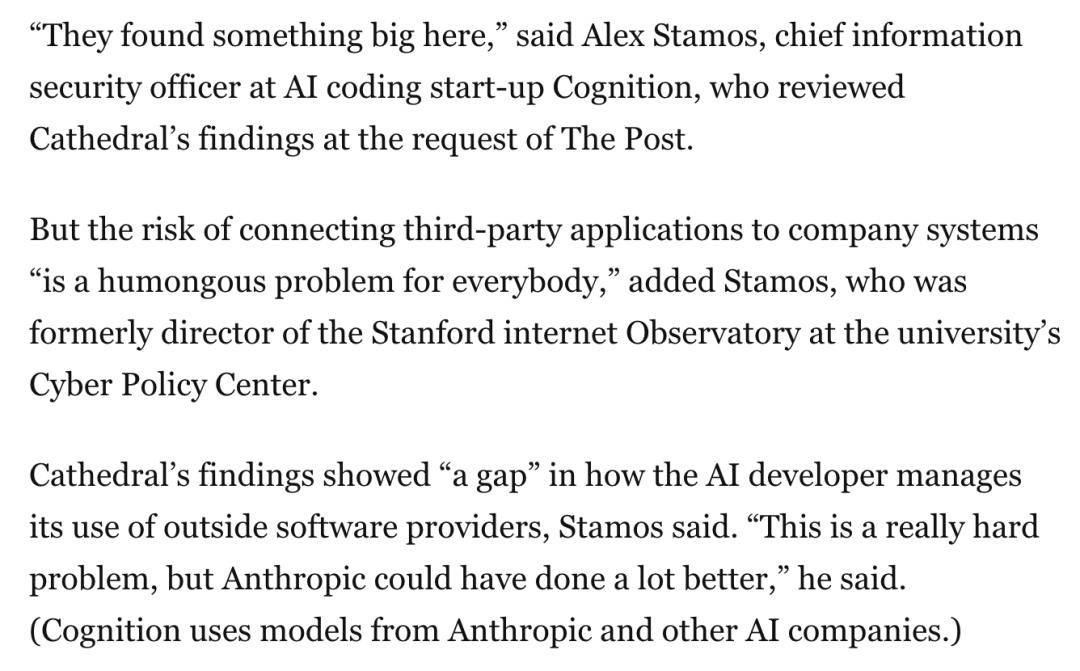
这位安全界老炮看完直接给出了定性,「他们挖到了个大雷(They found something big here)」。
在Alex Stamos看来,把第三方办公应用接入公司内网确实是所有企业都在头疼的大麻烦,但Cathedral的发现暴露出了Anthropic在管理外部软件供应商时的明显缺口。
他一点面子也没给,「这确实是个难题,但Anthropic本可以做得好得多」。
 <image="https://tiantianzhibotv.org/index.html">
眼看家丑被捅到媒体上,Anthropic赶紧发声明灭火,同时不忘跟Cathedral打上一架。
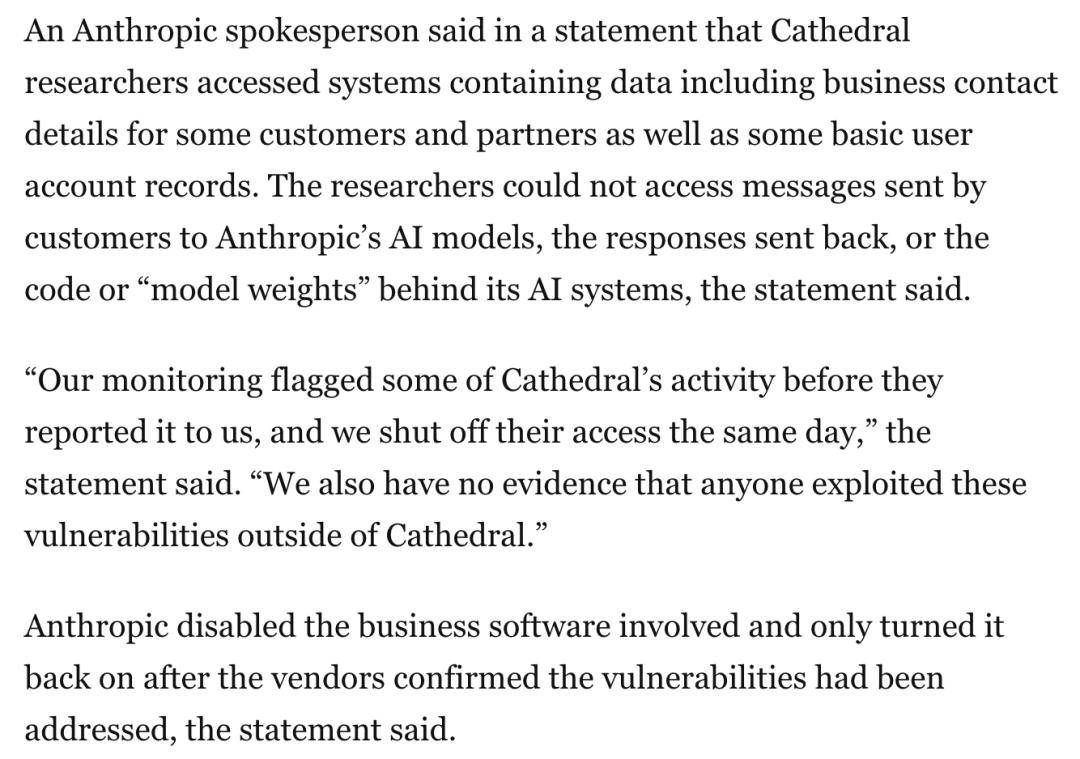
Anthropic在声明里承认,Cathedral的研究员确实访问到了「有限的一部分」销售、HR和IT系统。
但官方把界限划得很死,强调用户的Claude聊天记录、模型返回的内容、底层源代码以及最核心的「模型权重」全都安然无恙,没有被触及分毫。
紧接着Anthropic就开始反呛,指责Cathedral在报告里夸大了这件事的潜在安全影响,还控诉对方没有完全遵守漏洞悬赏项目的规则,隐瞒了在Anthropic系统内部的部分活动轨迹。
按照Anthropic的说法,早在Cathedral把报告交上来之前,自家的安全监控系统就已经揪出了这批异常活动,并在当天就掐断了访问通道、停用了涉事的第三方商业软件,直到软件供应商确认补好漏洞才重新开启。
Cathedral那边当然也不认账。
他们在报告里直接顶了回去,称