互联网时代,一个新词汇悄然兴起,带着一丝科幻色彩——赛博。 这个词汇并非凭空而来,它源自英文,本意是网络空间,如今却被赋予了更深层的含义。它指向的是一种现象:当高科技产品和网络手段渗透进我们的生活,信息时代迎来高峰,我们是否真的获得了更好的生活?我们是否在享受便利的同时,也陷入了一种高科技,低生活的困境? 还记得吗?曾经,我们满怀憧憬地迎接信息化时代的到来。2G、3G时代的网速曾令我们欢欣鼓舞,和着兄弟姐妹,挤在家里或学校的电脑前,偷偷玩着流行的游戏,或是追逐着一部部热门视频。 那时,网络的卡顿会让我们抱怨,手机上网功能的开通又会让我们兴奋不已。 在个人计算机普及之前,最头疼的事情莫过于安装杀毒软件,而真正让用户痛不欲生的,是那挥之不去的中病毒危机——系统崩溃,寸步难行。
然而,近年来,杀毒软件和电脑病毒似乎都渐渐淡出了人们的视野,物是人非。 那些曾经与杀毒软件和电脑病毒斗智斗勇的日子,如今回首,难免会涌上一丝淡淡的唏嘘。 那么,电脑病毒究竟是如何从我们的生活悄然消失的?杀毒软件又是如何一步步走向兴盛,最终又不得不走向落寞的? 朋友,你是否也曾有种感觉,我们生活在无比便利和多元化的环境中,却似乎不如小时候快乐了? 每天一睁眼,就面对着手机屏幕,大多数人走进写字楼,面对的是永无止境的消息推送、层出不穷的策划案、冗长的发言稿和无休止的PPT。
短暂的休息时间,打开手机刷刷淘宝,看看短视频,回到家后,只想瘫倒在沙发上或床上,继续追剧,或是打开电脑,寻回一份虚拟世界的乐趣。 我们的一天,始于电子产品和手机,终于电子产品和软件。 我们周围充斥的赛博元素,似乎并非是为了帮助我们生活和生产,反而像水和空气一样,不可分割,成为了束缚我们的亚空间。 二十世纪初的中国家庭里,常常会发生一个有趣的场景:在周末或是父母不在的日子里,一群少年聚集在一起,怀揣着一个共同的愿望——玩电脑游戏。 他们偷偷摸摸地打开电脑,迅速沉浸在游戏的世界里。
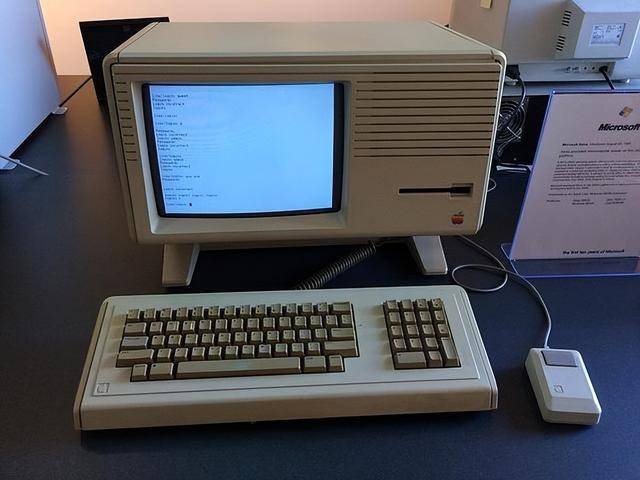
那个年代,家里有电脑的家庭可谓凤毛麟角,要么是富裕人家,要么是相关行业的从业者。 尽管大陆地区能接触到的电脑游戏数量也相对有限,多为《仙剑奇侠传》系列、《三国志》系列以及一些移植自游戏机的射击游戏,但对于少年们而言,这种全新的体验足以让他们冒着被老师和家长训斥的风险,义无反顾地投入其中。 在游戏中,他们体验着前所未有的刺激和紧张。全神贯注地操控着游戏角色,和队友默契配合,完成一个个任务,感受着胜利的喜悦和失败的沮丧。 每一次高难度的关卡,都让他们心跳加速,手心冒汗,仿佛置身于游戏世界的战场之中。 然而,电脑游戏的刺激并没有持续太久。随着时间的推移,一些家庭的电脑开始出现问题:有的卡顿,有的画面冻结,有的蓝屏,有的则不断弹出莫名其妙的窗口。 一开始,少年们手足无措,直到有人惊呼中病毒了!他们才意识到了问题的严重性。 那时的年代,中病毒是家常便饭,很多都是因为使用了盗版软件和磁盘所致。 愤怒和沮丧涌上心头,他们懊悔不已,因为一时的兴奋,竟然导致了电脑的感染。 悔之晚矣,想当初为了短暂的快乐,如今却要为此付出不小的代价。 最终,电脑不得不由父母或老师出面,请专业的程序员进行调试和杀毒。
相信,这幅场景,大概上过年纪的人都应该经历过。在那个年代,电脑病毒是名副其实的害虫,不仅私人电脑深受其害,甚至连国家机关和大型企业都无法幸免。 电脑病毒,本质上是一种以破坏电脑正常运行为目的的恶意程序,堪称人类科技中的阴暗面。 起初,这些病毒是由计算机领域的专家们为了测试系统安全性的目的而创造的。 后来,一些付费软件厂商将其巧妙地运用到产品中,作为一种盗版防护手段:只要用户安装未经授权的盗版软件,就会触发病毒,除非购买正版或与公司联系解除病毒。 然而,随着计算机技术的普及和互联网的蓬勃发展,这些病毒也随之泛滥,像毒蛇一样侵袭着全球的网络。
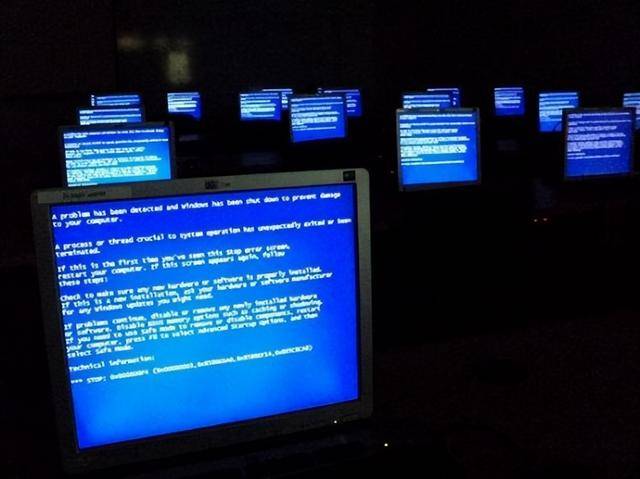
计算机技术的大规模普及,吸引了更多程序员和计算机爱好者参与其中,他们或为了证明自己的实力,或为了牟取暴利,纷纷开发出各式各样的病毒。 进入互联网时代后,病毒的传播方式也从最初的硬件磁盘和拷贝升级为网络传输和IP局域网攻击,诱导用户下载成为新的攻击手段。 最为人熟知的当属冲击波病毒,它利用Windows系统的漏洞在网络中疯狂传播,导致被感染的计算机不断重启,无法正常使用。 而熊猫烧香病毒则更加恶劣,它将计算机内的文件和程序变成被烧香的熊猫图标,使得文件无法打开,除非用户按照勒索信息支付赎金。 然而,最为严重的病毒攻击发生在2008年的Conficker病毒。
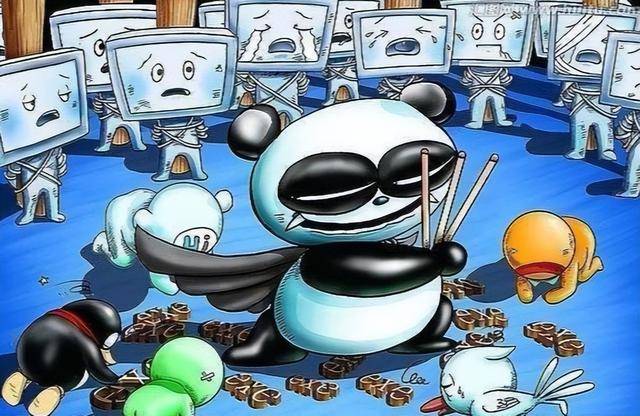
该病毒利用Windows内存漏洞,破坏系统设置,并迅速传播到局域网内的其他易受攻击的电脑。Conficker病毒不仅能够窃取个人信息,还能下载安装其他恶意程序,让受害者防不胜防。 熊猫烧香病毒的出现,催生了勒索病毒的发展模式。这种病毒将计算机内的信息进行加密锁定,从最初的恶趣味逐渐演变成了一种非法生意。 病毒制作者通过勒索用户来获取非法利润。 随着时间的推移,这些病毒变得越来越无害,它们会长期潜伏在用户的设备中,窃取用户的信息和有价值的内容。 这种长期威胁模式,背后策划这些攻击的,已经不再是局单个黑客,而可能是一个完整的产业链条。

他们的目标不再是直接给用户造成损失,而是默默地窃取用户的信息,甚至连用户自己都察觉不到任何异常。 然而,这些看似无害的病毒,却有着巨大的危害。 它们通过窃取用户的最高权限,窃取敏感信息、商业秘密,乃至国家机密。这些被窃取的信息在暗网上被明码标价,成为黑产数据库的珍贵资源。 这一切都在悄无声息地进行着,而病毒制作者却在幕后暗中获取巨大利益。 这些恶意软件的存在,让人们深感担忧,也让安全意识和防范意识的提升显得尤为重要。
但是,俗话说得好,打有准备的拳头总是更有效。杀毒软件在过去,确实在对抗讨厌的病毒方面发挥了重要作用。 那么,杀毒软件又是如何兴起的呢? 电脑病毒以其隐蔽性和传播速度令人惊叹。它们潜藏在各种看似普通的文档中,等待着不知情的用户打开。 一旦被触发,它们便会迅速复制和传播,像一场瘟疫般肆虐网络。 这些病毒的危害不容小觑,它们可以导致计算机系统崩溃、数据丢失,甚至窃取个人隐私信息。
一夜之间,无数用户的电脑被病毒感染,造成了巨大的经济损失和社会混乱。 令人痛心的是,还有一些人将电脑病毒当作一种谋取私利的手段,以制造和传播病毒为乐,甚至利用病毒勒索用户购买解毒工具,让人深感愤怒和无奈。 而对抗这些不法分子制造的讨厌鬼,则需要专业的杀毒软件来守护。 在中国,杀毒软件从诞生、发展成为产业,最终走向落寞,充满了曲折和戏剧性。 阴谋、狗血、陷害……杀毒软件的江湖中,最难缠和可怕的永远不是新出现的病毒,而是来自竞争对手的明枪暗箭。

一部中国杀软史,精彩程度甚至可以与德云社的相声史相媲美,令人啼笑皆非。 中国大陆最早出现的病毒,其实是一种整点报时的程序,如果计算机在整点时刻仍在进行读盘工作,那么这个程序就会被激活,在屏幕上出现两个小球,闪动跳跃,擦除屏幕上的图像。 现在看来这种几乎是小儿科的病毒,在当年可是掀起了轩然大波,难倒了无数用户。即使是有技术大神破解,那个网络不发达的时代也很难普及给每一个受害者。 1991年,瑞星公司刚刚成立,那时它只是一个由几个人组成的创业团队,王莘负责市场,刘旭擅长技术。 很快,瑞星研发出了一种全新的防病毒卡,这种硬件可以插在主机的扩展槽上,不占用内存空间。
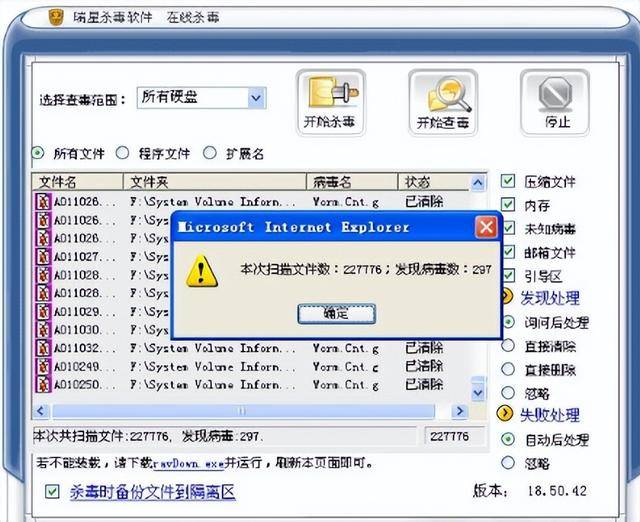
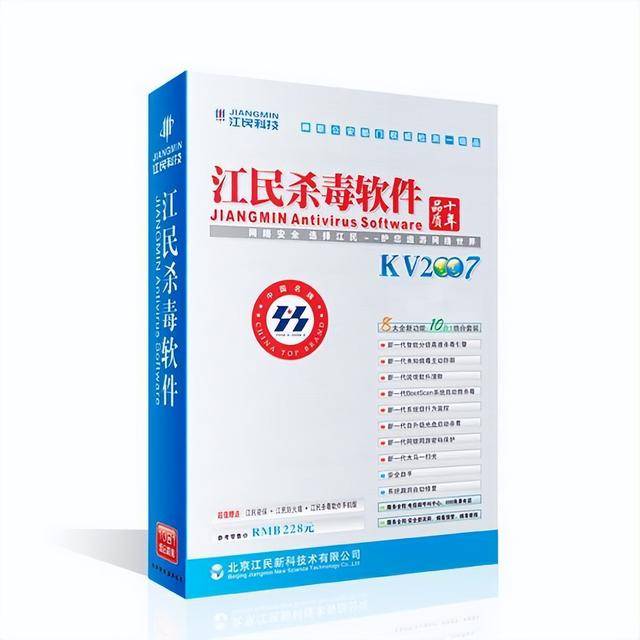
在电脑启动自检时,它会将程序挂载在系统中,从而实现对病毒的实时检测。这款防病毒卡迅速在国内市场上占据了一半以上的份额,成为了当时备受瞩目的产品。 随着时间的推移,瑞星防病毒卡的销量日益增长,到了1993年,它的日销量已经接近1000套,毛利润更是达到了20万。 在当时国内计算机市场年销售量只有45万台的情况下,这样的成绩无疑是令人震撼的。 然而,硬件防病毒卡存在一个局限性:硬件终究是硬件,无法及时更新病毒库。一旦出现新病毒,用户不得不将卡寄回公司进行更新,这就像现在的汽车召回一样。 另一位程序员王江民发明了一种叫做广谱特征码的技术,通过添加病毒特征码来查杀变种病毒,效率比传统的杀毒软件更高。王江民将它命名为KV系统。
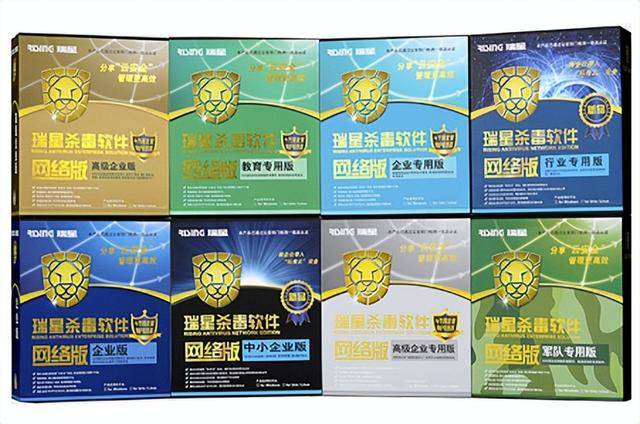
然而,即使有了广谱特征码的技术,杀毒软件的滞后性仍然是一个问题。 在网络不发达的年代,王江民想出了一个巧妙的方法,借助纸质媒体,他将病毒特征码刊登在报纸上,每周更新一次。 这样,用户可以手动添加特征码,从而提高了查杀效率。 这种巧妙的方法让KV系列杀毒软件越来越受欢迎,从1996年到1998年,KV系列一度占据了市场80%的份额,远远领先于其他软件厂商。 那个盗版猖獗的年代,KV系列拥有着惊人的100万用户,被誉为软件界的奇迹。
后来,由于王江民和王莘的经营理念出现分歧,两人走向了不同的道路,刘旭组建了东方微点公司,但瑞星公司则利用手段整垮了刘旭,引发了多年法律纠纷。 中国的计算机和互联网用户在体验到早期互联网的便捷时,也亲身经历了2003年的冲击波病毒和2007年的熊猫烧香病毒,留下了深刻的记忆,那一年可谓是哀鸿遍野。 甚至连一些级别和安全措施极高的政府机关都受到了波及,成为了受害者。 但是此时的王江民、瑞星以及初露头角的雷军,陷入了价格战的泥潭,反而为新兴的免费软件360创造了机会,杀毒软件彻底走向了免费化时代。 随着国内互联网的发展,杀毒软件免费化让竞争变得残酷而无序,缺乏对用户的尊重和规则。
杀毒软件也从最初简单的防病毒功能发展出清理内存、提高网速、安装软件等功能,充斥着页游广告和垃圾新闻,与病毒本身一丘之貉。 如今,电脑病毒的数量并没有减少。 据2006年中国互联网安全报告显示,当年共截获了234,211个新病毒,其中熊猫烧香病毒成为当年的毒王。 而到了2020年,仅勒索病毒一种就已经达到了78.1万个,这样的数字在过去是难以想象的。 然而,虽然病毒数量不断增加,但我们似乎感受不到它们的猖獗。
这主要归功于能让人察觉到的病毒,往往并不赚钱,因此已经没有人去制造这样的病毒了。 早期的病毒大多是普遍勒索型,粗暴而直接。 而现在的病毒则更加隐蔽,从简单的破坏变成了针对特定群体,如公司团体或知名人物进行勒索,主要目标是窃取用户的隐私信息和流量劫持,对软硬件的损害相对较小,但危害却不容小觑。 他们的目标也从个人电脑转向了更有价值的企业和机构设备,这些机构的设备通常比个人电脑更有价值。 同时,系统自带的杀毒技术也取得了革命性的突破。
传统的杀毒软件主要依靠特征码和人工杀毒技术,但随着病毒不断变种,特征码很难描述所有病毒,因此及时更新病毒库非常重要。 现在,出现了主动防御、白名单和智能码标识等技术,它们不再依赖特定的病毒特征码,提高了查杀效率。 另外,系统的安全性也在不断提高,权限管理越来越严格,一般的病毒如果没有足够的权限,无法在硬盘上写入任何不良信息。 即使黑客发现了微软更新系统的漏洞,但这样的漏洞价值已经远远超过一台电脑,黑客又何必费力攻击普通电脑呢? 总而言之,虽然病毒的数量和危害性都没有减少,但由于技术的进步和策略的转变,我们或许不再像过去那样频繁地感受到病毒的存在。 但这并不代表病毒不再威胁我们的网络安全,相反,它们变得更加隐蔽和危险,需要我们时刻保持警惕,并不断加强防范。