银狐”防御,不只是识别和查杀恶意程序。真正的做法,是围绕攻击者从诱导投递、文件落地、程序执行、远程控制到诈骗传播的全过程,在每一个关键环节建立多重防御能力——用真实攻击分析、终端本地检测、入口风险治理、远控防护与持续安全运营,不断降低攻击者完成最终目标的可能性。
一、防“银狐”,先改变三个认知1.客户的成功,不等于单个产品的成功。客户能扛住持续攻击,靠的不是某一款EDR产品,而是一整套在真实攻击中打磨出来的防御体系,最终帮客户让攻击失败才是终点。
2.真正的攻防能力,不是功能叠加,而是让攻击路径走不通。传统思路是“攻击发生→产品未检出→更新特征→提高检出率”,永远追着样本跑;攻击路径思路是站在攻击者一边,沿文件进入→软件下载→恶意执行→远程控制→持续活动逐段设防,让攻击在更多环节失败。
3.真正的竞争力,不是一招制胜,而是组合出拳。入口防护、执行阻断、远控治理、EDR检测——任何单项能力都挡不住完整的“银狐”攻击链,组合起来才是竞争力。
二、攻击者寻找可行的攻击路径,防守者必须构建多层防线攻击者只需一条能走通的路径(寻找入口→诱导执行→绕过检测→建立远控→扩大影响);防守者要让攻击在更多环节失败(入口治理→执行控制→行为检测→远控治理→风险控制),如图1所示。
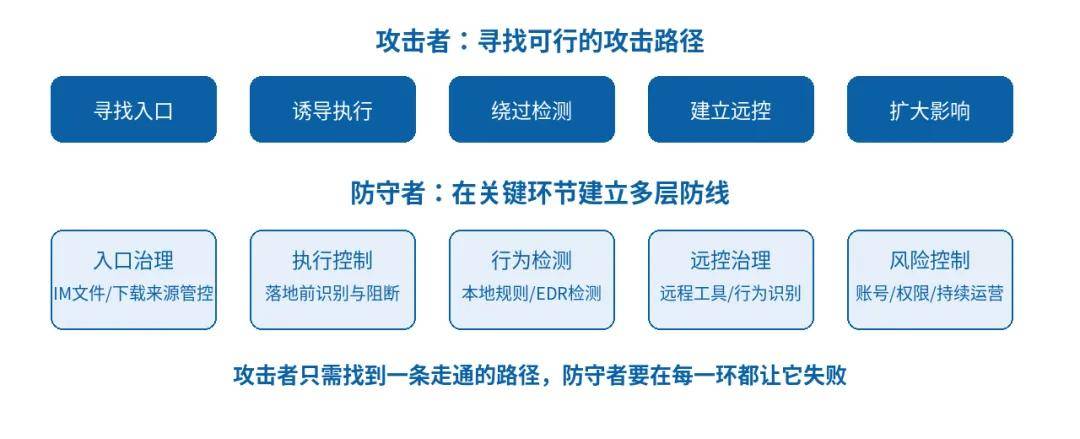
图1 攻击路径与多层防线一一对应(示意)
三、为什么部署了EDR,仍挡不住“银狐”很多企业觉得“上了EDR就安全了”,但现实是不少部署了EDR的企业仍在持续中招。业界多项权威安全报告指出:在应对勒索软件等高级威胁时,传统EDR的实际有效拦截率往往低于50%。问题不在EDR有没有用,而在于“银狐”这类威胁,单点EDR管不住它的攻击路径。
核心原因有四:
一是EDR只负责“攻击发生之后”,管不了“攻击发生之前”。EDR的定位是发现与响应,默认终端环境可信,等恶意行为发生才告警;而“银狐”恰恰从入口端(IM投递、仿冒下载)植入,等你看到告警,投递、落地、执行往往已经走完。
二是“银狐”会主动攻击安全能力本身。BYOVD致盲,即部分变种自带存在漏洞的驱动进入内核,直接终止、干扰EDR进程,让防护在攻击发生前就先失效。
三是无特征、模块化执行,让检测天然滞后。多阶段加载、内存执行、不落盘的真实载荷,传统依赖特征库的EDR识别总是慢半拍。
四是多载体驻留,清一层、拉一层。进程、驱动、注册表、计划任务多层驻留、相互拉起,EDR清掉一层,下一层又把它“复活”。
单点替代不了体系。就算EDR检测到了,如果入口没治理、环境没收敛、远控没阻断,攻击依然源源不断。部署EDR不等于挡住“银狐”,该问的不是“能不能发现病毒”,而是“终端环境有没有治理、攻击路径有没有堵上”——这正是某大型集团从“单点查杀”转向“全路径防御”的原因。
四、某大型集团实践:从持续遭遇攻击,到建立体系化专项防御项目起点:某大型集团13万余台终端分布于不同下属单位,操作系统、业务应用与管理要求差异大;原有环境已部署EDR,银狐告警仍持续出现;即时通讯、浏览器下载、邮件、移动存储都是攻击入口。五步落地,构建多层次、可持续进化的终端安全防御体系,如图2所示。
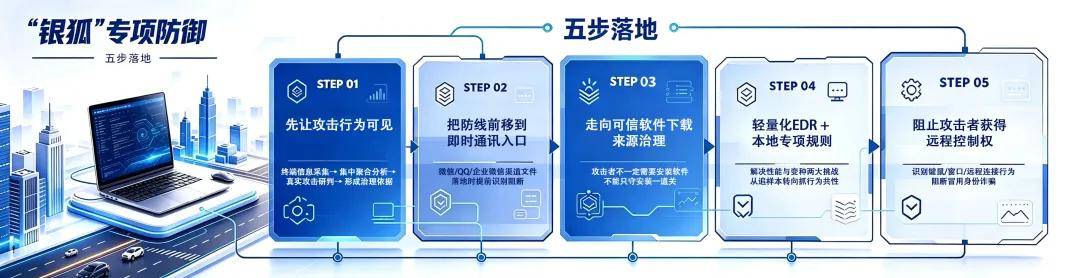
图2 某大型集团“银狐”专项防御五步落地(示意)
第一步先让攻击行为可见
团队每天面对大量告警,却看不清“银狐”从哪来、怎么发生、为什么没拦住——不知道真正该防什么。在GIPDRR安全治理框架下,“识别”是防御的起点:先有数据资产与风险视图,才能定策略。
终端信息采集(资产、进程、文件、事件)→ 集中聚合分析(多终端关联、攻击链还原、异常识别)→ 真实攻击研判(去噪确认、归纳手法)→ 形成治理依据(建攻击台账、识别高风险环节、据此定专项措施),从“被动响应”转向“数据驱动”。
从“跟着感觉堵漏”转向“按证据布防”,攻击规律、高发入口、薄弱环节一目了然,为后续落地提供决策依据。
第二步把防线前移到即时通讯入口
真实攻击分析发现,微信、QQ、企业微信是“银狐”最大的投递入口,员工最常在聊天窗口点开文件;等文件落地再查,木马可能已经执行。
即时通讯文件专项防护——识别文件来源与发送者→识别高风险文件类型(ZIP/RAR/EXE/脚本等)→专项规则匹配(结合攻击溯源与威胁情报)→按策略处置(隔离、阻断、删除);并结合业务场景优化规则与例外,降低误拦截。
在文件落地前提前阻断,让“诱导投递”环节失效。该集团审计数据显示,钓鱼文件防护累计审计141,970条,覆盖36,953台终端,识别64,275个不同MD5(ZIP 63,376 / EXE 37,084 / RAR 16,810)。
第三步从限制软件安装,走向可信软件下载来源治理
攻击者不一定需要安装软件——免安装、绿色软件直接运行即可完成投递;只守“软件安装”这一关,管不住仿冒网站的诱导下载。
识别下载行为(抓取浏览器下载文件与来源URL)→判断来源可信度(可信域名、证书校验、哈希与特征分析)→执行文件处置(非白名单拦截、隔离沙箱、备份审计)→持续维护可信清单(业务来源清单、例外审批、行为基线,随安全事件演化)。
从“能不能装”转向“从哪来、可不可信”,从源头降低伪冒软件下载风险。该集团审计数据显示,浏览器下载防护累计审计50,000条,覆盖11,154台终端、10,948个用户(统计区间2025.9.24—10.21)。
第四步轻量化EDR + 本地专项规则
终端规模大、老旧设备性能受限,重组件跑不动、部署不下去;银狐样本持续变化,追特征库永远滞后。
部署轻量化EDR组件(低资源占用、对业务零打扰、可持续监测);从真实攻击样本提炼共性行为特征,形成银狐专项本地规则,在终端本地实时检测阻断,不依赖云端实时查询。
解决“大规模部署跑得动”和“变种识别不滞后”两大难题;终端具备自主防御能力,新变种只要触发规则行为即可识别,从“追着样本跑”转向“抓住行为共性”。
第五步即使恶意程序成功运行,也要阻止攻击者获得远程控制权
银狐的终点不是“感染”,而是“远控+窃密+诈骗”;即使前面防线失守,只要在远控阶段发现并阻断,攻击者的最终目标就无法实现。
三道机制联动——EDR基础检测(恶意文件、进程、异常行为多维检测);远控专项识别(键鼠输入事件、窗口操作、远程连接行为关联研判);风险处置与持续优化(对高风险远控阻断、终止网络、保护账号,同时放行合法远程办公与运维例外,复盘优化规则)。
即使恶意程序已成功运行,也能阻止攻击者建立远控、冒用身份诈骗。该集团审计数据显示,远程控制防护累计审计250,000条,识别大量非人工触发的异常标记,把“防银狐”真正落到“防远控、防窃密、防诈骗变现”。
项目整体成效:13万+台终端覆盖、99.9%终端报告覆盖率;2025年累计处置银狐攻击事件251例、高级威胁检测事件451例。该集团真实审计数据进一步说明,多层防御能力已经进入实际运行,见表1。
▍钓鱼文件防护 审计 141,970 条
覆盖 36,953 台终端,识别 64,275 个 MD5(ZIP 63,376 / EXE 37,084 / RAR 16,810)
▍浏览器下载防护 审计 50,000 条
覆盖 11,154 台终端、10,948 个用户
▍EDR威胁检测 审计 1,282 条
告警 1,516 次(银狐类 747 / 木马 192 / 蠕虫 60 / 其他 283)
▍远程控制防护 审计 250,000 条
远控行为识别与审计提示
表1 某大型集团多环节安全审计记录(合计 443,252 条)
注:数据来源为某大型集团安全运营统计口径(截至统计日期26年10月25日);审计记录不等于实际攻击次数或成功阻断数量。
反直觉之处恰恰在这里:251例银狐攻击事件,不是“没防住”,而是“攻击被看见、被处置了”。多层防御能力已进入实际运行——安全建设成功的标志,不是零事件,而是事件可预防、可看见、可处置、可复盘。
五、治未病,防未然沿攻击路径构建多层防御体系,让恶意载荷进不来、落不了地、藏不住、活不长——防“银狐”的最终目标,不是查杀恶意程序,而是阻止攻击者利用终端控制权实施身份冒用与诈骗,形成可持续进化的“银狐”专项防御体系。