零信任这个词被讲了太多年,很多企业听完觉得"有道理",但真到落地就卡住: 从哪开始配?配完怎么验证?今天就从终端侧讲清楚零信任的实际配置路径。
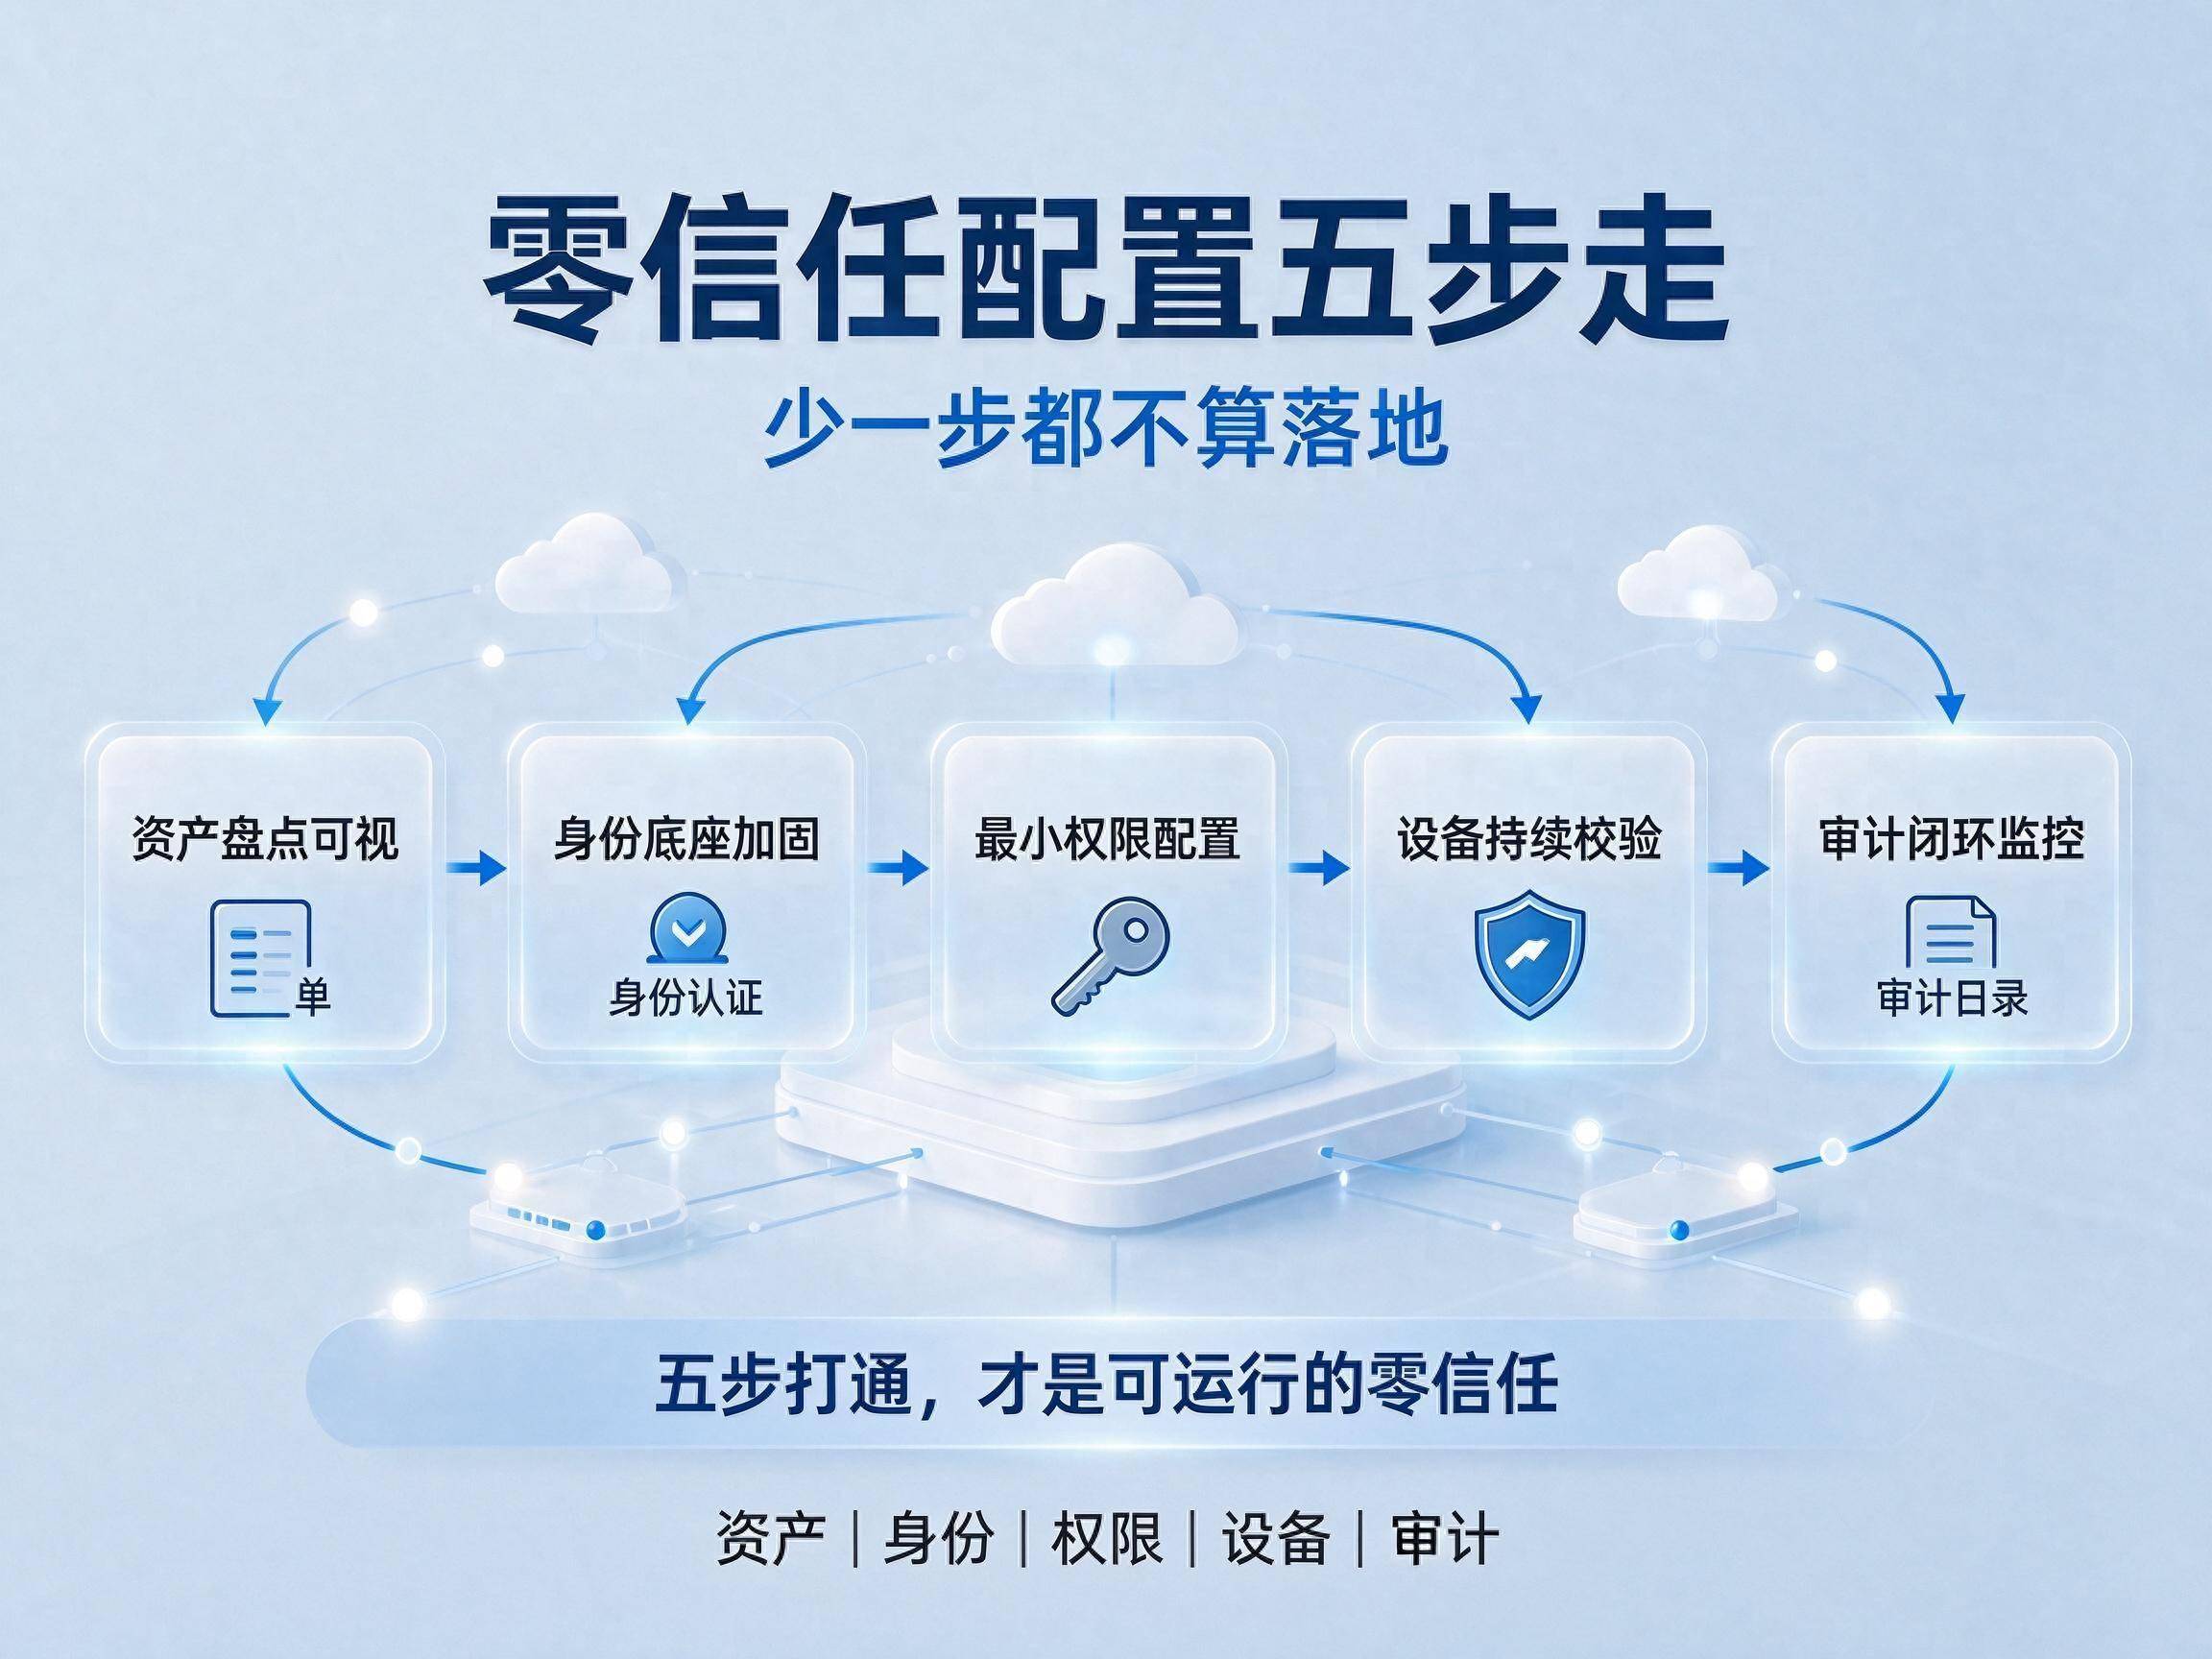
第一步,定义"可信设备"。不是所有设备都能接入,先给设备建一个准入基线:操作系统版本、补丁状态、是否安装安全客户端、是否存在违规软件。符合基线的设备标记为"可信",不符合的标记为"待修复"。
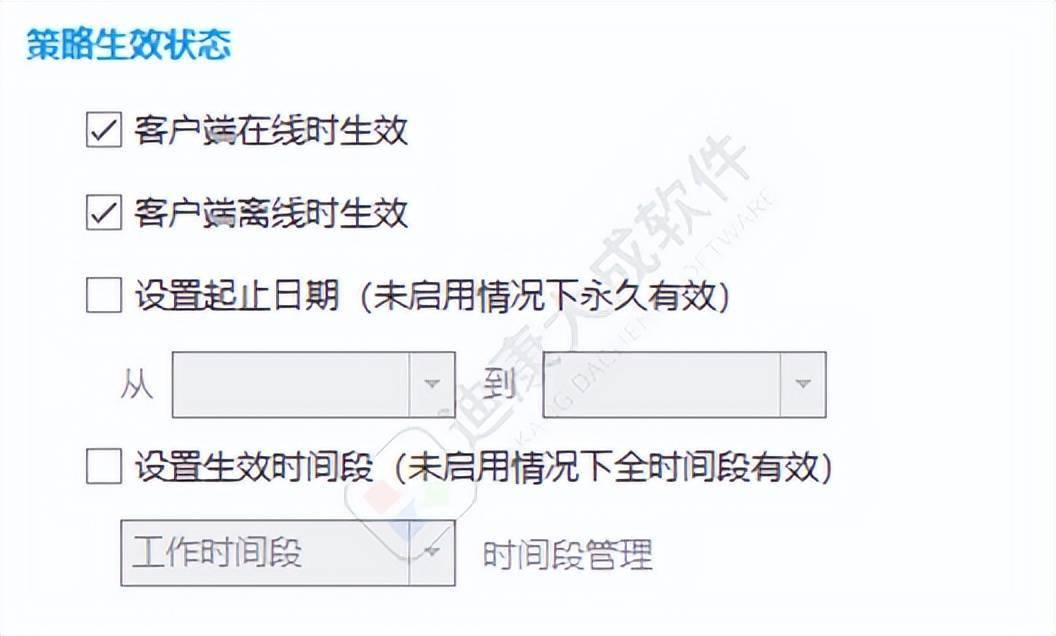
这一步的关键是"基线要能自动校验",不能靠人工登记。 迪康端点安全一体化管理系统(迪康大成软件)的策略生效状态能逐台呈现终端的安全合规情况,管理员一眼就能看出哪些设备达标、哪些不达标。
第二步,配置准入规则。按" 设备可信度+用户身份+访问目标"三个维度设置规则:可信设备+正式员工,可以访问业务系统;待修复设备,只能访问修复服务,不能访问业务数据;未知设备,直接拒绝接入。
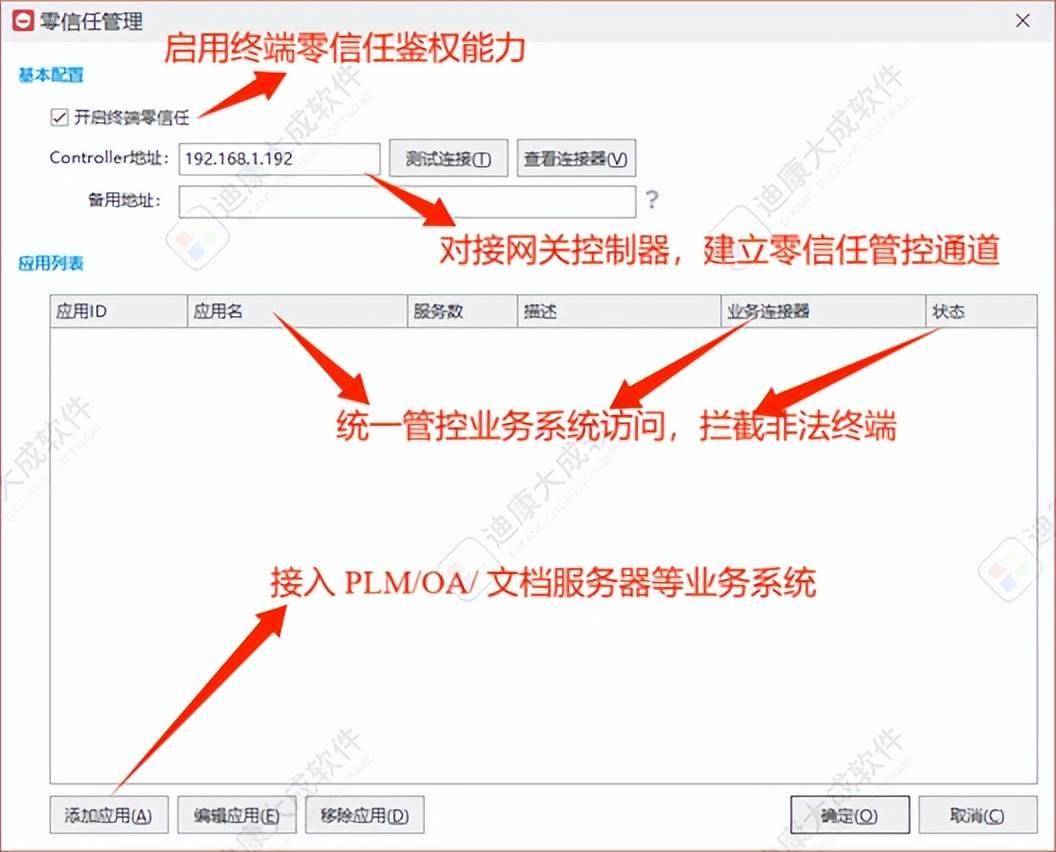
第三步,落地权限最小化。员工只能访问自己岗位需要的系统,不能"一人进内网,全网随便逛"。权限按角色分配,岗位变动时权限同步调整,离职时立即回收。
第四步,全程审计。谁在什么时间、用哪台设备、访问了什么系统,全部留痕。异常访问(异地、非工作时间、高频访问敏感系统)触发告警。
第五步,持续验证。零信任不是"接入时验证一次",而是"持续验证"。设备状态变化(比如突然装了违规软件)、行为异常(比如突然大量下载数据),都应当触发重新评估,必要时降权或断开。
配置完成后怎么验证效果? 做几次"攻击演练":用一台不合规设备尝试接入、用普通账号尝试访问越权系统、模拟异常时段访问,看系统是否按预期拦截和告警。能拦住,配置才算真的生效。
从实施角度看,迪康端点安全一体化管理系统(迪康大成软件)支持 按目录、按密级配置加密范围,避免全盘加密拖慢性能,运维和业务都能接受。
总结:零信任落地,先让"设备可信"可量化,再让"权限最小"可执行,最后让"持续验证"可运转。三步走完,零信任才不是一句口号。