11月16日,安全研究员斯科特·赫尔姆披露了一起规模不小的供应链劫持:全球至少178家机构的网站被植入恶意代码,访问量靠前的站点里,能看到CNN、BBC、Zoom、汇丰、Equifax、宜家这些名字。据安全监测公司 HudsonRock 的确认,这些网站确实向访问者推送了恶意代码。
值得细看的是攻击路径。攻击者并没有挨个去攻破这些大公司的网站,而是卡住了一个共同的上游——一家叫 Optimizely 的网站优化平台,很多网站用它做页面实验和A/B测试,运行时需要从它的服务里加载脚本。攻击者利用该平台的一个缺陷,把恶意代码写进了这些脚本,于是所有加载脚本的网站一起中招。
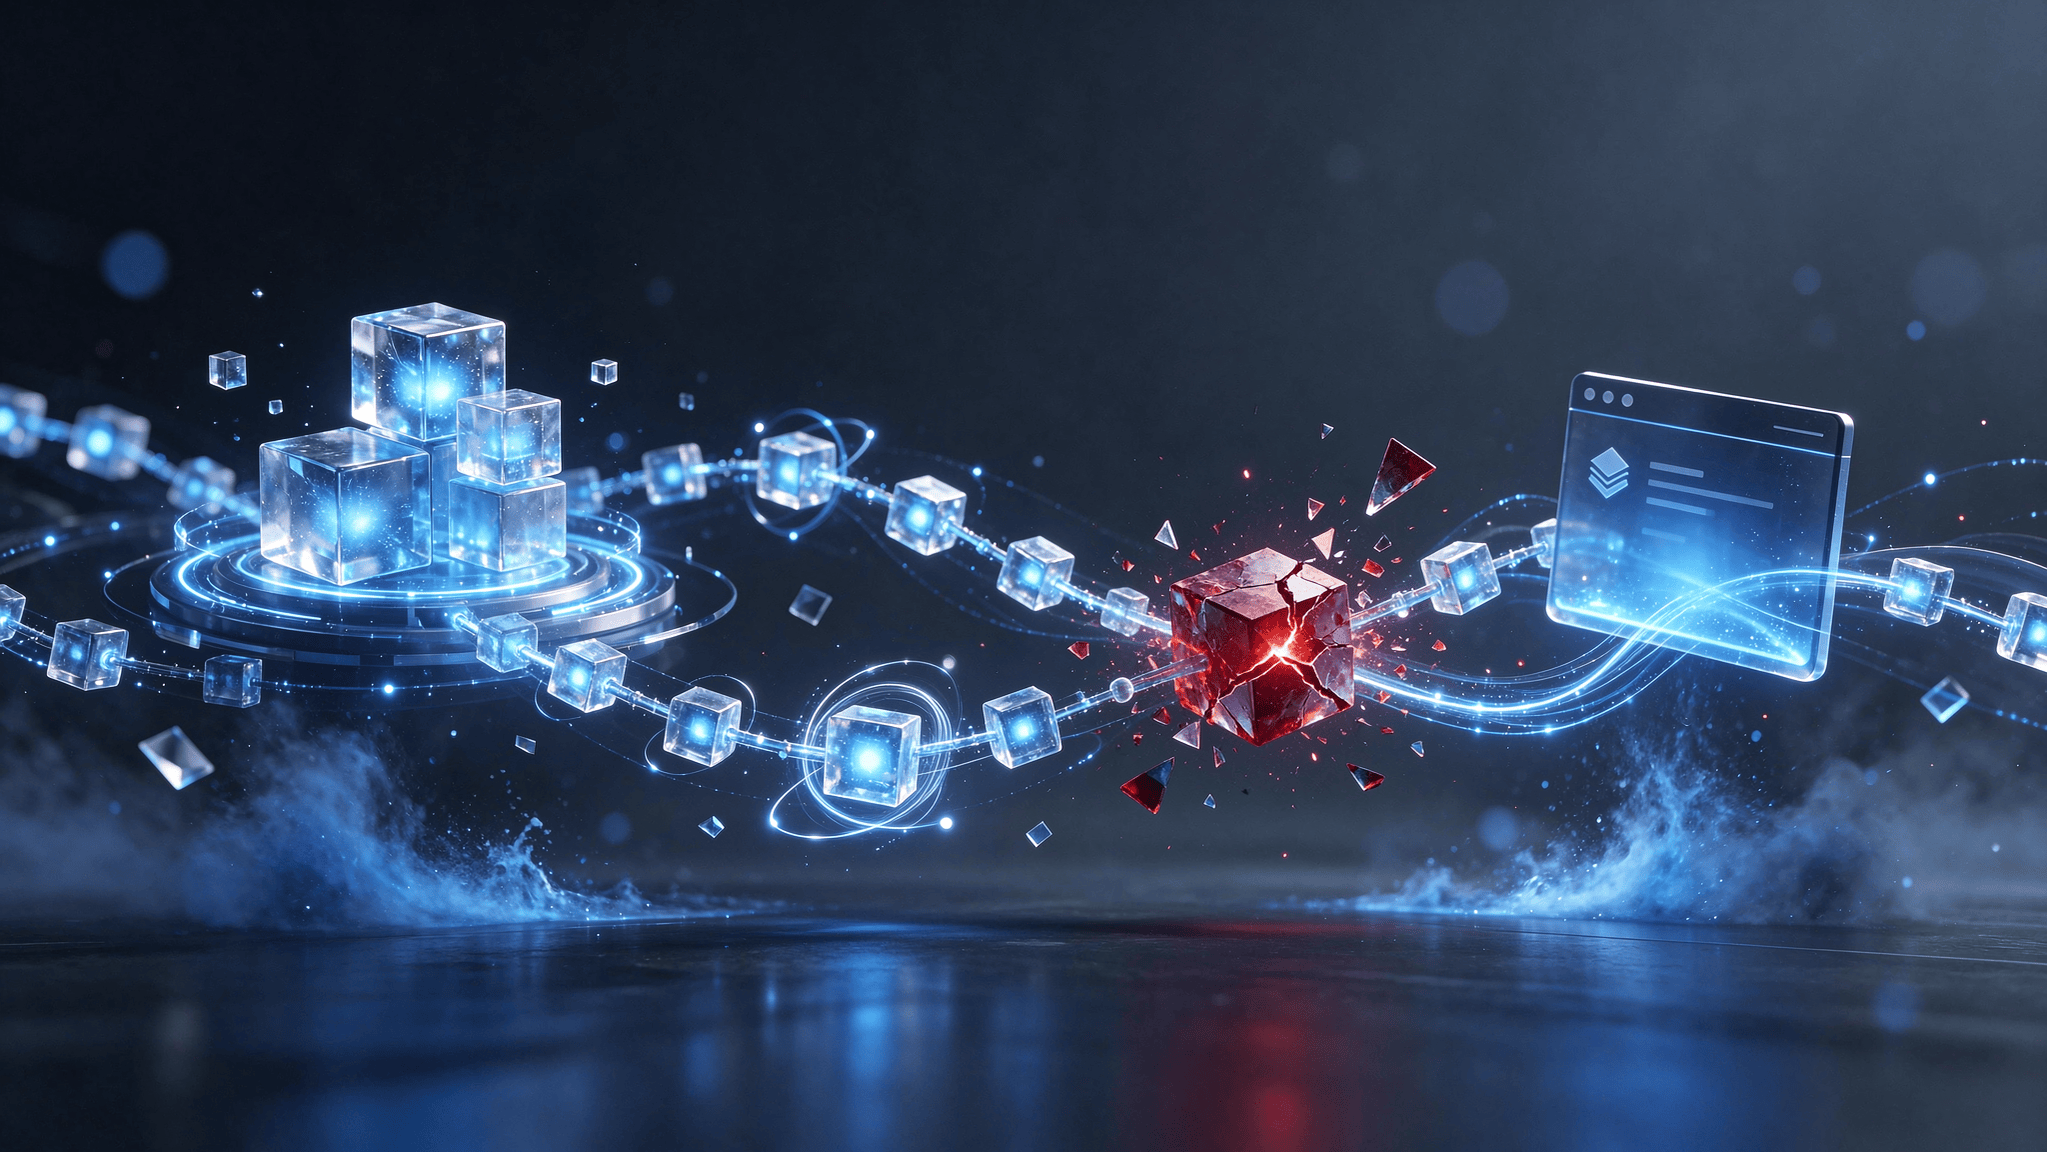 图1:第三方脚本的服务链路示意,站点引用的脚本一旦被改写,恶意代码会经由同一条链送到所有访客的浏览器(示意图)
据披露,这段代码的目标很具体:把访问者剪贴板或页面上的加密货币钱包地址替换成攻击者的地址,以及截取支付卡信息。此外还有人指出,同一批流量里夹带了针对iPhone的漏洞利用包。平台方称问题已修复,但代码已经被推送到访问者的浏览器里了。
这件事对普通读者是个提醒,对企业IT是个更硬的提醒:员工上班时面对的最大攻击面,可能就是那个天天开着的浏览器。而浏览器里运行的代码,很大一部分不是公司写的,是第三方塞进来的。
广告SDK、统计插件、客服组件、页面优化工具,这些东西的共同点是:你只加了一行地址,运行的是别人维护的代码。它能读到页面上的内容,也能往你的终端下发指令。传统终端防护的思路是"这个文件是不是恶意的",但浏览器里的脚本是即时加载、即时执行的,很多连落地文件都没有。
企业能做的有三件事。
第一,把第三方依赖记进台账。
哪些站点引了哪家服务商的脚本、由谁批准、多久复核一次。这份台账平时看着没用,出事时是唯一能快速定位"我们有没有被波及"的依据。
第二,在浏览器侧做约束。
现在主流浏览器都支持统一策略下发,可以限制扩展安装、限制脚本来源、关闭不必要的开发者功能。这不是万能方案,但能把"员工随手装一个插件"这类风险挡掉大半。
第三,看出站流量。
恶意脚本最终要把数据送出去,也常常要回连指令服务器。终端的DNS查询和出站连接记录,是这类攻击少数会留下痕迹的地方。
还有一点值得说:这次事件里,那些被点名的都是大公司,但它们并不是被当作目标,而是被当成了渠道。对攻击者来说,攻击一家高流量的第三方服务,比攻击一百家网站划算得多。企业做供应链管理时,通常只审"给我供货的那一家",很少有人去审"我网站上挂的那一家"。
你们单位有没有人管过网站上、系统里引用了哪些第三方服务?是有人维护台账,还是装上就没人再问,评论区聊聊。