ypxx.net")
企业安全最大的漏洞,往往不是技术,而是人。外部黑客要攻进来,得突破层层防线;内部员工要带走数据,只需要一个U 盘、一次复制粘贴。
内部威胁分两类:一类是无意的,比如误发邮件、误传网盘;另一类是有意的,比如离职前批量拷贝资料、把客户名单卖给同行。后者危害更大,也更难发现,因为这些人熟悉公司的流程和防护盲区。
怎么提前发现" 想搞事" 的员工?不是靠猜,靠数据。几个典型的行为信号值得关注。
信号一:异常时间的大量文件操作。正常办公不会在凌晨两点批量复制几百个文件。系统对这类行为可以设置阈值告警:短时间内的文件读取量、拷贝量超过正常范围,自动标记。迪康端点安全一体化管理系统(迪康大成软件)的行为审计模块支持这类规则配置。
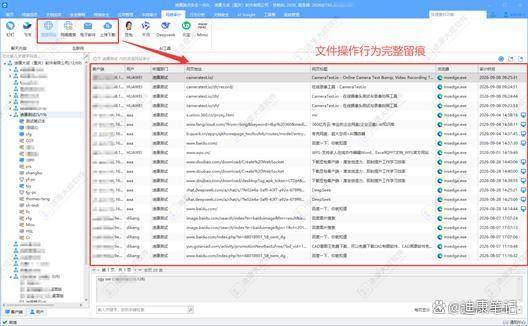
信号二:敏感文件的集中访问。平时不碰客户资料的岗位,突然开始频繁打开客户名单、报价表,这本身就是一个信号。敏感文件扫描和访问审计可以把" 谁碰了哪些敏感文件" 记录下来,形成访问画像。
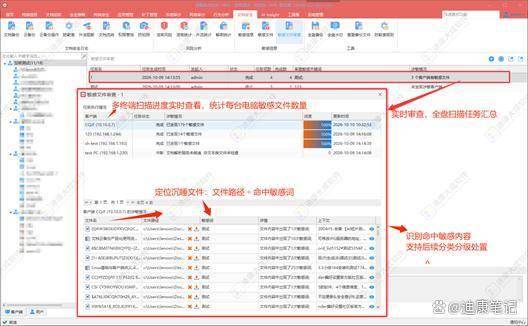
信号三:离职前的异常动作。提了离职的员工,如果在最后几天频繁导出文件、大量使用U 盘、频繁外发邮件,风险等级立刻拉满。这类场景需要" 离职流程+ 技术管控" 联动:离职申请一提交,权限就开始收紧。
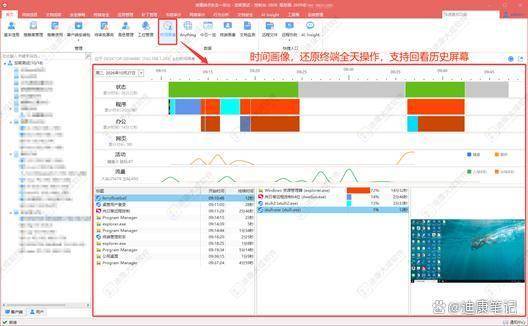
信号四:工作时间画像异常。时间画像功能可以呈现员工的工作时段分布,长期在非工作时段活跃、或者工作内容与岗位明显不符的,值得关注。
总结:内部威胁防不住" 人心" ,但可以防住" 行为" 。用审计数据建立行为基线,异常一出现就能被看见,这才是内部威胁管理的正确姿势。