“漏洞无法清零,补丁永远滞后。真正决定后果的,不是攻击者有没有进来,而是他进来之后,手里还剩几把钥匙。”
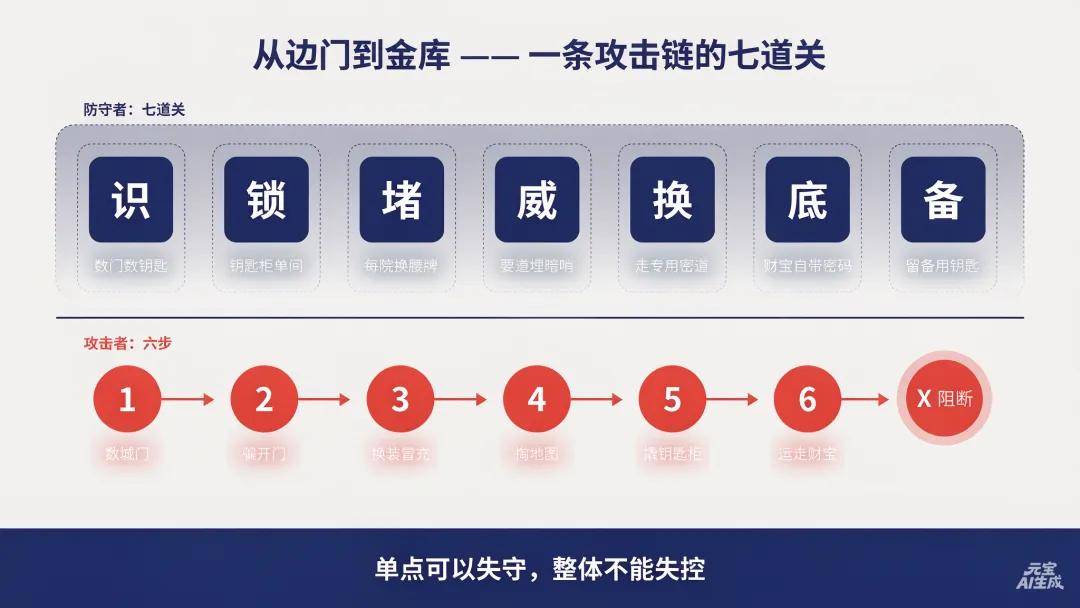
图:从边门到金库——一条攻击链的七道关
红在下:攻击者要一气走完六步才算赢;蓝在上:防守者只要在其中任何一关拦下,金库依然安全
◆ 一、引言:安全目标不该是“不被攻破”一家大型机构的网络里,总有几台机器掌管着全城的钥匙:身份域控决定谁能进哪扇门,私有云与虚拟化平台握着所有业务系统的磁盘文件,备份系统守着最后的恢复能力。这些集权系统天生高效——一把钥匙开全城;也正因如此,它们一旦被攻破,损失也是一把钥匙的尺度。
过去几年,勒索攻击的打法变了。攻击者不再满足于加密一台终端、要一笔小钱,而是系统性地打击身份层、虚拟化层、备份层,目的很直接:让你“不付钱也恢复不了”。据国内安全机构 2025 年实战处置数据,全年处置 534 起勒索事件、同比增长 544.89%,其中高危及以上级别占 99.61%,双重勒索(加密+窃密)占 55.32%。
面对这种打法,防守方最常犯的错误,是把目标定成“不被攻破”。这等于押注漏洞永远能被及时补上——而数据并不支持这个押注。
◆ 二、四组数据:押注“补丁”已经输了
四组数字摆在一起,会得出三个不那么舒服的结论:
其一,漏洞已是头号入口,但修复率只有 26%——补丁这条路在数据上已经输了,比赛只能移到“横向移动被阻断”。
其二,权限交接 22 秒,而人类完成一次跨域授权变更要走审批、工单、双人复核,以天或周计。靠“发现后再响应”这条路,在数学上已经输了——不是要买更快的检测,而是检测这个环节本身已经没有时间预算。
其三,集权系统一旦失陷,攻击者借你最信任的身份系统向全网推送加密指令。它的集中管控能力对攻击者是单向开放的:同样一把钥匙,你用来管理,他用来分发。
◆ 三、攻击链与七道关:他要六步全中,你只需拦下一关下面用一座城来比喻。攻击者想偷走金库里的财宝,必须一口气走完六步;而防守者只要在其中任何一关把他拦下,金库依然安全。
这就是“极限风险防护”的含义:不追求零失陷,而追求“风险被留在可控范围内”。它包含七道关,但本质是一件事——让攻击者每走一步都要重新证明自己。
◆ 四、凌晨三点的集控后台:一个让运维后背发凉的场景下面这个场景,每一个运维人员都能对号入座。
场景设定
凌晨 2:47。一位高级运维的 VPN 账号从陌生地区登录,打开了集控后台。他做的事情完全合法:读取域控配置、查看虚拟化管理平台的权限清单、列出备份服务器的任务表、在几台主机上执行了几条常用命令。全程没有任何恶意特征——用的全是系统自带的工具、标准的运维操作、他本人拥有且常用的权限。终端防护静默放行,SIEM 里只有一条平淡的日志:“某账号正常登录”。
发生了什么
这位运维的合法凭证,早在数天前的一次钓鱼或终端失陷中被窃取。攻击者没有“入侵”你的集控后台,他是“登录”进来的——用的就是你给他配的那把钥匙。
接下来的几小时,他做了三件安静的事,件件都能让你在事后无法恢复:
第一,读取。域控的信任关系、哪些账号拥有高权限、备份系统挂在哪个域下、哪些网段没有隔离。攻击前期 78% 的域控失陷事件都会先经历这种侦察提权——而“读”几乎不产生告警。
第二,试探。用读到的信息尝试跨域访问、尝试用合法账号登录备份服务器。若网络没有分段,这些尝试就是“内部正常访问”,不会触发任何拦截。
第三,准备。一旦摸清路径,他可以在深夜用域策略或集控工具,向全网一次性下发加密指令——这正是约 35% 的域控被直接用作分发通道的那一刻。而你发现时,往往已经是全网下线的早上。
为什么现有的防线常常看不见
不是运维不努力,是这条攻击链恰好绕开了“恶意”这个检测前提:
身份是真实的,账号是他自己的,权限是合法授予的,工具是系统自带的,操作在他这个角色里是“应该做的”。传统终端防护看的是“是不是恶意程序”,而这条链上没有恶意程序;传统网络防护看的是“是不是越权流量”,而这条链上全是合法访问。
真正缺的是三个能力:能不能看清合法凭证正在被谁用、从哪里用、用在哪里;能不能让跨域的横向移动天然走不通;能不能让高危操作必须经过第二个人确认。
◆ 五、回到那个凌晨三点:七道关本该这样工作同样的场景,如果七道关各司其职,过程会是另一个样子。注意:这里不是七套产品,而是把同一座城分成七道边界。
识 把整座城看清楚 攻击者第一步一定是侦察:哪些集控设备暴露、哪些账号有高权限、备份系统挂在哪个域下。如果他能在几分钟内拿到全城地图,后面的事就顺了。所以第一件事不是买什么设备,而是先知道自己有什么——暴露面、资产、账号权限、信任关系,持续清点而不是一年做一次。攻击者数不清门,就走不到第二步。
锁 总钥匙柜单独一间房 身份域控、虚拟化管理平台、备份服务器,必须与业务网段彻底分域,使用彼此独立的身份体系。目的不是“更安全”这三个字,而是限定失陷半径:即便一台集控被拿下,攻击者也拿不到全网钥匙。这是最反直觉的一条——很多企业把备份系统也加入主域,等于把备用钥匙挂在主钥匙柜上。
堵 每过一道院换一次腰牌 凌晨三点那个场景之所以成立,前提是攻击者能凭一台失陷终端访问到域控和备份。微隔离做的事很简单:跨域默认拒绝,每一条访问都要被显式授权。这样一来,“用合法凭证登录”依然成立,但“登录后能看到什么、能去哪儿”被重新定义了。合法不等于无边界。
威 在要道上埋暗哨 第四关是“威慑”,它针对的是攻击链上最难被发现的环节——侦察与试探。攻击者会先扫描、先试探、先寻找薄弱主机,这些动作单独看都不构成攻击,但聚在一起就是完整的作案准备。用陷马坑、诱饵与异常行为分析,让攻击者踩到“假钥匙柜”,你就能在他动手之前知道他在找什么。
底 财宝自带密码 前四关都守住了,仍然可能有某一台失守。这一关针对的是“他进来之后能干什么”:高权限操作须二次认证、须双人复核、须留痕可回溯。改路由、关隔离、批量下发——这些动作不该由单一账号一次点击完成。攻击者即便拿着钥匙,也要过“人”这一关。同时,数据本身要加密、密钥与数据分离托管:数据被拿走也解不开、读不了。
换 走专用密道 即便拿着合法腰牌,攻击者也很难从落脚点直接走到钥匙柜。这一关的核心是打破网络直连:在业务网段与集权系统之间,架设联软四重隔离的安全交换通道(网络、身份、权限、数据层层隔离)。跨域默认拒绝,所有访问必须经通道显式授权与交换,不再点对点直连。这样一来,凭证合法依然能登录,但“能去哪、能带走什么”被通道重写。合法不等于无边界,四重隔离让横向移动在通道层面天然走不通。
备 备一把谁也拿不走的钥匙 兜底。攻击者的终局往往不是加密,而是让你无法恢复——顺手破坏备份,让“不付钱也能恢复”这个选项消失。所以备份必须脱离主域、密钥分离托管、恢复前先校验。它是最后一道关,但必须在前几关设计时一并考虑,而不是出事之后再补。
七关连起来,就是一句话:看清楚、分出去、切分段、看住手、换得清、控住权、留好底。它不改变运维的日常工作,只改变每一把钥匙的有效范围。
◆ 六、三个反常识的真相真相一:不被攻破不该是安全目标。
漏洞永远补不完,补丁必然滞后(26% 修复率、43 天中位修复)。把目标定为“不被攻破”,等于把命运交给攻击者下一次能不能找到入口。
真相二:保护者本身也需要被保护。
域控、集控、备份——这些你最信任的系统,恰恰是攻击者最想拿下的。更关键的是,管理后台一旦失陷,它下发的指令会被当成合法命令执行。所以关键策略必须签名校验、未签名即拒绝生效;你最信任的那把锁,不能反过来被用来开你的门。
真相三:数据安全与网络隔离必须同时做对。
只做网络隔离,数据落盘后仍可被读取;只做数据加密,密钥与主域混管则密钥本身不保。两者必须同步设计,且密钥与数据分属不同的信任域。
◆ 七、一句话收口“最坚固的宫殿,不是没有边门的宫殿,而是每一道门背后都有人守着、每一条走廊都只通向它该通向的房间、每一把备用钥匙都藏在城外的宫殿。”
以上并非某一家厂商的主张,而是从大量实战事件中反推出来的设计原则。落到具体建设上,通常是三条线并行:先看清暴露面与信任关系,再对集权系统做分域与隔离,最后对高危操作补上审批与留痕。顺序不能颠倒——看不见就分不清,分不开就控不住。
◆ 附:可直接用于立项申请的理由表