软件检测报告是软件质量的“硬性凭证”,能提前暴露功能漏洞、抵御安全风险、满足合规门槛。读懂报告中的功能、性能、安全三大核心模块,避免采购失误或上线事故,让每一行代码都经得起考验。
批量检测与预检服务

若企业有多款软件需检测,可打包谈判费用,通常可降10%-20%。
预检服务:先支付10%费用进行初步测试,提前发现80%问题,降低正式检测风险。
2. 政策补贴与成本分摊
一款产品从开发完成到上线推广,离不开一份权威的检测报告。无论是企业采购软件、应用商店上架 APP,还是政府项目招标,软件检测报告都是衡量软件质量的 “硬性凭证”。但很多人拿到报告却一头雾水:“哪些指标最重要?”“检测报告能证明软件绝对安全吗?” 本文拆解软件检测报告的核心价值、关键内容及解读技巧,帮你快速读懂这份 “软件质量说明书”。
部分地区对检测费用提供30%-50%的财政补贴,如深圳、杭州。例如,某AI算法公司通过性能测试报告获得政府补贴200万元。
大型项目可要求供应商分担检测成本,或在合同中明确检测费用承担方。
3. 避坑要点
材料完整性:源代码需按规范提交(前后各30页,总计2000行),避免因材料不全导致复测周期延长。
环境兼容性:提前确认测试机构设备与软件运行环境匹配,如特定驱动安装需求。
沟通时效性:企业需在48小时内确认问题并启动修复,避免因延迟导致复测周期翻倍。
典型案例与行业趋势
案例1:某医疗影像系统通过等保2.0安全测试,快速获得药监局审批,检测费用约12000元,但节省了3个月审批周期。
案例2:某智慧校园方案商凭借功能+安全双项检测报告,中标省级教育平台项目,合同金额超5000万元,检测投入产出比显著。
趋势:随着《网络安全法》《数据安全法》实施,安全检测需求激增,部分机构推出“检测+等保备案”一站式服务,费用优化15%-20%。
软件检测报告是第三方检测机构对软件产品进行系统性测试后出具的权威性文件,其核心价值在于通过标准化流程验证软件质量,为项目验收、资质申报、市场准入等场景提供合规性证明。报告内容通常涵盖功能匹配度、性能稳定性、安全漏洞、兼容性等关键指标,例如:
功能确认测试:验证软件功能是否与需求文档完全匹配,确保无偏差,适用于产品上线前的内部验收或招投标项目。

性能效率测试:测试系统在高并发、大数据量等极端场景下的响应速度与稳定性,如金融交易系统的负载能力验证。
信息安全性测试:检测SQL注入、越权访问等漏洞,评估数据加密强度,适用于医疗健康类App或政务系统。
兼容性测试:验证软件在不同操作系统、浏览器、硬件设备中的适配性,如移动应用的多机型适配。
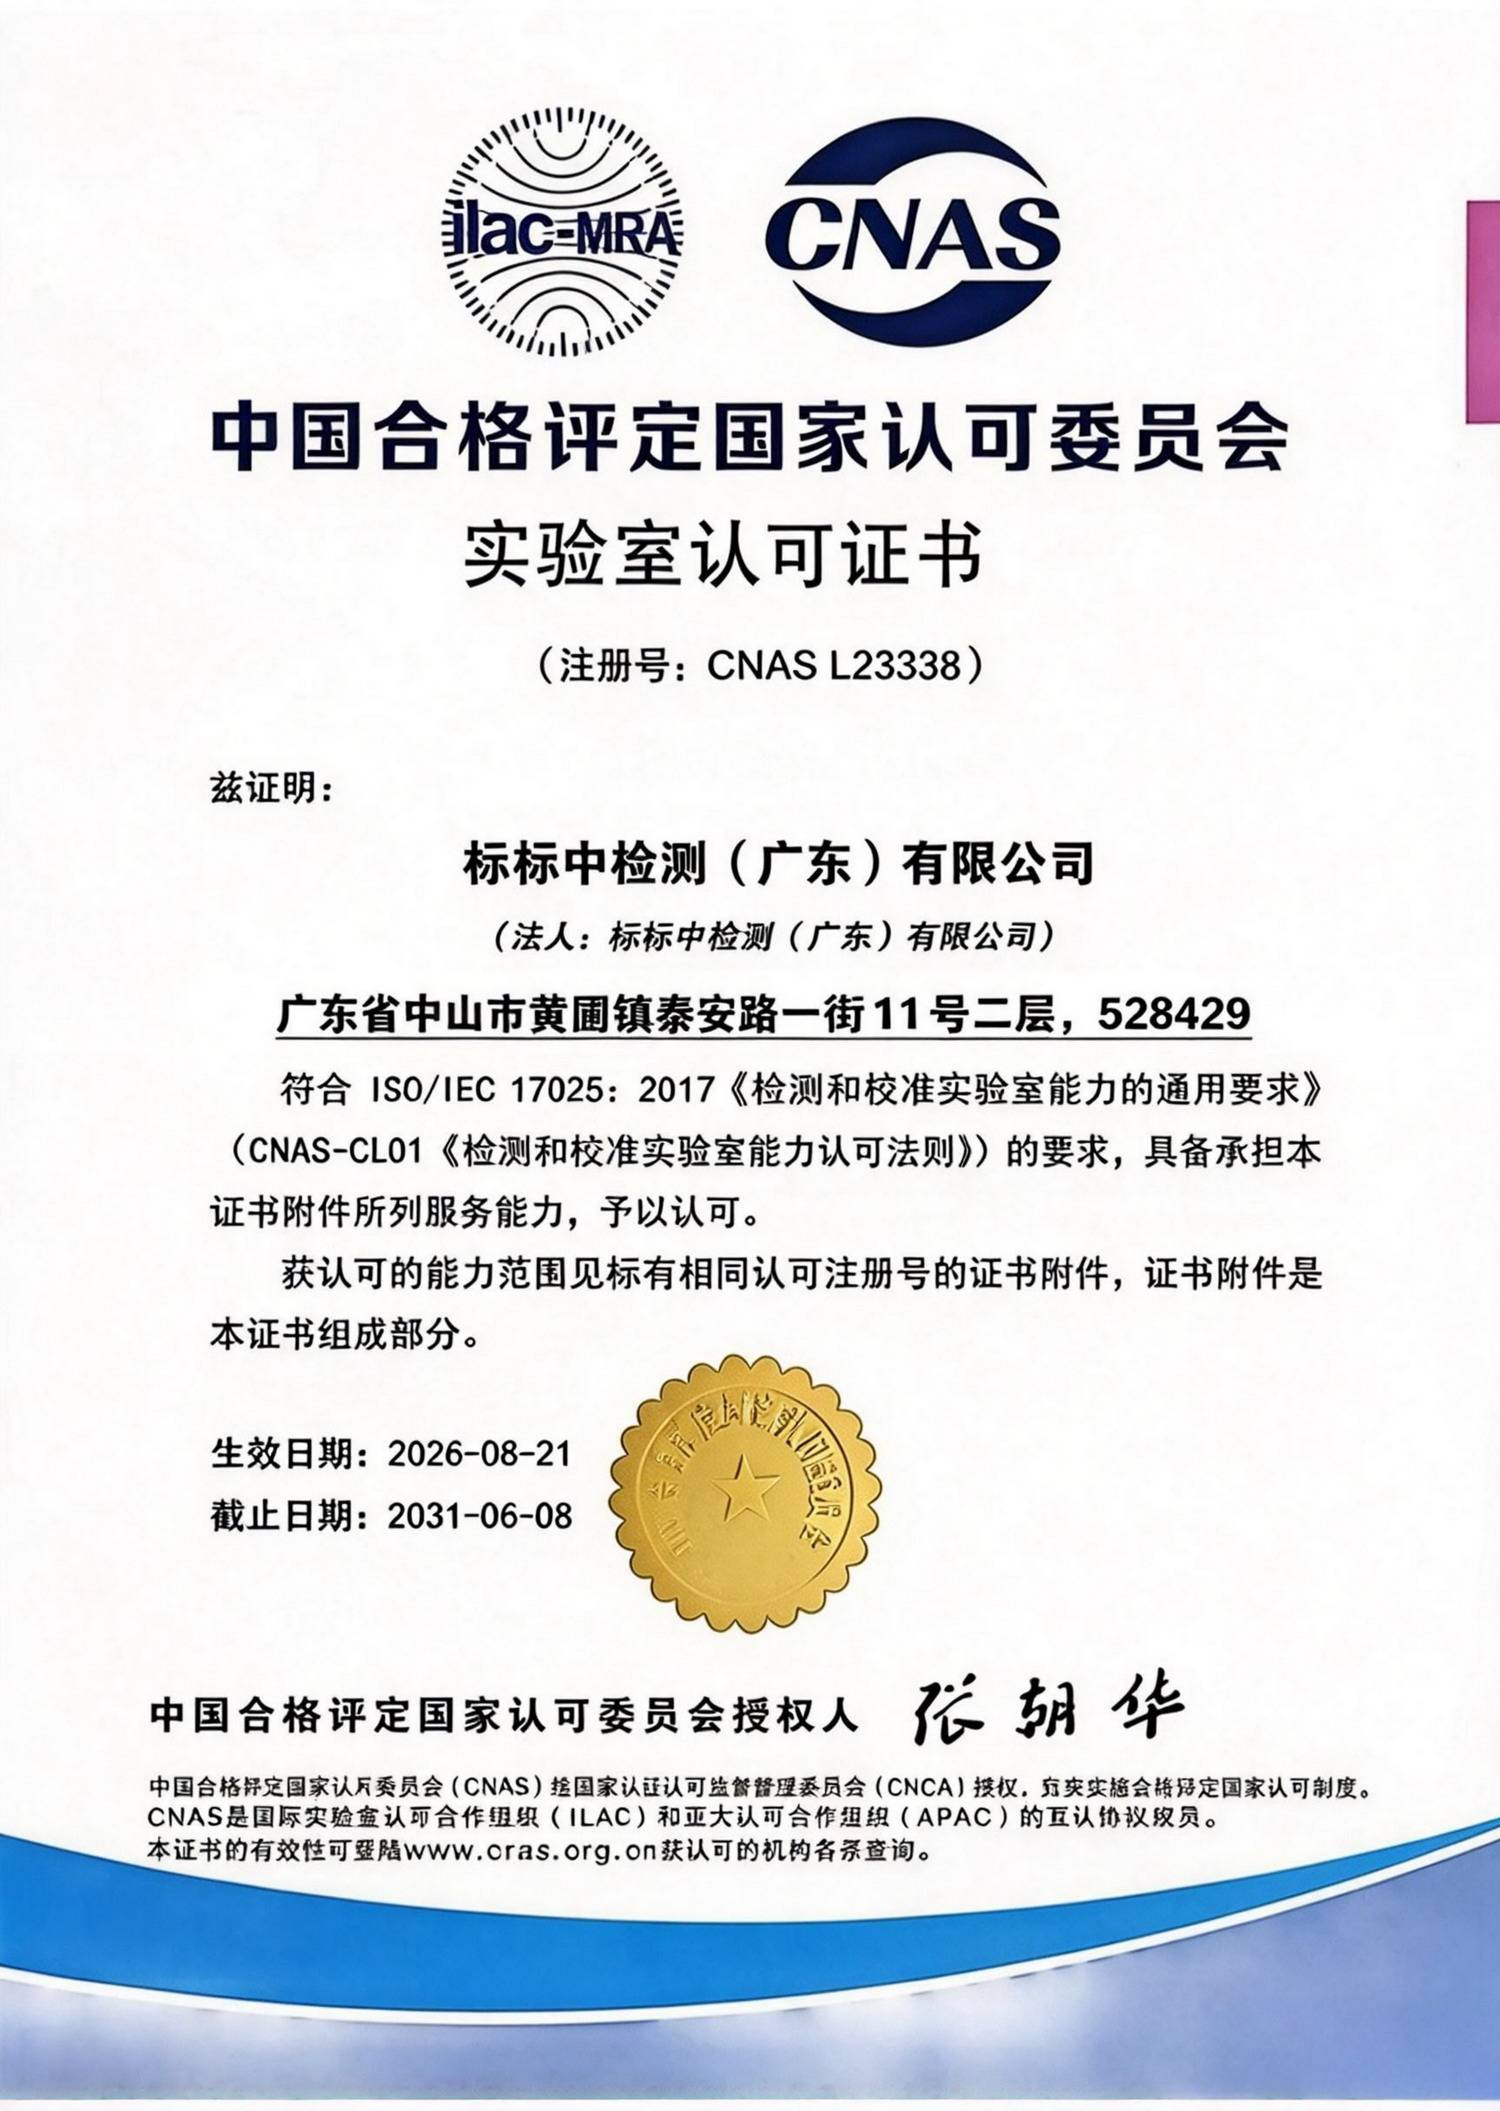
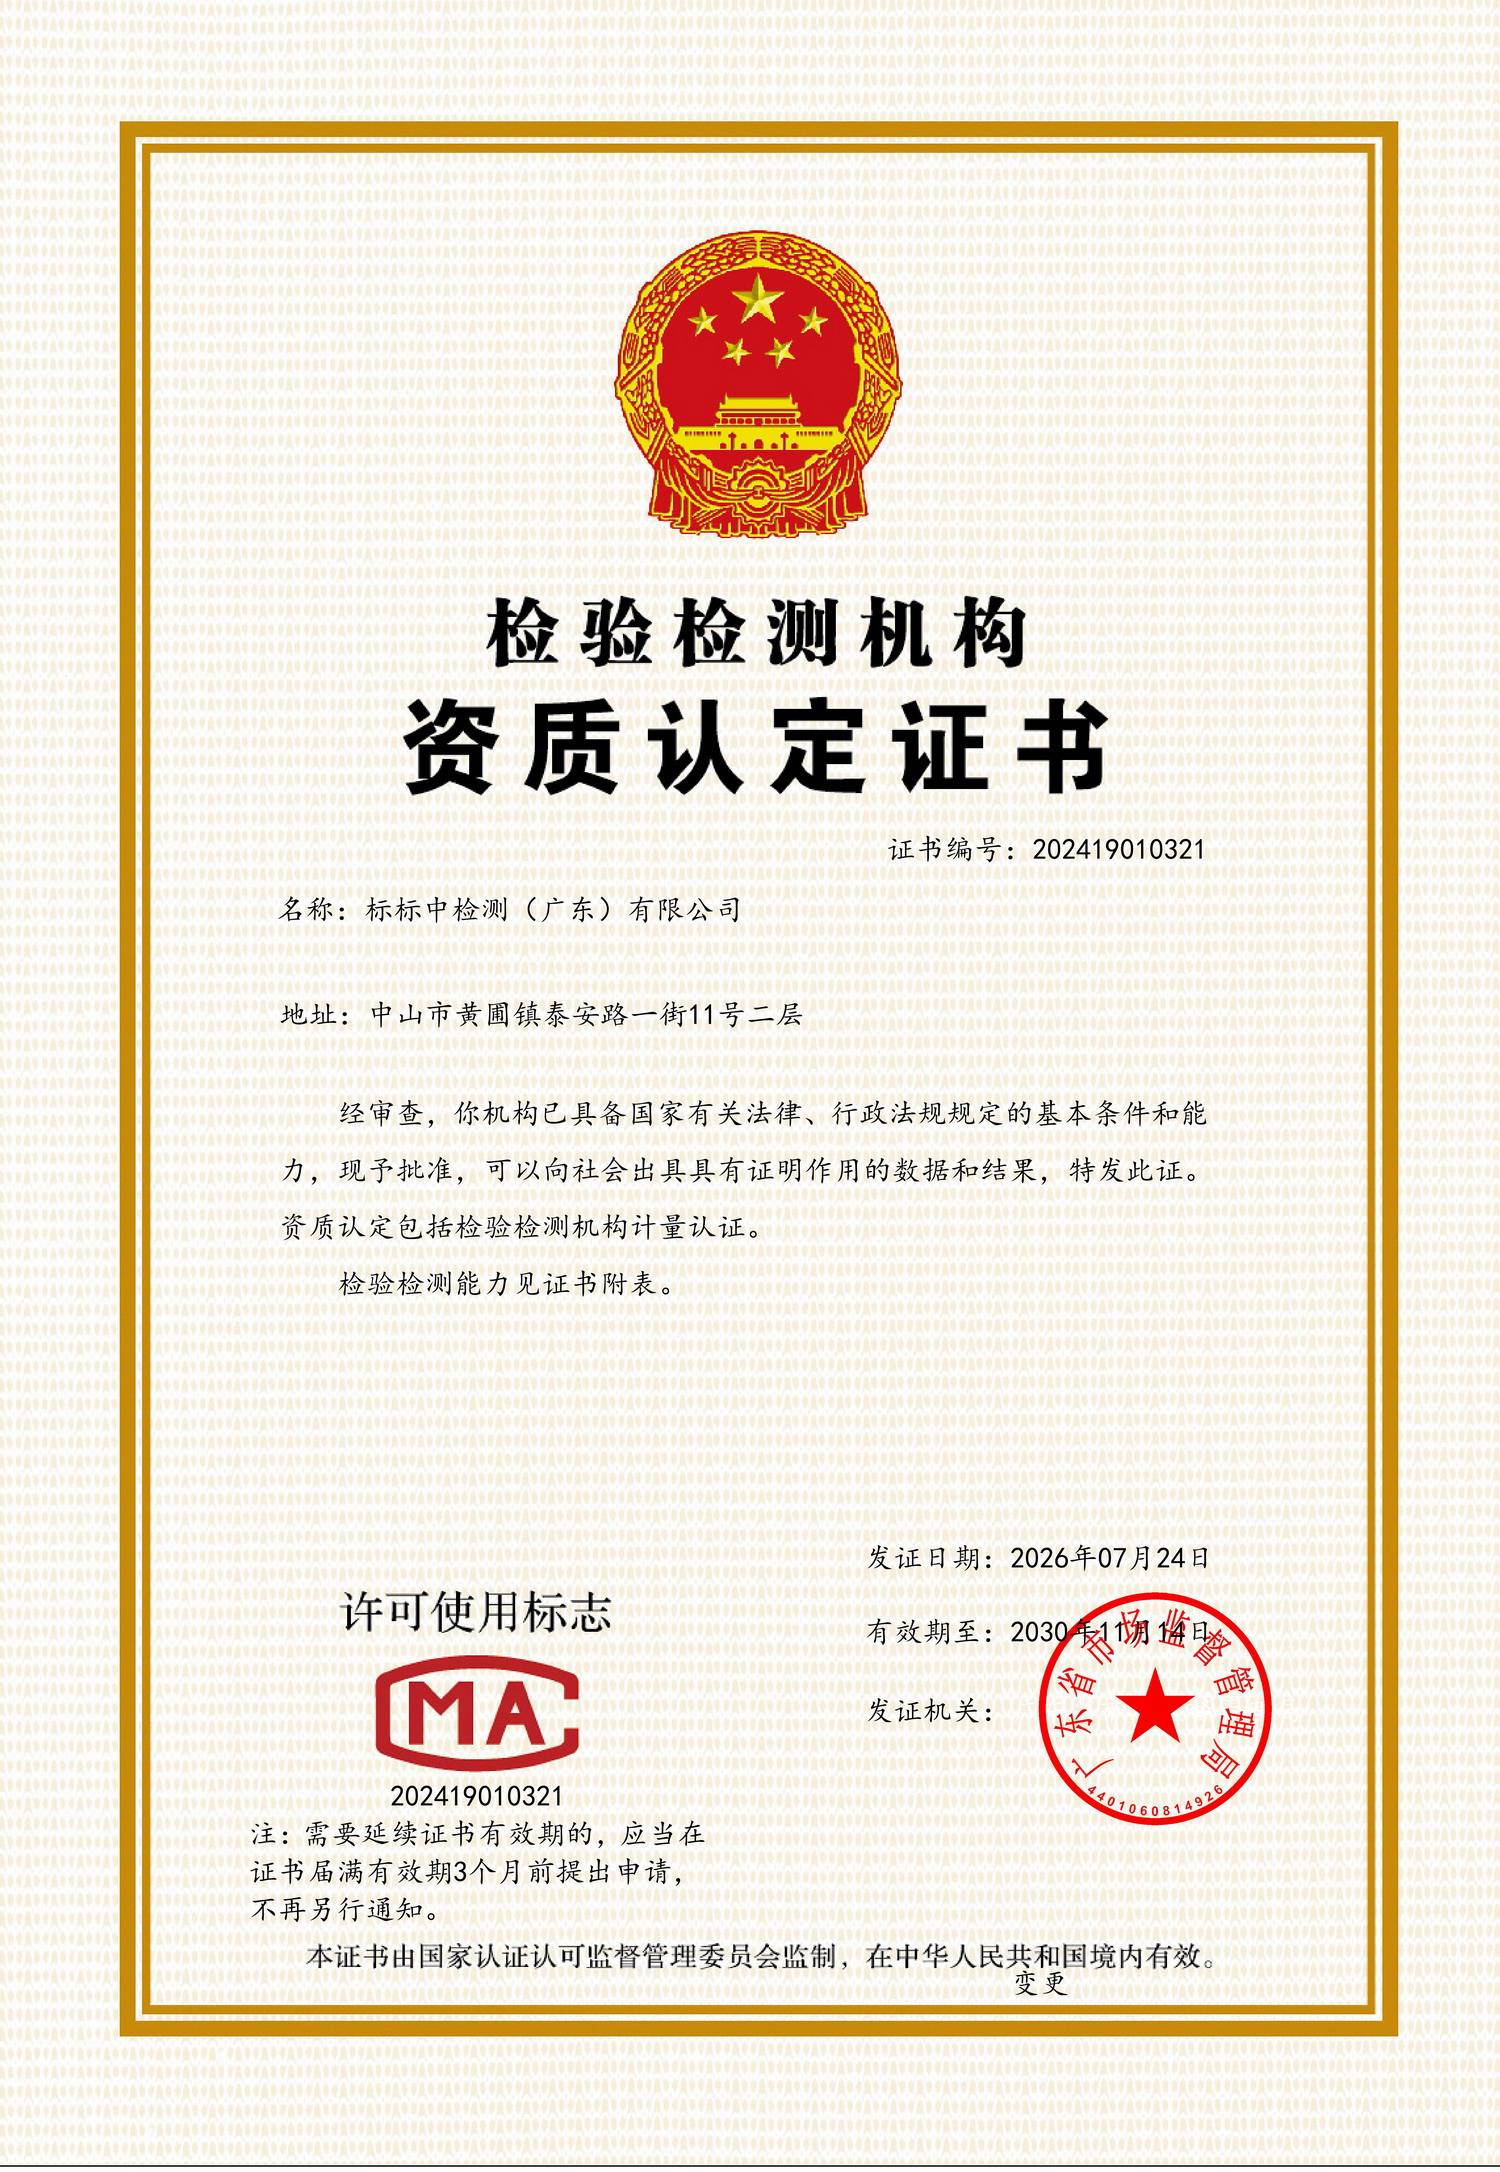
报告需加盖CMA(中国计量认证)或CNAS(中国合格评定国家认可委员会)章,确保其法律效力。例如,贵州省价格监测预警系统项目中标公告中明确要求供应商提供符合标准的检测报告,作为项目验收的强制性文件。

软件检测报告的费用通常由以下因素决定,市场均价范围为2000元至15000元,具体需根据项目需求评估:
1. 测试类型与复杂度
基础功能测试:如软件产品登记测试,费用约2000-4000元,适用于功能点较少的小型软件。
性能与安全测试:涉及高并发模拟、漏洞扫描等复杂操作,费用可能达8000-15000元。例如,金融支付接口的安全合规认证需检测数据加密强度,成本较高。
兼容性测试:覆盖多操作系统、浏览器及硬件设备,费用随测试环境数量增加而上升。
2. 项目规模与功能点数量
检测机构通常按功能点数量计费,如30条以内功能点对应基础价格,超出部分另行计算。例如,某手游公司因未提供iOS端兼容性报告被驳回上架,加急测试3天过审的费用可能包含额外加急服务费。
3. 检测机构资质与行业影响力
CMA/CNAS双资质机构:如中企时代,费用可能高于普通机构,但报告更具权威性,适用于政府采购项目或高新企业资质申报。

地域差异:一线城市检测机构费用可能高于二三线城市,但服务响应速度更快。
4. 加急服务与复测成本
加急服务通常按基础费用的30%-50%加收,例如中国软件评测中心的加急服务费为1500元(基础费2500元时)。
复测费用:首次复测免费,后续复测按500-2000元/次收费,重大漏洞需重新签订补充协议。
再举个栗子,你买了一台新手机,你会关心:
会不会死机?(稳定性测试)
玩游戏卡不卡?(性能测试)
有没有偷跑流量?(安全性测试)
和其他APP能兼容吗?(兼容性测试)
软件检测报告就是把这些问题的答案,用专业测试工具“问诊”后,整理成一份检查清单呈现在你面前。
软件检测报告里具体包含哪些内容呢?
1、“体检项目”清单测了什么:比如登录功能、支付流程、后台服务器压力等。怎么测的:用自动化工具扫代码漏洞,或真人模拟用户操作。
2、“病症”记录致命问题:比如密码泄露风险(像手机被黑客远程控制)。小毛病:比如页面加载慢半拍(像手机偶尔卡顿)。
3、“健康建议”怎么修:直接告诉你哪些代码要改(比如“第58行少了个安全验证”)。预防措施:提醒未来如何避免同类问题。
为什么需要这个软件检测报告呢?
1、对老板:知道软件能不能按时上线,会不会突然崩溃赔钱。
2、对程序员:快速定位BUG,不用像“大海捞针”一样查代码。
3、对用户:确保你用的APP不会偷隐私、闪退或吞了你的订单。
软件检测报告是什么?为什么必须要有?
软件检测报告是由第三方检测机构出具的、对软件功能、性能、安全性等指标的专业评估文件。它的核心作用有三个:
(一)证明软件 “能用”:避免功能缺陷
检测报告会验证软件是否实现了宣称的功能(如办公软件的文档编辑、保存功能,电商系统的下单支付流程)。某企业曾采购一款财务软件,因未查看检测报告,上线后发现无法对接税务系统,返工成本超 10 万元 —— 检测报告能提前暴露功能漏洞。
(二)保障使用 “安全”:抵御风险隐患
针对软件的安全性检测(如是否存在病毒、漏洞、数据泄露风险)是报告的核心。2023 年某社交 APP 因未通过安全检测,上线后被黑客攻击,导致 10 万用户信息泄露,最终被迫下架整改 —— 检测报告相当于给软件上了 “安全锁”。
(三)满足合规 “门槛”:拿到入场资格
应用商店(如苹果 App Store、华为应用市场)要求上架软件提供检测报告;政府、金融等行业采购软件时,检测报告是必备材料。某教育 APP 因缺少检测报告,错失教育局采购项目,损失超 500 万元订单。
二、软件检测报告包含哪些核心内容?3 大模块要重点看
(一)基础信息:确认报告 “真实性”
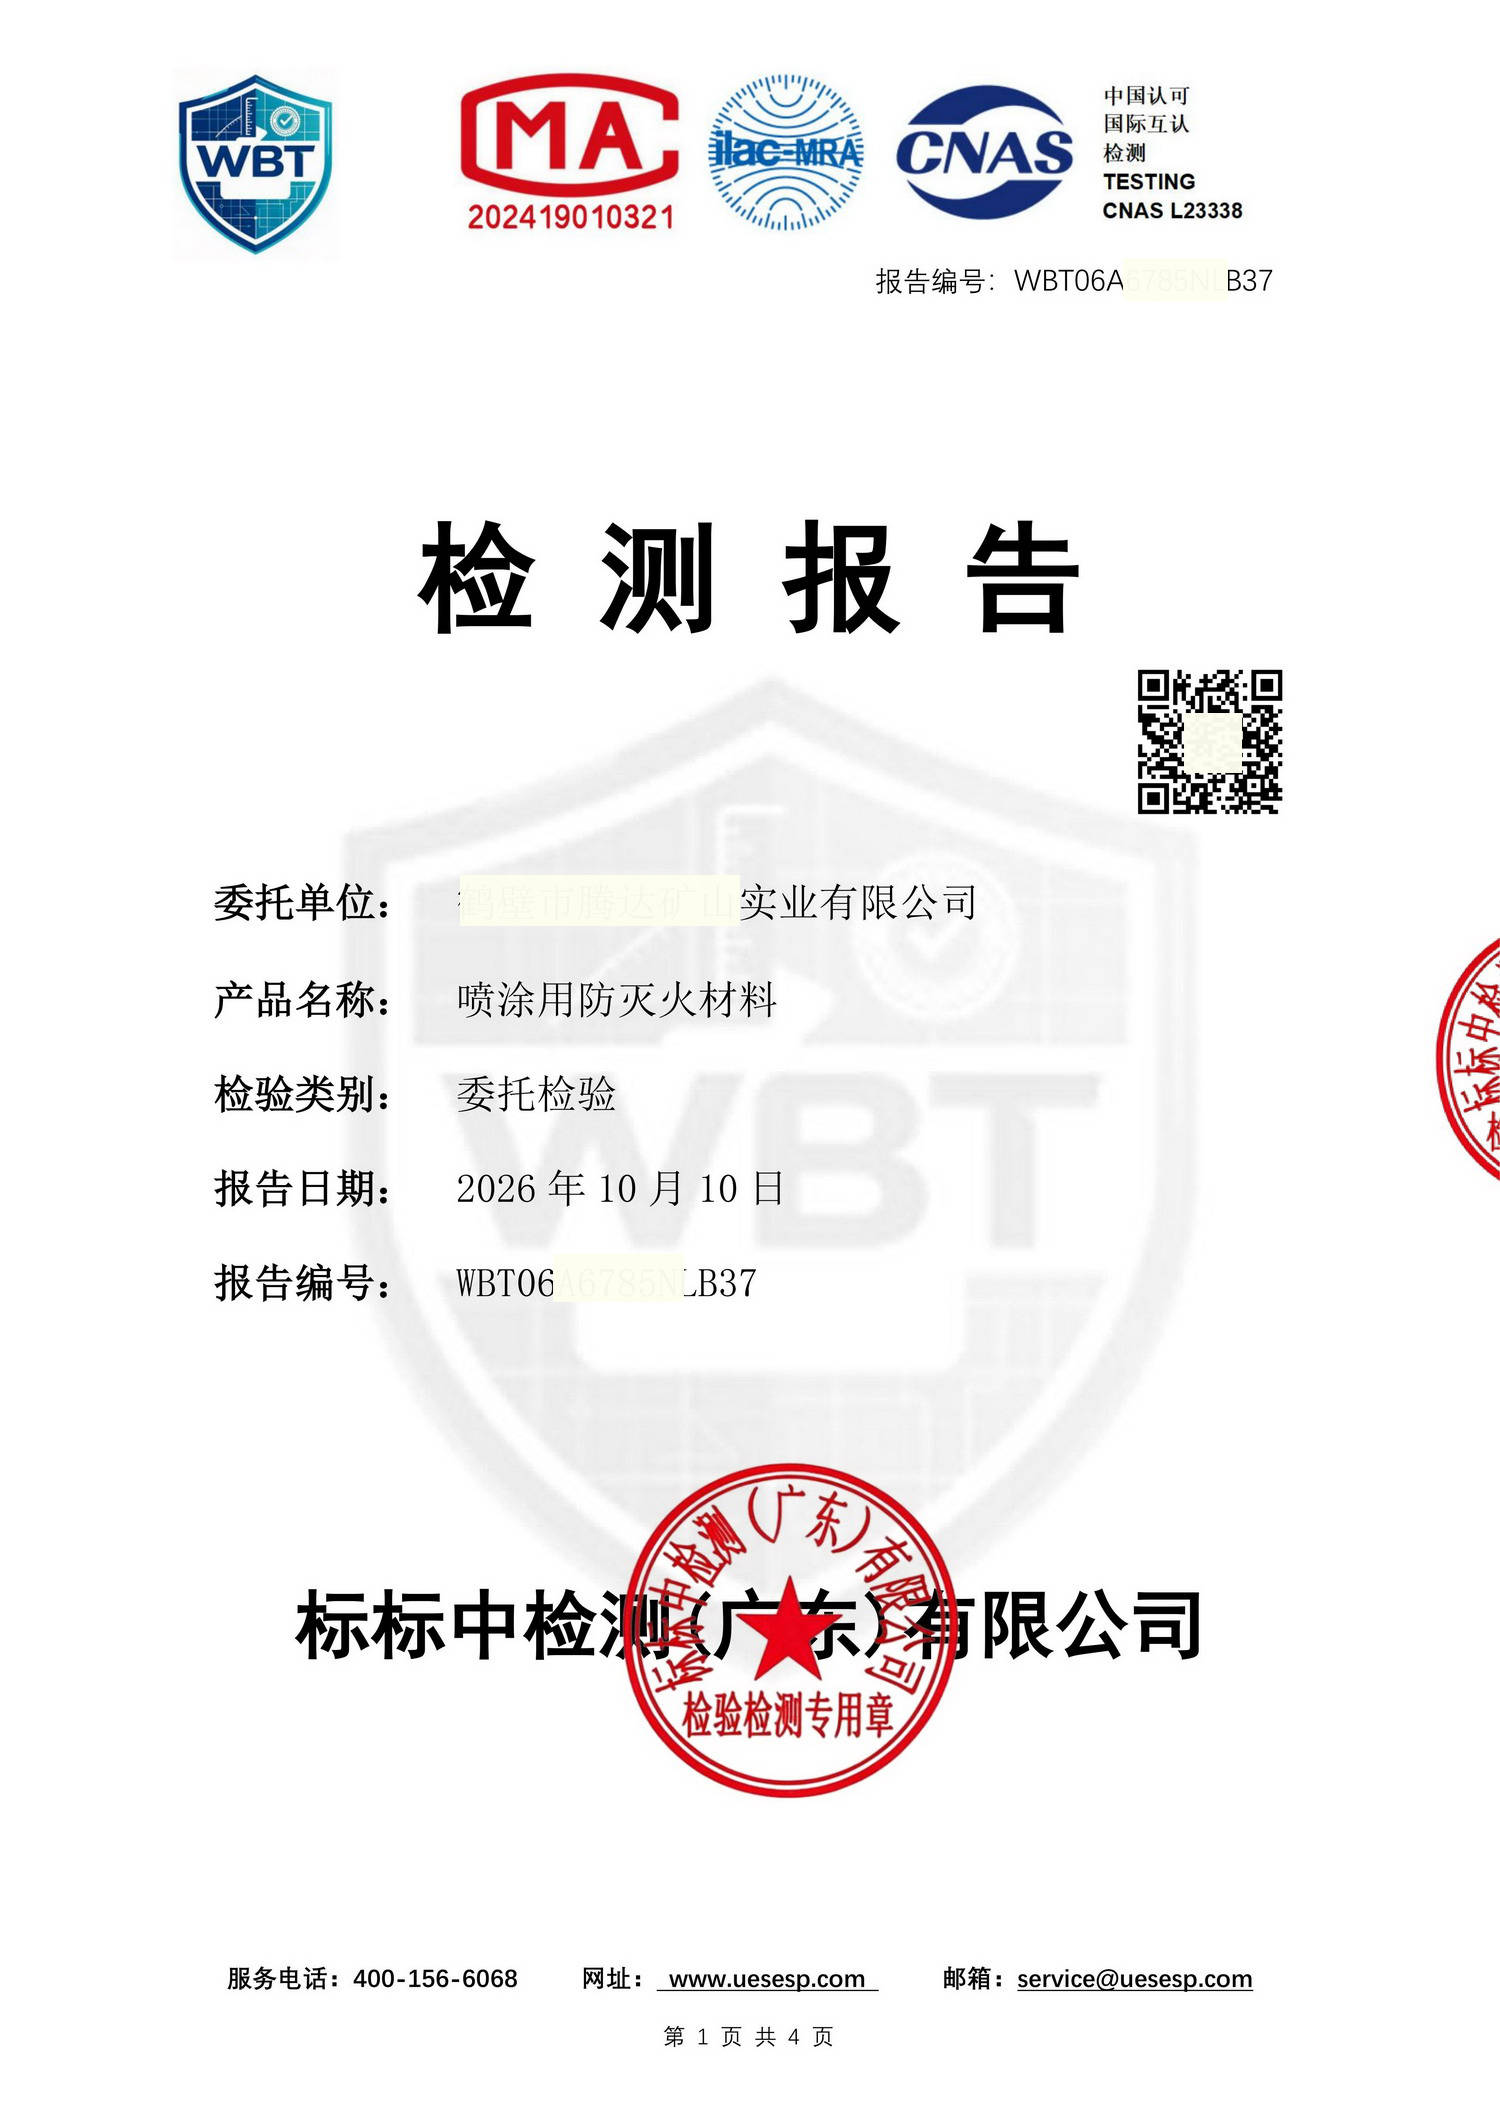
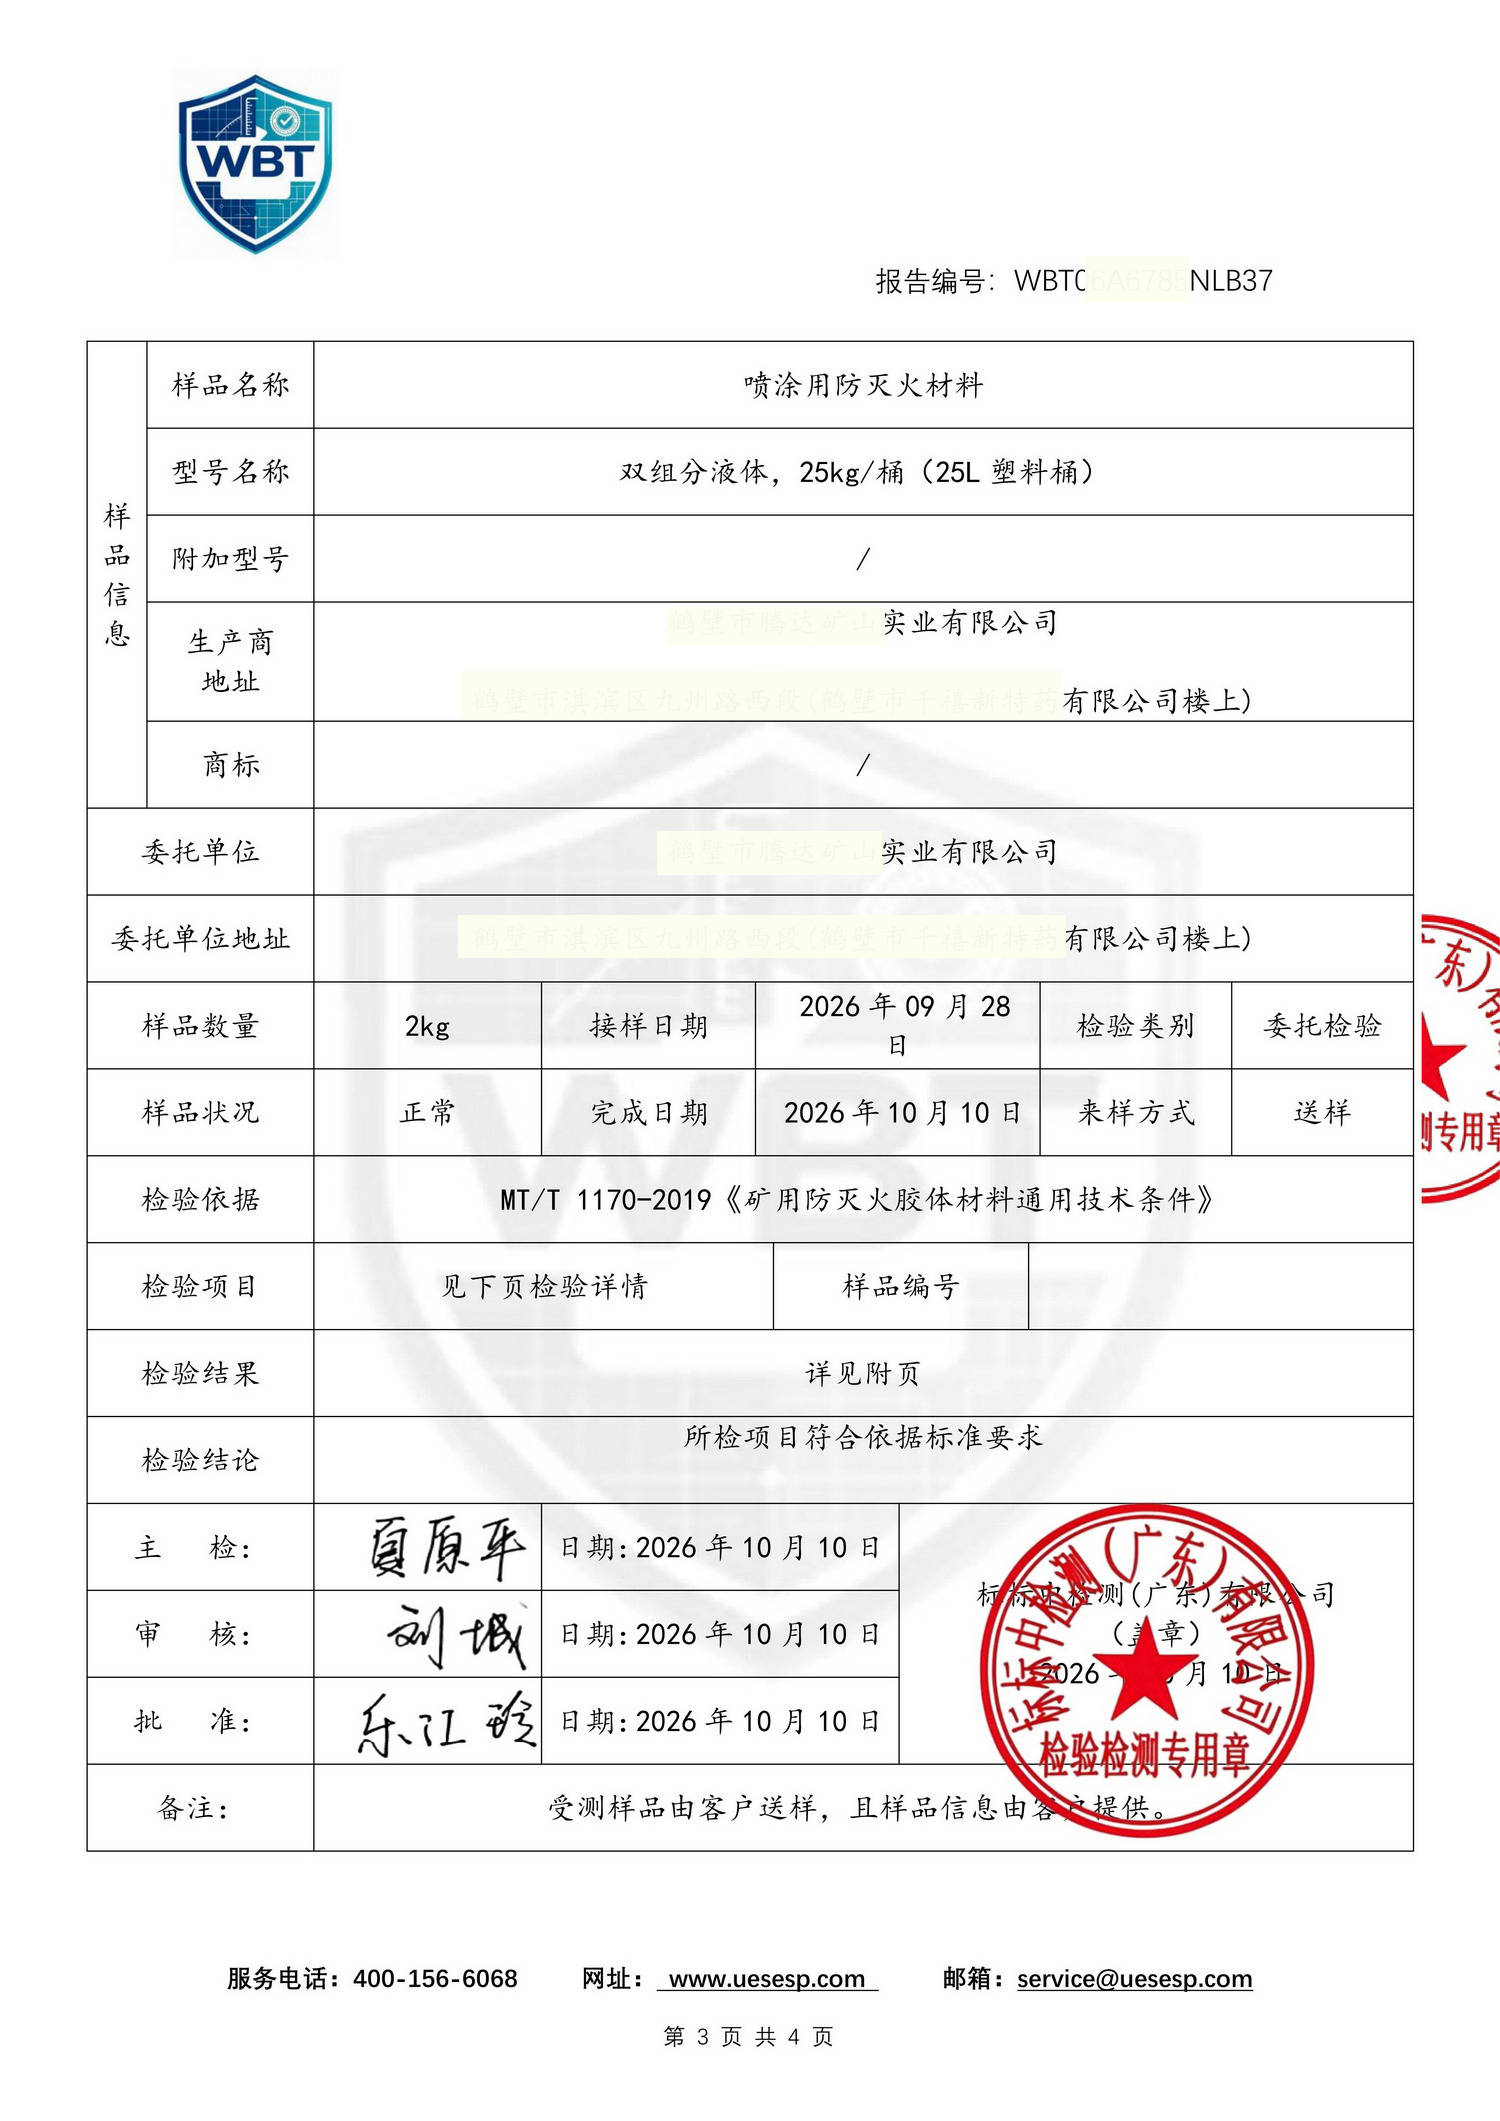
报告编号:唯一标识,可在检测机构官网查询真伪(避免伪造报告);
检测对象:软件名称、版本号、开发商(确保报告对应你关注的软件版本);
检测机构资质:需具备 CMA、CNAS 认证(权威机构才有公信力,如中国软件评测中心)。
(二)检测项目与结果:判断软件 “好不好用”
功能测试:记录软件是否实现所有宣称功能(如 “登录功能正常”“支付流程无异常”),若有未通过项,会标注 “功能缺失”“操作报错” 等;
性能测试:关键指标包括响应速度(如 “页面加载≤3 秒”)、并发能力(如 “支持 1000 人同时在线”),性能不达标会导致软件卡顿、崩溃;
安全测试:重点看是否存在高危漏洞(如 “SQL 注入漏洞”“密码明文存储”),低危漏洞可修复,高危漏洞则需暂停使用。
某电商 APP 检测报告显示 “并发量仅支持 500 人,低于宣称的 1000 人”,上线后促销活动时因用户过多频繁崩溃,直接损失 20 万订单。
(三)结论与建议:明确软件 “能不能用”
报告末尾会给出总体评价,通常分三类:
合格:各项指标达标,可正常使用;
基本合格:存在轻微问题(如个别功能响应慢),修复后可使用;
不合格:存在严重缺陷(如高危漏洞、核心功能缺失),需全面整改。
建议部分会注明整改方向(如 “需修复 XX 漏洞”“优化 XX 功能响应速度”),是软件迭代的重要参考。
三、如何获取软件检测报告?3 种常见场景
(一)企业自主检测:主动排查隐患
软件开发完成后,企业可委托第三方机构检测(费用根据功能复杂度,从几千到几万不等),检测周期 3-7 天。适合有上线计划的新软件,提前发现问题避免上线后返工。
(二)应用商店上架:按平台要求提供
主流应用商店会指定检测标准(如华为要求通过 “移动应用安全检测”),开发者需提交报告才能上架。某游戏 APP 因未按要求做性能检测,连续 3 次被应用商店驳回,错过暑期推广黄金期。
(三)项目招标需求:应标必备材料
参与政府、国企项目投标时,招标方会明确检测项目(如 “需通过等保三级检测”),需提前 1-2 周准备报告,避免因材料不全错失机会。
四、解读报告 3 大误区:别被 “合格” 二字误导
(一)认为 “合格 = 绝对安全”
检测报告只针对检测时的软件版本和项目,无法覆盖未来可能出现的新漏洞(如黑客技术升级)。建议定期复检(尤其是安全检测,每年至少 1 次)。
(二)忽略 “版本一致性”
软件更新后功能可能变化,旧报告无效。某企业用 V1.0 版本的检测报告采购 V2.0 版本软件,结果新功能存在缺陷,责任难以界定。
(三)只看结论不看细节
“基本合格” 的报告需重点看问题描述,如 “支付响应慢” 可能影响用户体验,需确认开发商的修复计划。