文件在内部电脑之间流转时是加密状态,一旦要通过网页下载、网盘上传、邮件或FTP传出去,就要解决能不能被对方正常打开的问题。加密网关相关策略处理的,正是文件在这些对外传输通道上的自动加解密衔接,让受控文件在授权范围内正常使用,离开后保持保护。
下载加解密支持按URL通配匹配,网盘、网页下载的文件落地时自动完成加解密;上传加解密同样匹配URL规则,上传文件按规则自动加密或解密。邮件侧可配置收发件人白名单,发往白名单对象的加密附件自动解密,对方可以正常打开;FTP场景按服务器IP区分上传、下载动作,传输文件自动加解密。
网关对接还支持接入零信任加密网关,配置网关节点名、应用名、业务地址和端口,打通网关管控通道;可限定指定进程接入网关,只有列入名单的程序走加密网关,多个进程用分隔符区分。
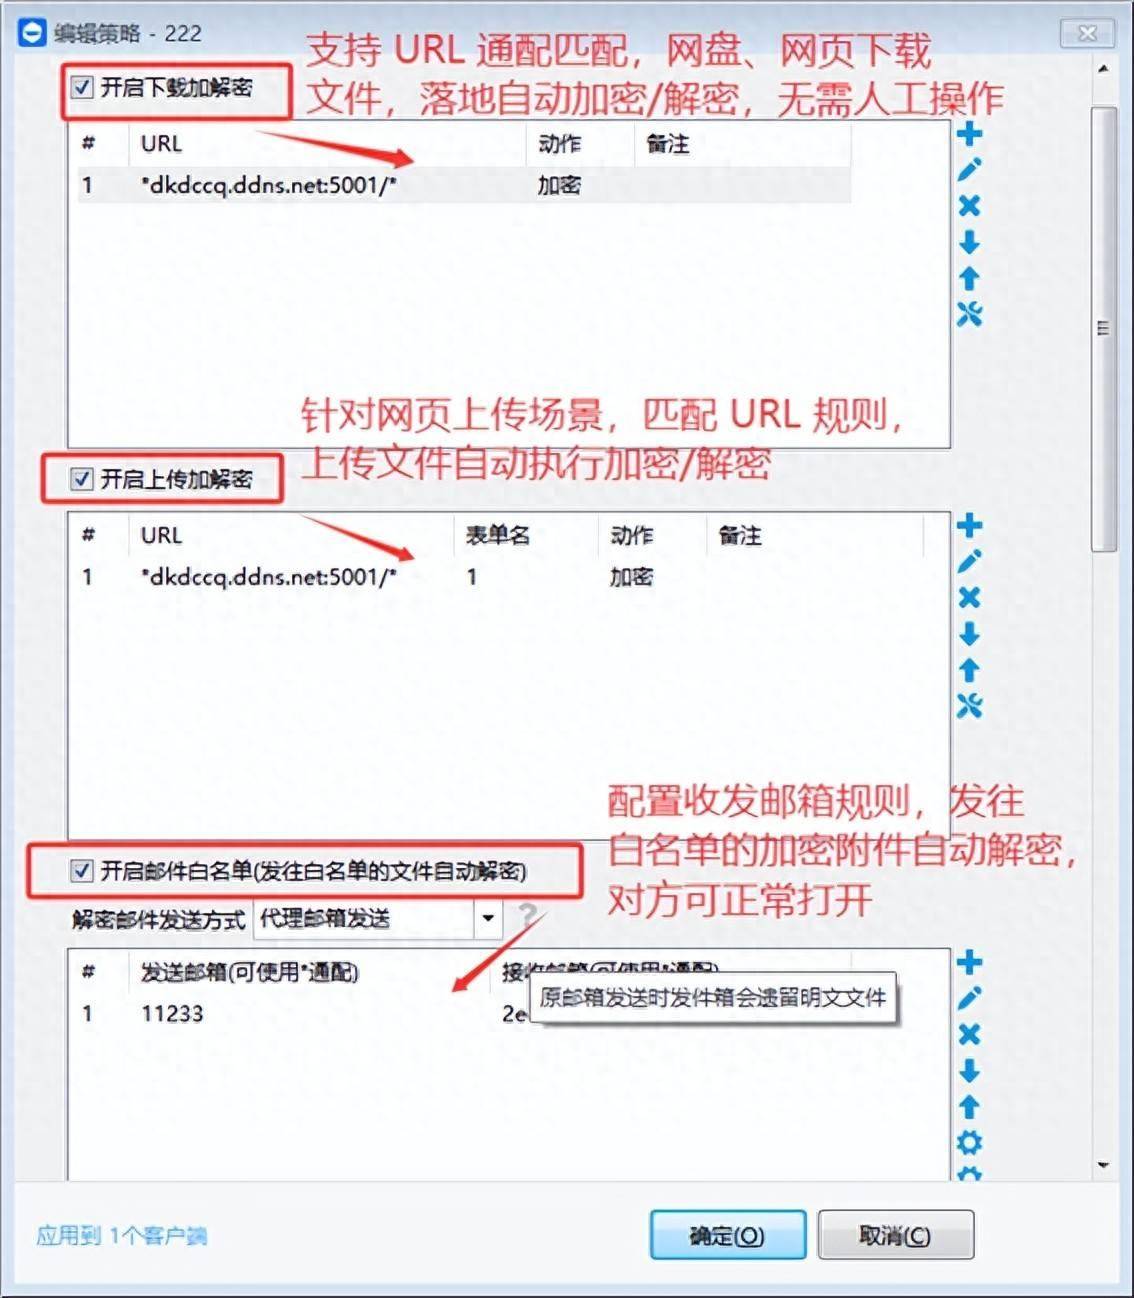
图1 传输加解密:网页下载、上传与邮件白名单规则配置
以迪康端点安全一体化管理系统为例,加密网关策略覆盖下载加解密、上传加解密、邮件白名单解密、FTP服务器加解密以及零信任加密网关接入,可按URL、邮箱、服务器IP和进程范围设定规则;配合本地透明加密策略,文件在内部使用和对外传输各环节的加解密保持衔接。

图2 FTP与零信任网关:按服务器IP、业务地址端口和进程接入
这类机制的关键是兼顾安全与便利:文件在内部协作时不用反复手动解密,对外传输时按规则自动处理,授权对象收到的附件能正常打开,未授权渠道则拿到受保护的文件。规则配置时应梳理常用对外渠道和协作对象,避免白名单和例外设置过宽或过严。
加密不是把文件彻底锁死,而是让文件在该用的地方能用、不该流出的地方受控。把本地加密、传输网关和外发规则串起来,一份文件从内部编辑到对外发送的过程,加解密都能自动衔接,减少人工操作带来的遗漏和风险。
和纯本地加密相比,传输网关解决的是跨环境打开的问题:文件在内部终端处于加密状态,经过授权渠道下载或接收时自动解密,对方看到的是正常文件;未经过规则放行的渠道拿到的仍是受保护文件。邮件白名单、FTP服务器地址和接入进程都按实际业务配置,规则过宽会削弱保护,过严则影响协作。定期梳理常用对外对象和业务地址,及时调整网关规则,是这套机制长期有效的关键。