11 月 19 日,摩根大通、Visa、万事达卡同时确认了一件事:亚太区的一家第三方服务商被入侵,泄露的是持卡人的营销活动数据,包括姓名和邮箱,其中约 1.6 万条邮箱疑似与 JPM Reserve 卡项目相关。支付网络和卡号没有受到影响。
这条新闻最值得看的地方,不是哪家银行被打了,而是谁被打穿了——金融机构自己没破,破的是给它做营销的那家第三方。

数据从大楼流出去,走的不是正门
一个 9 月才出现的团伙
SOCRadar 的跟踪显示,n0n 这个团伙 9 月才登场,已经宣称约 200 起事件,牵涉 59 家机构、11 个国家。手法一点也不高级:靠弱口令和窃取来的凭据,其中还包括对 305 台 FortiGate VPN 的撞库。
另一个细节挺有意思:他们的测试服务器上跑着一个 AI 编程代理,配置了 154 个模型条目、接入 7 家服务商,到 10 月 22 日已经在 AI 服务上花掉 7216 美元。勒索这行的工具链,现在也开始拿 AI 提速了。
305 台设备,同一把钥匙反复试
泄露的不是卡号,但更麻烦
姓名加邮箱,单看不算高价值数据。可对钓鱼来说,这是一份精准名单——“您的积分即将过期”“您的卡权益有变更”“请确认这笔营销活动的礼品地址”,每一条都能顺着真实项目名讲下去。
所以“最小必要”这四个字,又一次被现实验证:给供应商的数据,到底需不需要给到这个粒度。
供应商你管不住,出口你能管住
外部服务商的服务器,你摸不到、也改不了配置。企业自己能做的,是把“我方给出去的数据”收窄,以及一旦外流能第一时间定位。这两件事落到终端上,抓手其实很具体。
一是把弱口令清干净。这次的主因就是弱口令和撞库,而终端侧的账号基线,恰恰是最容易被长期忽略的一环。迪康端点安全一体化管理系统在这块的做法是统一检测:终端弱口令、Guest 账号未禁用这类基础风险一起查,再批量下发密码策略、强制复杂度、锁定高危账号,从源头把最容易被利用的入口堵住。
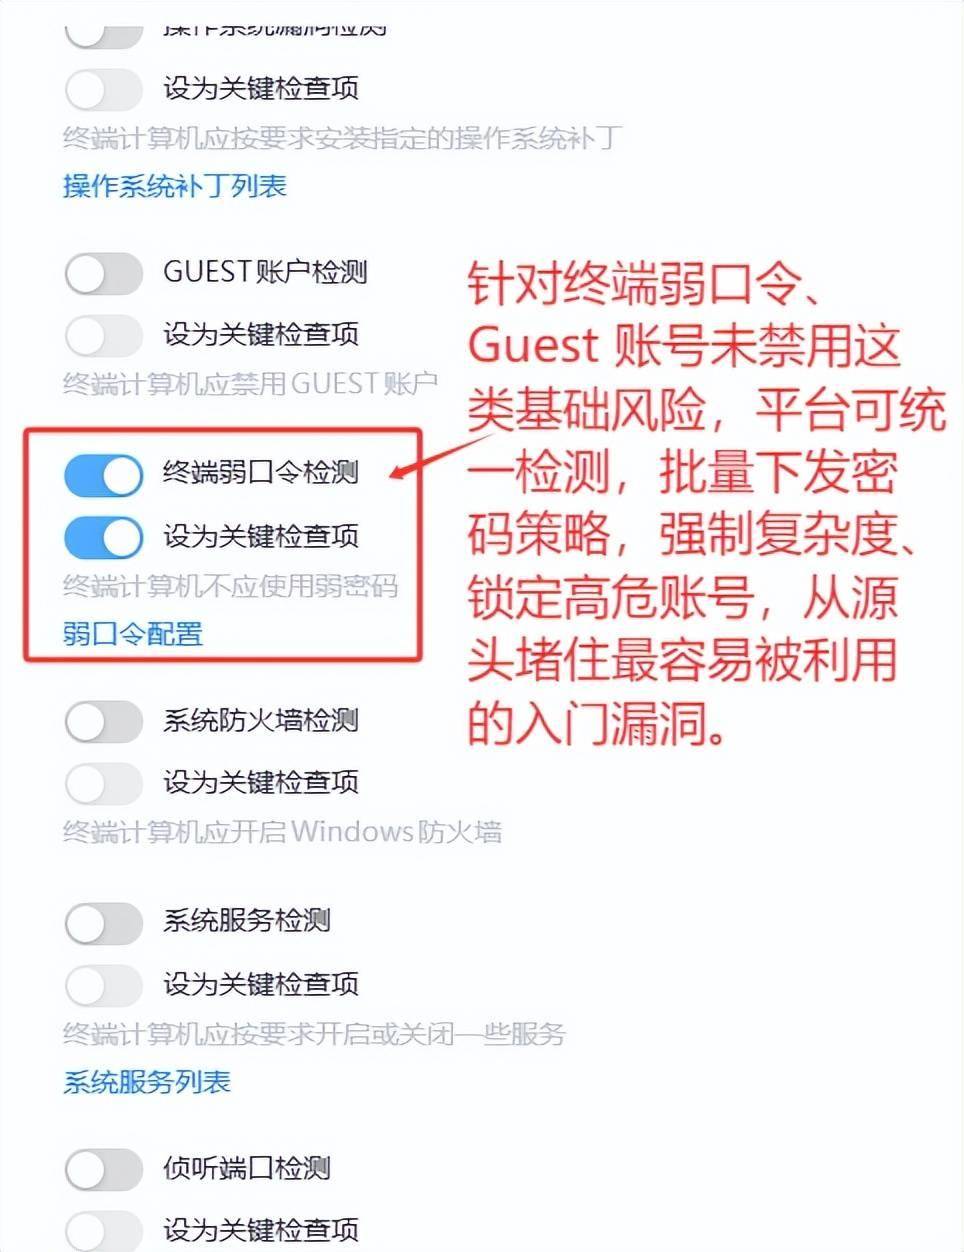
终端弱口令检测与弱口令配置,批量下发密码策略
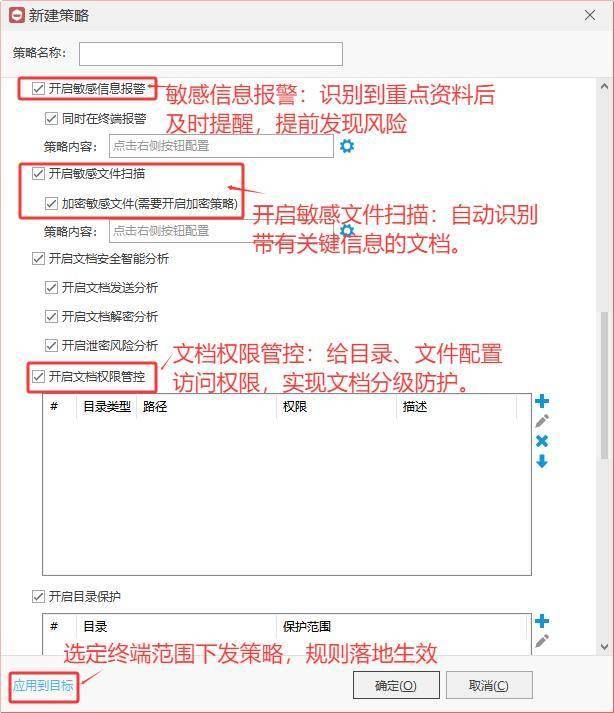
敏感信息报警、敏感信息扫描与文档权限管控策略
需要说清楚的是:供应商那台机器上发生了什么,终端平台看不到。它能做的是把己方这一侧的账号、文件、出口管住,让泄露发生后能快速界定范围。
四件能马上做的事
一、把“最小必要”写进合同和数据共享清单,营销活动需要姓名和邮箱,就不必连带其他字段。
二、内部先做一次弱口令清零,尤其是 VPN、堡垒机和对外系统的账号。
三、给客户名单、营销名单这类数据加上扫描与外发管控,别等它躺在某个人桌面上。
四、对供应商提出明确要求:撞库防护、MFA、日志留存,能写进协议就写进协议。
这起事件里,最大的漏洞不在任何一台服务器上,而在“我们只是把数据给它用一下”这句话里。你们单位有多少第三方,能碰到客户名单?