上个月丢了一个跟了半年的标。对手报价只比我们低两个点,方案框架几乎一模一样。我第一反应是“有内鬼”,第二反应是我连查都不知道从哪查起。
没有记录,没有日志,没有证据。电脑就在工位上,文件就在硬盘里,但谁在什么时候把什么拷走了,我一无所知。后来跟做企业IT的老周聊了一次,才把这件事想明白。
 编辑
老周: 你搞混了一件事。防火墙管的是“从外面进来”,泄密往往是“从里面出去”,而且是从内网直接出去的,根本不经过你的外网网关。
员工把文件拷到U盘、通过内网共享传到另一台电脑、用手机热点把笔记本连出去发邮件,这些操作在你的防火墙眼里,什么都没发生。这就是为什么很多企业泄密之后,安全设备一条告警都没有。
我: 那到底该怎么弄?我不想搞得太复杂。老周: 你不需要复杂,你需要的是三件事有记录:屏幕上在干什么,程序在用什么,文件被怎么动了。就这三层,够了。
第一层,屏幕监控
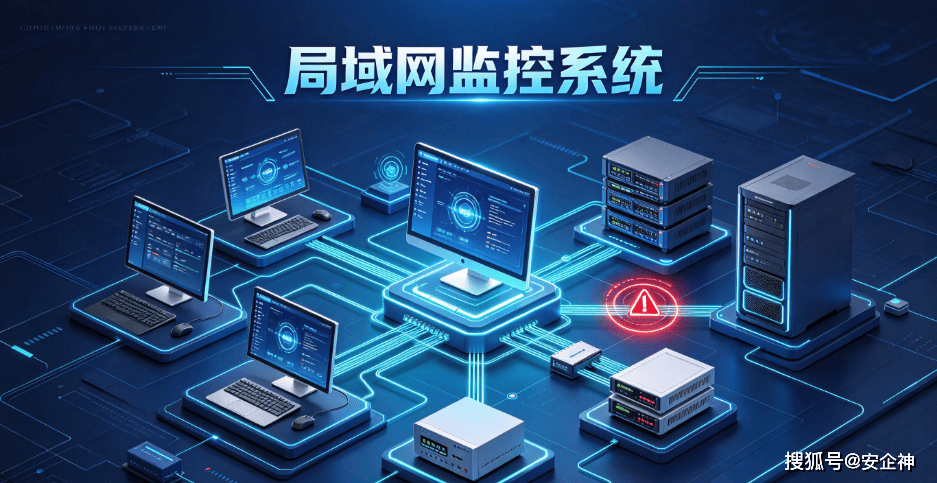
局域网监控系统把实时屏幕、屏幕录像、屏幕快照三样放在一起用。实时屏幕是“现在时”,坐在自己电脑前点一下员工名字,延迟不到一秒就能看到当前画面,最多能同时看十六台。
屏幕录像管“过去时”,从开机自动录,按日期归档,出事了直接回放,谁在什么时间干了什么,赖不掉。屏幕快照是“抽查”,两秒到六十秒的间隔自己设,省存储,关键时间点留有画面证据。这三样配合,不是要盯死谁,是要在出事的时候拿得出东西。
 编辑
第二层,程序使用记录
别问员工“你今天用了什么软件”,他自己都记不清。软件自动记录每台电脑上所有程序的启动时间、运行时长、关闭时间,后台一拉,谁在干活、谁在摸鱼、谁装了不该装的东西,数据摆在那里。
第三层,文件操作记录
这是最要命的一层。文件什么时候被创建、修改、重命名、复制、剪切、删除,每一步都被记下来,精确到操作人、操作时间和文件路径。你的标书是被谁拷走的,客户名单是在哪个时间点被剪切发送的,不用靠猜。
我: 那员工抵触怎么办?我不想因为装个软件搞得人心惶惶。老周: 抵触的来源从来不是“有监控”,而是“不知道监控什么、用在哪里”。你把三件事做到位就行:规则提前讲清楚,范围划明白,只盯工作设备和工作时间;写进员工手册,走公示签收,让“公司要装”变成“按规矩执行”。工具是替规矩干活的,规矩立在前头,工具才不招人恨。好的局域网监控系统做的是“事后有据可查”,不是“没事找事盯着看”。
 编辑
聊完我最大的感受是:内网泄密这件事,可怕的不是“有人泄密”,是泄了之后你什么都拿不出来。防火墙守住了门,但屋里发生了什么,得有一套局域网监控系统把屏幕、程序、文件三条线串起来。屏幕告诉你“当时在做什么”,程序告诉你“时间花在哪了”,文件操作告诉你“东西被谁动了”。
工具是辅助,规矩是根本。但连记录都没有的时候,规矩只是一句空话。先把“看得见”这一步补上,再谈“管得住”。
小编:小杨