说到2026年源代码防泄密,很多企业真正头疼的,不是市面上没得选,而是选回来以后能不能真正用起来、管得住。
特别是研发、软件开发、智能制造、设计院这些行业,源代码、图纸、工艺文件都是吃饭的家伙,一旦流出去,损失真不是一点半点。
所以选这类软件,不能光看页面做得漂亮,更得看它是不是底层加密、外发能不能控、事后能不能追,员工日常用着会不会别扭。
如果一套安全系统装下去,大家天天觉得麻烦,审批也走不通,那最后很可能变成电脑里吃灰的工具,安全效果反而打了折扣。
下面我就按实际了解到的情况,给大家整理3款比较值得看的源代码防泄密软件,第一款重点讲讲安秉网盾软件,后面两款也简单说说。
第一款、安秉网盾软件
安秉网盾软件走的是驱动层透明加密路线,文件保存下来就自动加密,员工平时打开、编辑、保存基本没啥感觉,不会影响正常干活;它比较常见于软件开发、智能制造、设计院、研发型企业这些对源码、图纸、技术资料比较敏感的行业,整体加密效果比较扎实。
1. 驱动层透明加密:员工无感,文件全程受控
这个功能比较核心,源代码、图纸、文档在保存时会自动加密,员工打开、修改、复制基本感觉不到变化,不影响正常开发。可一旦文件脱离公司环境,没有权限就难以正常使用,能有效防止源码被随意带走。
2. 外发审批管控:文件想发出去,先过一道关
对于需要发给客户、合作伙伴的文件,可以走审批流程,或者制作专门的外发包。管理员可以控制文件能不能看、看几次、看多久,减少“一发出去就失控”的情况。
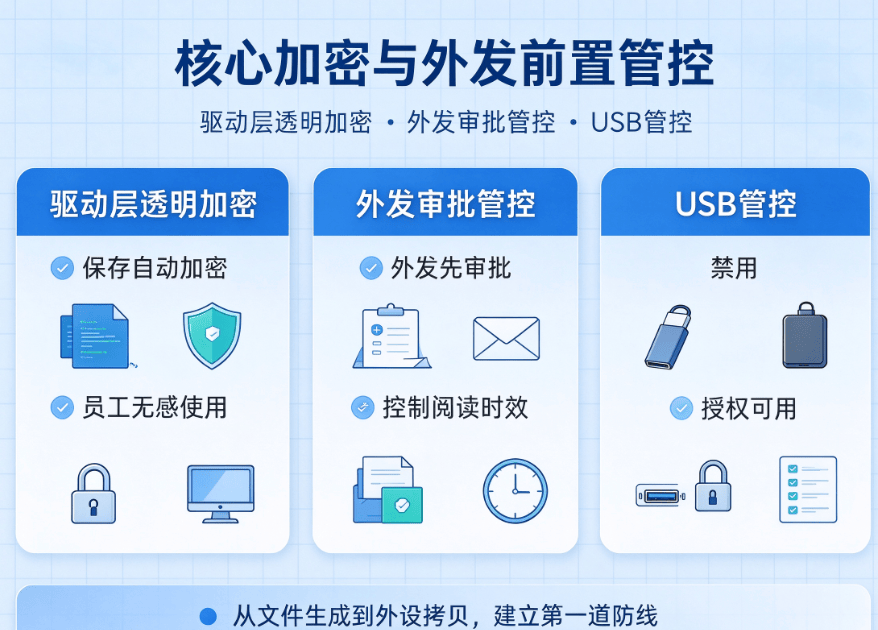
3. USB管控:堵住拷贝这个常见缺口
U盘、移动硬盘这种外设,很多时候是泄密高发区。安秉网盾可以对USB设备做限制,比如禁用、只读、授权可用等,避免员工随手把源代码或重要资料拷走。
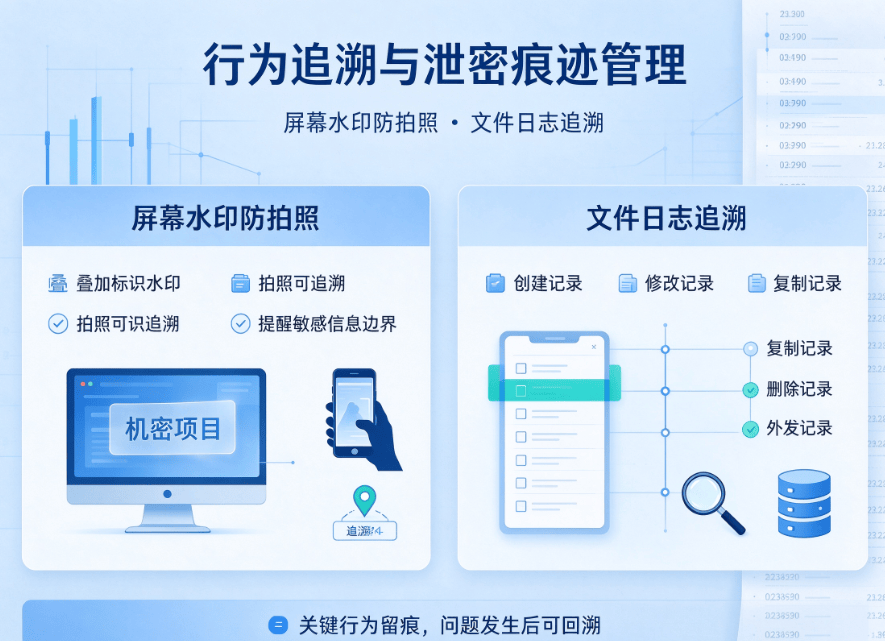
4. 屏幕水印防拍照:截屏、拍照也能有痕迹
有些资料不是被复制出去的,而是截屏、拍照带出去的。屏幕水印功能可以在画面上叠加标识信息,一旦出现拍照传播,更容易追溯来源,对研发人员和管理者都是一种提醒。
5. 文件日志追溯:谁动过文件,能查得到
文件被创建、修改、复制、删除、外发,都可以留下记录。真出了问题,不至于查无此人。平时也能帮助企业摸清重要文件的流转情况,管理上更心里有数。
6. 外设与打印限制:打印、截屏也能管
除了U盘,打印、截屏、外设使用也可以纳入管控。对于源代码这种敏感内容,有些岗位可以禁止打印,有些岗位可以限制截屏,尽量减少资料从终端环节流出。
7. 外发权限与审计:发出去也不是完全失控
外发文件可以设置打开次数、有效天数等权限,同时保留外发审计记录。这样既能满足业务沟通,又能在一定程度上控制二次传播风险。

第二款、佑衡网盾
佑衡网盾更偏全生命周期管理,适合多项目、多团队的中大型企业。它能根据不同项目设置不同策略,支持多种加密算法,也能对外发源代码加水印,防止二次扩散。整体看,比较适合组织架构复杂、需要统一管理的公司。
第三款、恪安网盾
恪安网盾走的是轻量路线,界面比较清爽,上手不难,支持Windows和Mac。对于个人用户、小型团队,或者只是想做基础文件加密的人来说,会比较友好。不过如果是复杂企业管控,可能还要看更偏企业级的方案。
总的来说,2026年选源代码防泄密软件,真不是功能越多越好,关键还是看适不适合自己公司的业务场景。像安秉网盾这种偏企业级管控的,更适合对源码、图纸、资料管控要求高的团队;佑衡网盾更适合多项目、多团队一起协作的中大型公司;恪安网盾则更偏轻量,适合小型团队或者个人用户。建议大家选型前先搞清楚自己到底怕什么泄露,是U盘拷走、员工离职带走,还是外发后被二次传播。把风险点理顺了,再去对比加密方式、审批流程和审计能力,选出来的软件才不容易踩坑。
#2026源代码防泄密软件#